


DNS
Das Domain Name System übersetzt Namen in Adressen und trägt zugleich die Einträge, über die E-Mail-Zustellung und Absenderprüfung gesteuert werden.
DNS ist mehr als die Übersetzung von Namen in IP-Adressen. In der Zone einer Domain steht auch, welcher Server E-Mail annimmt (MX), welche Absender als echt gelten (SPF, DKIM, DMARC), wohin Unterdomains zeigen (CNAME, A) und wer Zertifikate ausstellen darf (CAA).
Bei einem Providerwechsel ist deshalb nicht der Domainname das Risiko, sondern die Zone. Wird beim Nachbau ein Eintrag vergessen, fällt das oft erst Tage später auf — E-Mails landen im Spam, ein Dienst ist nicht erreichbar, ein Zertifikat lässt sich nicht erneuern. Zwei Schritte verhindern das zuverlässig: ein vollständiger Abzug der alten Zone vor dem Wechsel und eine Gegenprobe über einen vom Provider unabhängigen Resolver danach.
DNS bei SW Business Solutions
DNS ist bei fast jedem unserer Projekte im Spiel — beim Website-Deployment, bei der E-Mail-Umstellung, bei Zertifikaten. Wir bauen Zonen bei Providerwechseln neu auf, richten die Absenderprüfung ein und prüfen jede Änderung über einen unabhängigen Resolver nach, statt der Anzeige in der Verwaltungsoberfläche zu vertrauen.
Einsatz in Kundenprojekten
- Zonenumzüge: Vollständiger Nachbau der Zone beim neuen Provider, bevor die Nameserver umgestellt werden
- Absenderprüfung: SPF, DKIM und DMARC einrichten, damit ausgehende Post ankommt und Missbrauch der Domain auffällt
- E-Mail-Umstellungen: MX-, Autodiscover- und Verifizierungseinträge für Microsoft 365 oder andere Dienste
- Website-Deployments: A-, AAAA- und CNAME-Einträge auf die jeweilige Plattform, mit abgesenkter TTL vor der Umschaltung
- Zertifikate: CAA-Einträge und DNS-Challenge für automatisierte Ausstellung über Let's Encrypt
Warum DNS sorgfältig behandeln?
- Einzige Stelle: Erreichbarkeit von Website und E-Mail hängt an derselben Zone — ein Fehler trifft beides
- Verzögerte Wirkung: Ein vergessener Eintrag fällt oft erst Tage später auf, wenn schon Post verloren ging
- Zustellbarkeit: Ohne SPF, DKIM und DMARC sortieren große Anbieter ausgehende Nachrichten zunehmend aus
- Kein Eingriff am System: Änderungen wirken ohne Anfassen von Server oder Anwendung
- Steuerbare Umschaltung: Eine kurz vorher abgesenkte TTL macht den Wechsel in Minuten statt in Tagen wirksam
Typische Projektkombinationen
| Kombination | Anwendungsfall |
|---|---|
| DNS + Hetzner | Autoritative Zone nach einem Providerwechsel |
| DNS + Microsoft 365 | MX, SPF, DKIM, DMARC und Autodiscover für Exchange Online |
| DNS + Let's Encrypt | Zertifikatsausstellung über DNS-Challenge |
| DNS + Nginx | Unterdomains auf verschiedene Dienste derselben Maschine |
Warum DNS?
Anwendungsszenarien für DNS
Providerwechsel ohne Ausfall
Zone vor dem Transfer vollständig nachbauen, TTL absenken, nach der Umschaltung über einen unabhängigen Resolver jeden Eintrag gegenprüfen.
Absenderprüfung einrichten
SPF, DKIM und DMARC setzen, damit ausgehende Post zugestellt wird und Missbrauch der Domain im Bericht auffällt.
E-Mail-Dienst umstellen
MX auf den neuen Anbieter richten, Verifizierungseintrag setzen und die automatische Kontoeinrichtung per Autodiscover ermöglichen.
Zertifikate automatisiert ausstellen
DNS-Challenge für Let's Encrypt einrichten, damit auch Wildcard-Zertifikate ohne manuellen Eingriff erneuert werden.
Funktioniert gut mit


Häufige Fragen zu DNS
Warum kommen E-Mails nach einem Umzug im Spam an?
Was ist der Unterschied zwischen SPF, DKIM und DMARC?
Wie lange dauert es, bis eine Änderung wirkt?
Warum reicht die Anzeige beim Provider nicht als Prüfung?
Schnelle Fakten
Interessiert an DNS?
Beratung anfragenEingesetzt in diesen Projekten
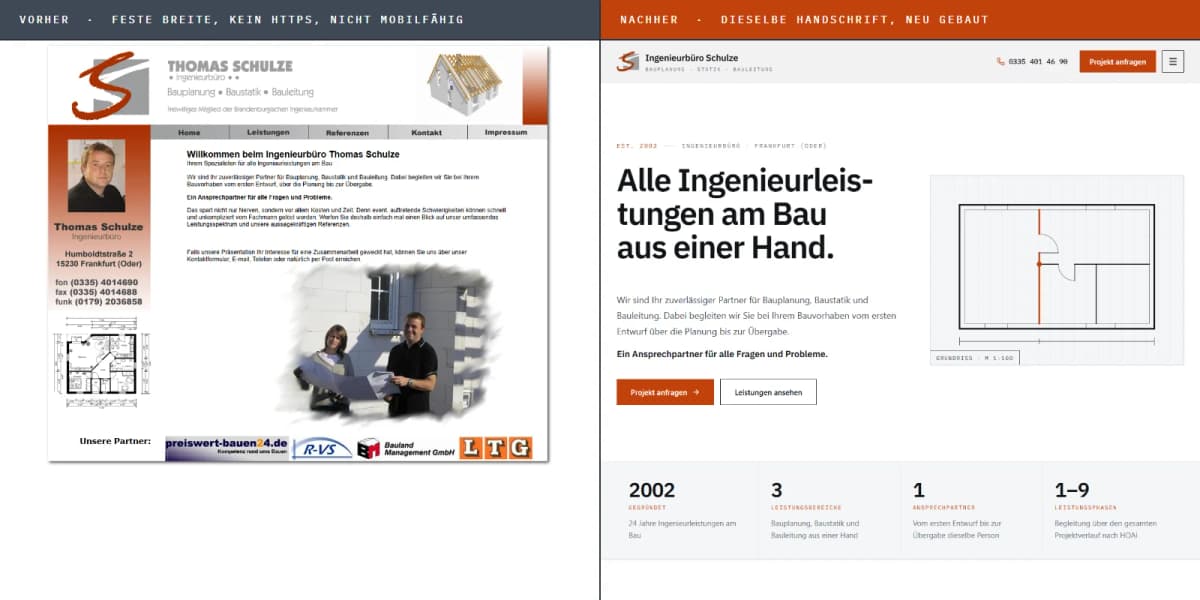
Ingenieurbüro Thomas Schulze – Website-Relaunch & IT-Migration
Neue Website für ein Ingenieurbüro in Frankfurt (Oder) samt Umzug der IT-Grundlagen: Bauplanung, Baustatik und Bauleitung in einem mobilfähigen Auftritt, der 18 ausgeführte Bauvorhaben erstmals sichtbar macht — dazu E-Mail auf Microsoft 365 und Domain wie DNS bei einem deutschen Anbieter.
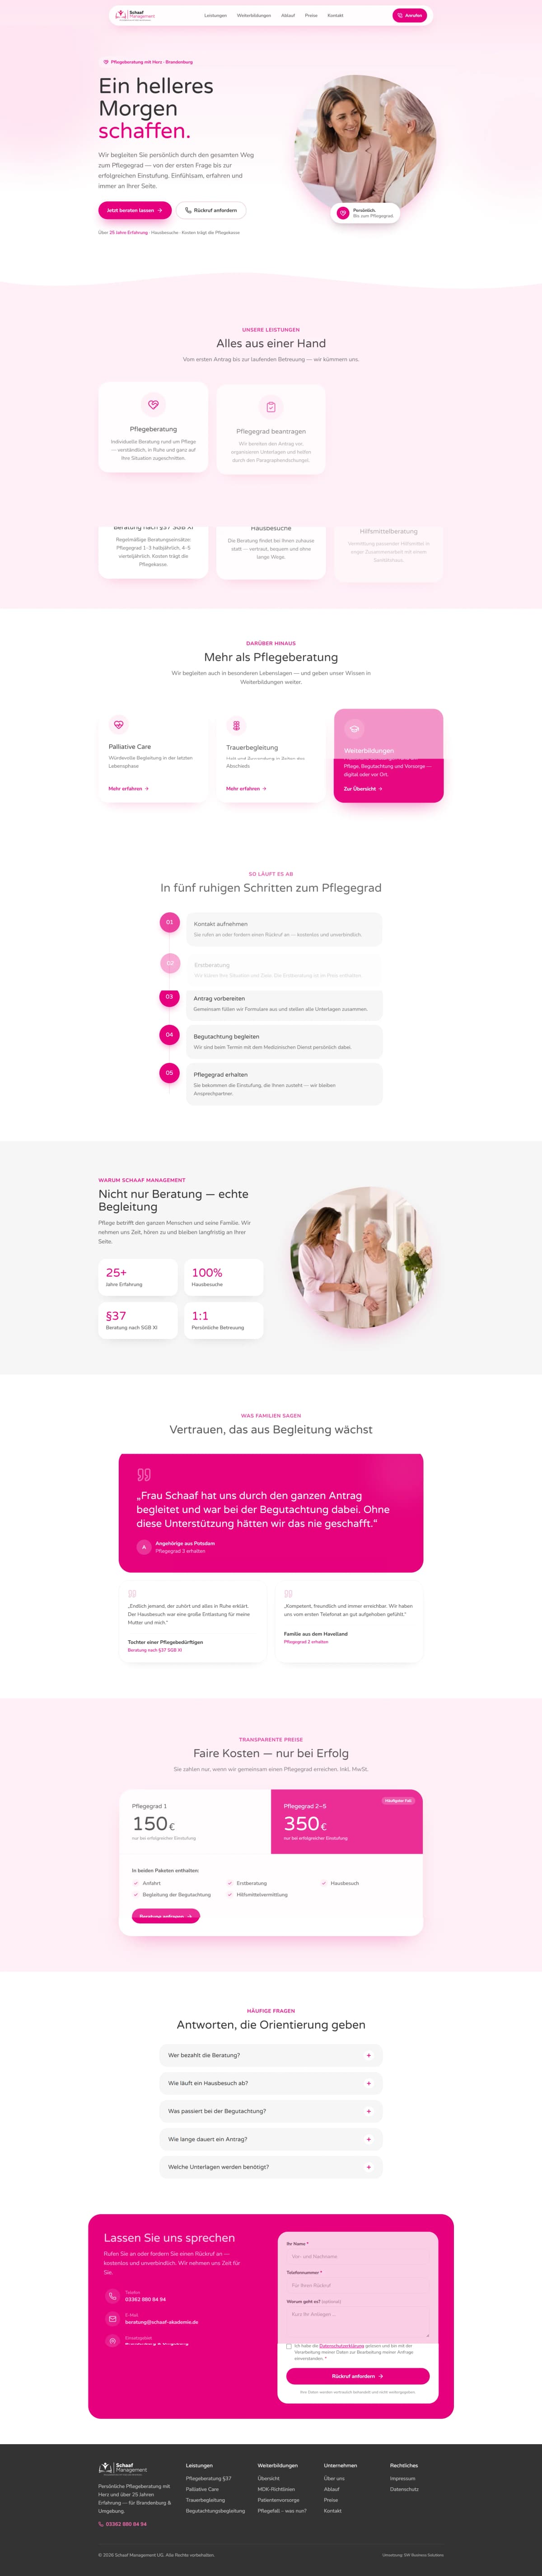
Schaaf Akademie – Website-Relaunch, Beratungsplattform & IT-Migration
Strategischer, technischer und visueller Neuaufbau des Webauftritts der Schaaf Akademie samt Umzug der IT-Grundlagen: aus zwei konkurrierenden Domains und einem zweckentfremdeten Shopsystem wurde eine fokussierte Beratungsplattform — dazu E-Mail auf Exchange Online statt POP3 und die Hauptdomain bei einem deutschen Anbieter.

Microsoft 365 & Exchange Online
Ablösung des POP3/SMTP-Hostings durch Exchange Online — aus Postfächern, die über Endgeräte verteilt lagen, wurde ein gemeinsamer Stand auf dem Server.
Microsoft 365 & Exchange Online
Umstellung der betrieblichen E-Mail von einem lokalen Outlook-Bestand auf Exchange Online — mit Übernahme der gewachsenen Ordnerstruktur.
Domain- & DNS-Umzug zu Hetzner
Providerwechsel der Domain von DomainFactory zu Hetzner samt Neuaufbau der DNS-Zone für die neue Website und Microsoft 365.
Domain- & DNS-Umzug zu Hetzner
Umzug der Hauptdomain samt DNS-Zone zu Hetzner — Grundlage für die neue Website und für die Postfachzustellung über Microsoft 365.
Interessiert an DNS?
Lassen Sie uns gemeinsam besprechen, wie DNS in Ihrem nächsten Projekt eingesetzt werden kann.