

Webhooks erklärt: Echtzeit-Automatisierungen zwischen Systemen
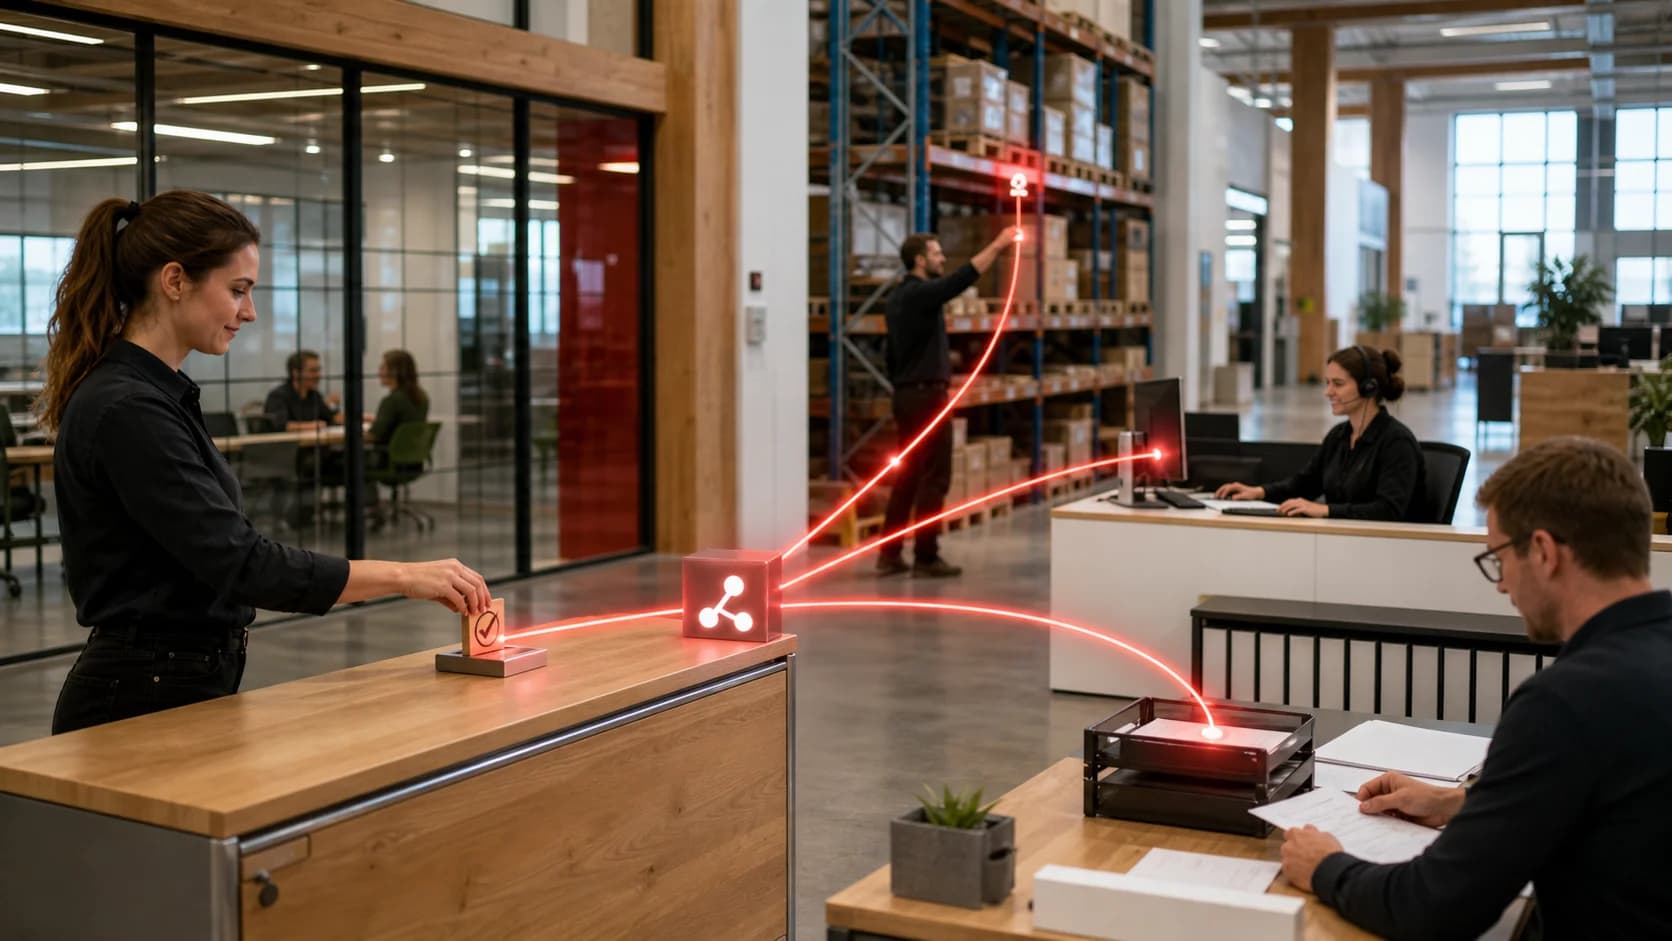

Webhooks für Automatisierungen: Ereignisse in Echtzeit übertragen, sicher prüfen, Fehler wiederholen und Systeme ohne ständige API-Abfragen verbinden.
Webhooks erklärt: Echtzeit-Automatisierungen zwischen Systemen
Eine Zahlung wird bestätigt, aber das Buchungssystem erfährt erst beim nächsten nächtlichen Abgleich davon. Bis dahin bleibt der Auftrag offen und der Kunde erhält keine Bestätigung. Webhooks ermöglichen Automatisierung, indem das Zahlungssystem das Ereignis unmittelbar an eine festgelegte Adresse sendet.
Ein Webhook ist eine HTTP-Nachricht, die ein System bei einem Ereignis an ein anderes System übermittelt. Statt ständig nach neuen Daten zu fragen, reagiert der Empfänger auf eine Benachrichtigung. Typische Ereignisse sind neue Buchung, angenommener Auftrag, bestätigte Zahlung, geänderter Termin oder geschlossenes Ticket.
Die schnelle Nachricht ist nur ein Teil der Lösung. Signaturprüfung, Wiederholungen, eindeutige IDs, Reihenfolge und Monitoring entscheiden, ob daraus eine belastbare Geschäftsautomatisierung entsteht. SW Business Solutions entwickelt Webhook-Empfänger und Integrationsdienste, die diese Aufgaben kontrolliert übernehmen.
Webhooks kehren die Abfragerichtung um
Beim Polling fragt ein System regelmäßig über eine API: Gibt es neue oder geänderte Datensätze? Viele Antworten enthalten keine Änderung. Zwischen zwei Abfragen entsteht eine Verzögerung.
Beim Webhook hinterlegt der Empfänger eine erreichbare URL. Tritt das abonnierte Ereignis ein, sendet der Anbieter eine Nachricht an diese URL. Der nächste Prozess kann zeitnah starten.
Das sendende System wird damit zum aktiven Melder. Der Empfänger muss nicht wissen, wann ein Ereignis entsteht, sondern lediglich dauerhaft oder über einen geeigneten Gateway erreichbar sein.
Der Grundlagenartikel API-Schnittstellen für Unternehmen erklärt APIs, Endpunkte und Authentifizierung. Webhooks ergänzen diese Schnittstellen um eine ereignisgesteuerte Richtung.
Ereignis und vollständiger Zustand werden getrennt
Ein Webhook kann den vollständigen Datensatz enthalten oder nur Ereignistyp und Referenz. Kleine Benachrichtigungen sind oft robuster: „Zahlung 123 wurde bestätigt“.
Der Empfänger prüft anschließend über die API den aktuellen Zustand. Dadurch verarbeitet er keine vertraulichen Details aus einer alten Nachricht und kann Berechtigungen des API-Zugangs nutzen.
Bei hoher Last oder wenn die API nicht sofort verfügbar ist, kann ein ausreichender Ereignisinhalt dennoch sinnvoll sein. Die Entscheidung berücksichtigt Datenschutz, Aktualität, Volumen und Anbieterfunktionen.
In beiden Fällen bleibt eine stabile Ereignis-ID erforderlich. Sie verbindet Zustellung, Verarbeitung und Support.
Ein praktischer Buchungsablauf zeigt den Nutzen
Ein Kunde wählt Termin und Leistung aus. Das Buchungssystem reserviert Kapazität und startet die Zahlung. Nach erfolgreicher Transaktion sendet der Zahlungsanbieter einen signierten Webhook.
Der Integrationsdienst prüft Signatur und Ereignis-ID. Er gleicht Betrag, Währung und Referenz mit der Buchung ab. Danach markiert er den Vorgang als bezahlt, stößt Bestätigung und interne Planung an.
Scheitert der nächste Schritt, bleibt das bestätigte Zahlungsereignis in einer Warteschlange. Der Kunde wird nicht doppelt belastet und die Buchung nicht ein zweites Mal angelegt.
Rückerstattung, fehlgeschlagene Zahlung und Rücklastschrift erhalten eigene Ereignisse und Regeln. Nur der glückliche Erstkauf wäre kein vollständiger Prozess.
Webhooks eignen sich für zeitnahe Folgeprozesse
Zahlungen, Buchungen, Statusänderungen, neue Leads, Dokumentfreigaben, Supporttickets und Geräteereignisse sind typische Anwendungsfälle. Der Nutzen entsteht, wenn eine schnelle Reaktion den Prozess verbessert.
Ein angenommener Auftrag kann sofort ins ERP übergeben werden. Ein neues Ticket erhält Kunden- und Anlagenkontext. Eine Störung erzeugt eine Aufgabe für den Bereitschaftsdienst.
Nicht jedes Ereignis muss in Echtzeit verarbeitet werden. Ein monatlicher Bericht oder großer Stammdatenabgleich kann als Stapel einfacher sein.
Echtzeit erhöht Anforderungen an Erreichbarkeit, Überwachung und Reaktion. Sie wird nur dort eingesetzt, wo der Prozess diese Aktualität braucht.
Ein Webhook-Endpunkt nimmt Nachrichten kontrolliert an
Der Empfänger stellt eine HTTPS-Adresse bereit. Sie akzeptiert nur erwartete Methoden, Größen und Inhaltstypen. Unbekannte oder zu große Anfragen werden abgelehnt.
Die erste Verarbeitung bleibt kurz. Der Endpunkt prüft Herkunft und Grundstruktur, speichert die Nachricht sicher und bestätigt die Annahme. Aufwendige Folgearbeit läuft anschließend in einer Warteschlange.
Dadurch hält der Sender die Verbindung nicht unnötig lange offen. Zeitüberschreitungen und doppelte Zustellungen sinken.
Eine erfolgreiche Annahme bedeutet noch nicht, dass der Geschäftsprozess abgeschlossen ist. Interne Status unterscheiden Empfang, Prüfung, Verarbeitung und Ergebnis.
Signaturen prüfen die Herkunft
Eine öffentliche Webhook-URL kann grundsätzlich von Dritten aufgerufen werden. Anbieter signieren deshalb häufig Nachricht oder Rohinhalt mit einem gemeinsamen Geheimnis oder asymmetrischen Verfahren.
Der Empfänger berechnet die erwartete Signatur und vergleicht sie sicher mit dem übermittelten Wert. Wichtig ist häufig der unveränderte Rohkörper; vorheriges Parsen und Neuformatieren kann die Prüfung zerstören.
Geheimnisse werden in einem Secret Store verwaltet und regelmäßig rotiert. Test und Produktion besitzen getrennte Werte.
Eine Signatur belegt die technische Herkunft, nicht automatisch die fachliche Gültigkeit. Betrag, Kunde, Status und Referenzen werden weiterhin geprüft.
Zeitstempel und Nonces begrenzen Wiederholungsangriffe
Eine gültig signierte Nachricht könnte abgefangen und später erneut gesendet werden. Ein mit signierter Zeitstempel zeigt, wann sie erzeugt wurde.
Der Empfänger akzeptiert nur ein begrenztes Zeitfenster und berücksichtigt dabei erlaubte Uhrabweichung. Ereignis-ID oder Nonce verhindert wiederholte Verarbeitung.
Alte Nachrichten können bei einem bewusst gestarteten Replay dennoch erforderlich sein. Dieser Wiederanlauf erfolgt über einen kontrollierten Betriebsweg, nicht durch Abschalten der Prüfung.
Serverzeiten werden verlässlich synchronisiert. Sonst lehnt eine korrekte Prüfung legitime Nachrichten ab.
Idempotenz verhindert doppelte Aktionen
Webhook-Anbieter stellen häufig mindestens einmal zu. Wenn eine Antwort ausbleibt, senden sie dasselbe Ereignis erneut. Doppelte Zustellung ist daher ein erwartbarer Zustand, kein Ausnahmefehler.
Der Empfänger speichert die Ereignis-ID und den Verarbeitungsstatus. Ein bereits erfolgreich verarbeitetes Ereignis führt nicht zu einer zweiten Buchung, E-Mail oder Rechnung.
Bei einer laufenden Verarbeitung kann der zweite Versuch auf dasselbe Ergebnis warten oder als bereits angenommen bestätigt werden. Transaktionen verhindern parallele doppelte Ausführung.
Digitalisierungs-Reifegrad
Wie digital ist Ihr Unternehmen wirklich? Score + Roadmap.
- Digitalisierungs-Score 0–100
- Reifegrad: Anfänger bis Digital Leader
- Priorisierte Roadmap
- Bericht per E-Mail
Auch interne Folgeaufrufe verwenden stabile Referenzen. Idempotenz muss durch die gesamte Kette reichen.
Reihenfolge ist nicht garantiert
Ein Status „versendet“ kann technisch vor „bezahlt“ eintreffen, obwohl das Geschäftsgeschehen anders verlief. Netzwerk, Wiederholung und parallele Verarbeitung verändern die Reihenfolge.
Ereignisse enthalten Zeitpunkt, Version oder fortlaufende Sequenz, wenn der Anbieter dies unterstützt. Der Empfänger prüft, ob ein Ereignis zum aktuellen Zustand passt.
Bei Unsicherheit liest er den aktuellen Datensatz über die API. Zustandsbasierte Verarbeitung ist robuster als blindes Anwenden jedes Ereignisses.
Ein veraltetes Ereignis wird protokolliert, aber überschreibt keinen neueren gültigen Status.
Wiederholungen benötigen angemessene Abstände
Kann der Empfänger die Nachricht vorübergehend nicht annehmen, wiederholt der Anbieter sie gewöhnlich. Das konkrete Intervall und die maximale Dauer stehen in der Dokumentation.
Der eigene Dienst bestätigt erst, wenn die Nachricht sicher gespeichert ist. Eine vorschnelle Erfolgsantwort kann Datenverlust verursachen; eine unnötig späte Antwort erzeugt Wiederholungen.
Interne Folgefehler werden unabhängig vom Sender erneut versucht. Exponentielles Backoff reduziert Last bei längeren Störungen.
Nach dem letzten automatischen Versuch bleibt das Ereignis in einer überwachten Fehlerablage. Zuständige Personen können Ursache beheben und einen Replay starten.
Eine Warteschlange trennt Empfang und Verarbeitung
Der öffentliche Endpunkt bleibt klein und sicher. Er legt geprüfte Nachrichten in eine Queue. Worker verarbeiten sie mit der Geschwindigkeit der Zielsysteme.
Lastspitzen werden gepuffert. Ein Ziel mit API-Limit wird nicht überlastet. Kritische Ereignisse können eigene Queues oder Prioritäten erhalten.
Die Warteschlange speichert Ereignis-ID, Eingangszeit, Versuch und fachliche Referenz. Vertrauliche Inhalte werden nur im benötigten Umfang abgelegt.
Monitoring zeigt Länge und Alter. Eine wachsende Queue ist ein Betriebszustand, der Reaktion verlangt.
Fachliche Validierung folgt der technischen Prüfung
Nach erfolgreicher Signatur wird geprüft, ob Ereignistyp bekannt, Mandant korrekt und Referenz vorhanden ist. Betrag, Währung und erwarteter Ausgangsstatus müssen zum Vorgang passen.
Eine unbekannte Buchung wird nicht automatisch neu angelegt. Sie gelangt in eine Klärung, weil möglicherweise Umgebung, Mandant oder Referenz falsch ist.
Unerwartete, aber gültige neue Felder werden tolerant behandelt. Ein unbekannter Ereignistyp wird protokolliert und nach Vertrag abgelehnt oder ignoriert.
Fachliche Fehler werden Mitarbeitern verständlich angezeigt. Rohdaten allein sind keine bearbeitbare Aufgabe.
Webhooks brauchen ein Zustandsmodell
Ein Prozess kennt Zustände wie erwartet, empfangen, geprüft, verarbeitet, fehlgeschlagen und manuell geklärt. Diese Zustände unterscheiden technische Annahme vom Geschäftsergebnis.
Das Modell verhindert falsche Erfolgsmeldungen. Ein Zahlungswebhook kann empfangen sein, während der Auftrag wegen fehlender Daten noch nicht angelegt wurde.
Jeder Übergang hat erlaubte Auslöser. Ein bereits stornierter Auftrag wird nicht durch ein verspätetes Standardereignis erneut aktiviert.
Status und Historie helfen Support und Fachbereich, denselben Vorgang zu verstehen.
Polling bleibt als Ergänzung wertvoll
Webhooks können ausfallen, falsch konfiguriert sein oder vom Anbieter zeitlich begrenzt wiederholt werden. Ein regelmäßiger Abgleich über die API prüft Vollständigkeit.
Der Abgleich fragt Änderungen seit einem bekannten Zeitpunkt ab. Zeitfenster überlappen, damit verspätete Datensätze nicht verloren gehen. Eindeutige IDs verhindern doppelte Verarbeitung.
Bei Anbietern ohne verlässliche Webhooks kann Polling der Hauptweg sein. Das Intervall richtet sich nach Aktualitätsbedarf und API-Limits.
Webhook und Polling sind keine ideologischen Gegensätze. Gemeinsam können sie schnelle Reaktion und belastbare Vollständigkeit verbinden.
Webhook-Registrierung benötigt Verwaltung
Manche Anbieter lassen URLs im Portal hinterlegen, andere bieten eine API zur Registrierung. Ereignistypen, Umgebung und Geheimnis müssen korrekt zugeordnet sein.
Registrierungen werden inventarisiert. Veraltete Test-URLs oder frühere Dienstleister bleiben nicht unbemerkt aktiv.
Bei Domain- oder Infrastrukturwechsel wird die neue URL getestet, bevor die alte entfernt wird. Doppelte Zustellung während einer Übergangszeit wird idempotent verarbeitet.
Anbieter können Webhooks nach wiederholten Fehlern deaktivieren. Monitoring prüft deshalb auch den Registrierungsstatus.
Lokale Systeme brauchen einen sicheren Empfangsweg
Ein lokales ERP sollte nicht pauschal öffentlich erreichbar gemacht werden. Ein Cloud-Endpunkt kann Webhooks sicher empfangen und über eine ausgehend aufgebaute Verbindung oder Warteschlange an das interne System übergeben.
Firewall, Zertifikate, Identität und Pufferung werden gemeinsam geplant. Bei Internetausfall bleiben Ereignisse erhalten und werden später synchronisiert.
Der lokale Agent besitzt minimale Rechte. Er validiert Nachrichten erneut an der Vertrauensgrenze und protokolliert den Übergabestatus.
Der Betrieb erkennt, ob eine Nachricht im Cloud-Puffer, auf dem lokalen Agenten oder bereits im ERP liegt.
Datenschutz begrenzt Ereignisinhalte
Webhook-Nachrichten enthalten nur erforderliche Daten. Eine Ereignis-ID und Referenz können ausreichen, wenn Details sicher über die API gelesen werden.
Protokolle speichern nicht pauschal den vollständigen Rohinhalt. Für Diagnose werden IDs, Zeit, Typ und technischer Status verwendet. Temporäre Payloads erhalten eine begrenzte Aufbewahrung.
Testendpunkte dürfen keine echten Kundendaten ungeschützt sammeln. Dienste für kurzfristige Webhook-Inspektion werden nur mit kontrollierten Testdaten verwendet.
Zweck, Empfänger, Aufbewahrung und externe Betreiber werden für den Datenfluss dokumentiert und bei Bedarf fachkundig geprüft.
Tests simulieren mehr als den Erfolgsfall
Ein Test sendet gültige, falsch signierte, doppelte, verspätete und unbekannte Ereignisse. Er prüft außerdem große Payloads, fehlende Felder und falschen Mandanten.
Zielsystemausfall, Queue-Stau und API-Limit werden simuliert. Der Vorgang muss nach Wiederherstellung ohne Dublette fortsetzen.
Ein Replay alter Testereignisse prüft den kontrollierten Wiederanlauf. Produktive Ereignisse werden nicht unkontrolliert erneut versendet.
Fachliche Abnahme folgt dem vollständigen Ergebnis: Zahlung korrekt zugeordnet, Auftrag aktualisiert, Rückmeldung sichtbar und Fehler bearbeitbar.
Monitoring verbindet Zustellung und Prozess
Technische Kennzahlen sind Annahmerate, Signaturfehler, Antwortzeit, Queue-Länge und Wiederholungen. Fachliche Kennzahlen zeigen letzte erfolgreiche Zahlung, Buchung oder Statusübergabe.
Ein erreichbarer Endpunkt kann trotzdem falsch registriert sein und keine Ereignisse erhalten. Erwartete Mengen und letzter Eingang erkennen diesen stillen Fehler.
Alarme unterscheiden Angriffe, Anbieterfehler, internen Stau und fachliche Klärungen. Zuständigkeiten sind entsprechend aufgeteilt.
Korrelations- und Ereignis-ID ermöglichen gezielte Suche über Empfang, Queue und Zielsystem hinweg.
Versionierung schützt vor geänderten Payloads
Anbieter ergänzen Felder oder führen neue Ereignisversionen ein. Der Empfänger sollte zusätzliche unbekannte Felder tolerieren, wenn der Vertrag dies erlaubt.
Entfernte Felder oder geänderte Bedeutungen benötigen eine Migration. Releaseinformationen und Abkündigungsfristen werden überwacht.
Schema- und Vertragstests prüfen Beispieldaten regelmäßig. Eine Testumgebung ermöglicht frühe Anpassung.
Eigene Webhooks erhalten dokumentierte Versionen. Verbraucher werden nicht ohne Übergang mit inkompatiblen Änderungen konfrontiert.
Webhooks und Benutzeraktionen brauchen gemeinsame Regeln
Während eine externe Nachricht verarbeitet wird, kann ein Mitarbeiter denselben Vorgang ändern. Ohne Konfliktregeln überschreibt eine verspätete Automatisierung eine bewusste Entscheidung.
Das Zustandsmodell legt fest, welche Aktionen in welchem Status erlaubt sind. Optimistische Sperren oder Versionsnummern erkennen parallele Änderungen.
Manuelle Korrekturen werden mit Grund protokolliert. Ein späteres Ereignis prüft den aktuellen Zustand statt ihn blind zurückzusetzen.
Die Benutzeroberfläche zeigt ausstehende Verarbeitung und verhindert widersprüchliche Aktionen, wenn nötig.
Kosten hängen an Ereignisvolumen und Kritikalität
Ein einfacher Webhook-Empfänger für wenige unkritische Meldungen ist überschaubarer als eine Zahlungsintegration mit hoher Last, Signaturen, Queue, Replay, Monitoring und 24-Stunden-Reaktion.
Anbieter können Webhook-Funktionen oder höhere Limits an Tarife binden. Infrastrukturkosten entstehen durch Endpunkt, Warteschlange, Speicher, Monitoring und Support.
Der Nutzen liegt in kürzerer Reaktionszeit, weniger Polling, automatischen Übergaben und skalierbaren Prozessen. Er wird mit realen Vorgangsmengen und Fehlerfolgen bewertet.
Echtzeit wird nicht aus Prinzip gebaut. Wenn ein nächtlicher Abgleich genügt, kann er wirtschaftlicher sein.
Anbietergrenzen bestimmen den Wiederherstellungsweg
Webhook-Anbieter unterscheiden sich deutlich. Manche zeigen Zustellversuche und erlauben einen manuellen Replay. Andere wiederholen nur für einen begrenzten Zeitraum oder liefern keine vollständige Ereignishistorie.
Vor der Integration wird geprüft, wie fehlende Ereignisse erkannt und erneut beschafft werden können. Eine Such-API mit Änderungszeitpunkt kann einen Abgleich ermöglichen. Fehlt sie, muss der eigene Empfänger besonders zuverlässig speichern und überwachen.
Der Betrieb dokumentiert, ab welchem Zeitpunkt ein Wiederanlauf beginnt und wie er endet. Ein zu großes Zeitfenster erzeugt viele Wiederholungen; ein zu kleines lässt Vorgänge aus. Eindeutige IDs machen überlappende Zeiträume sicher.
Auch eine Änderung der registrierten URL wird geplant. Neue und alte Empfänger können während der Übergabe kurz parallel laufen, sofern beide idempotent sind. Erst nach bestätigten Ereignissen und Abgleich wird der alte Endpunkt entfernt.
Dieser Exit- und Wiederherstellungsweg ist besonders wichtig, wenn ein Webhook Zahlung, Buchung oder Störung auslöst und der Anbieter keine langfristige Zustellgarantie gibt.
SW Business Solutions entwickelt sichere Webhook-Integrationen
SW Business Solutions analysiert Ereignis, Quellsystem, Zielprozess und Fehlerfolgen. Daraus entstehen Webhook-Endpunkt, Signaturprüfung, Idempotenz, Warteschlange, Zustandsmodell und Monitoring.
Über API- und Webhook-Entwicklung verbindet SW Business Solutions Zahlung, Buchung, CRM, ERP, Telefonie, Support und individuelle Anwendungen. Bestehende Anbieter-APIs und lokale Systeme werden kontrolliert eingebunden.
Der Vergleich REST API, GraphQL und Webhooks hilft bei der Einordnung, welche Technik für Abruf, flexible Abfrage oder Ereignismeldung zuständig ist.
Als Einstieg genügt ein Ereignis, auf das heute manuell oder verspätet reagiert wird. SW Business Solutions kann daraus eine Webhook-Automatisierung mit sicherem Fehlerweg planen. Das Ergebnis ist eine schnelle Benachrichtigung, die auch bei Wiederholung, Ausfall und verspäteter Reihenfolge korrekt bleibt.
Häufige Fragen
Was ist ein Webhook einfach erklärt?
Was ist der Unterschied zwischen Webhook und API?
Sind Webhooks Echtzeit?
Wie werden Webhooks abgesichert?
Warum werden Webhooks mehrfach gesendet?
Wie unterstützt SW Business Solutions bei Webhooks?

Passende Leistungen
Backend
Skalierbare Backend-Systeme mit Node.js, NestJS, MongoDB und PostgreSQL. Unsere Backend-Lösungen sind robust, sicher und für hohe Lasten optimiert.
Softwarearchitektur
Fundierte Architekturentscheidungen als Grundlage für skalierbare, wartbare und sichere Softwaresysteme.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.