

Typische Fehler bei der Integration verschiedener Softwaresysteme
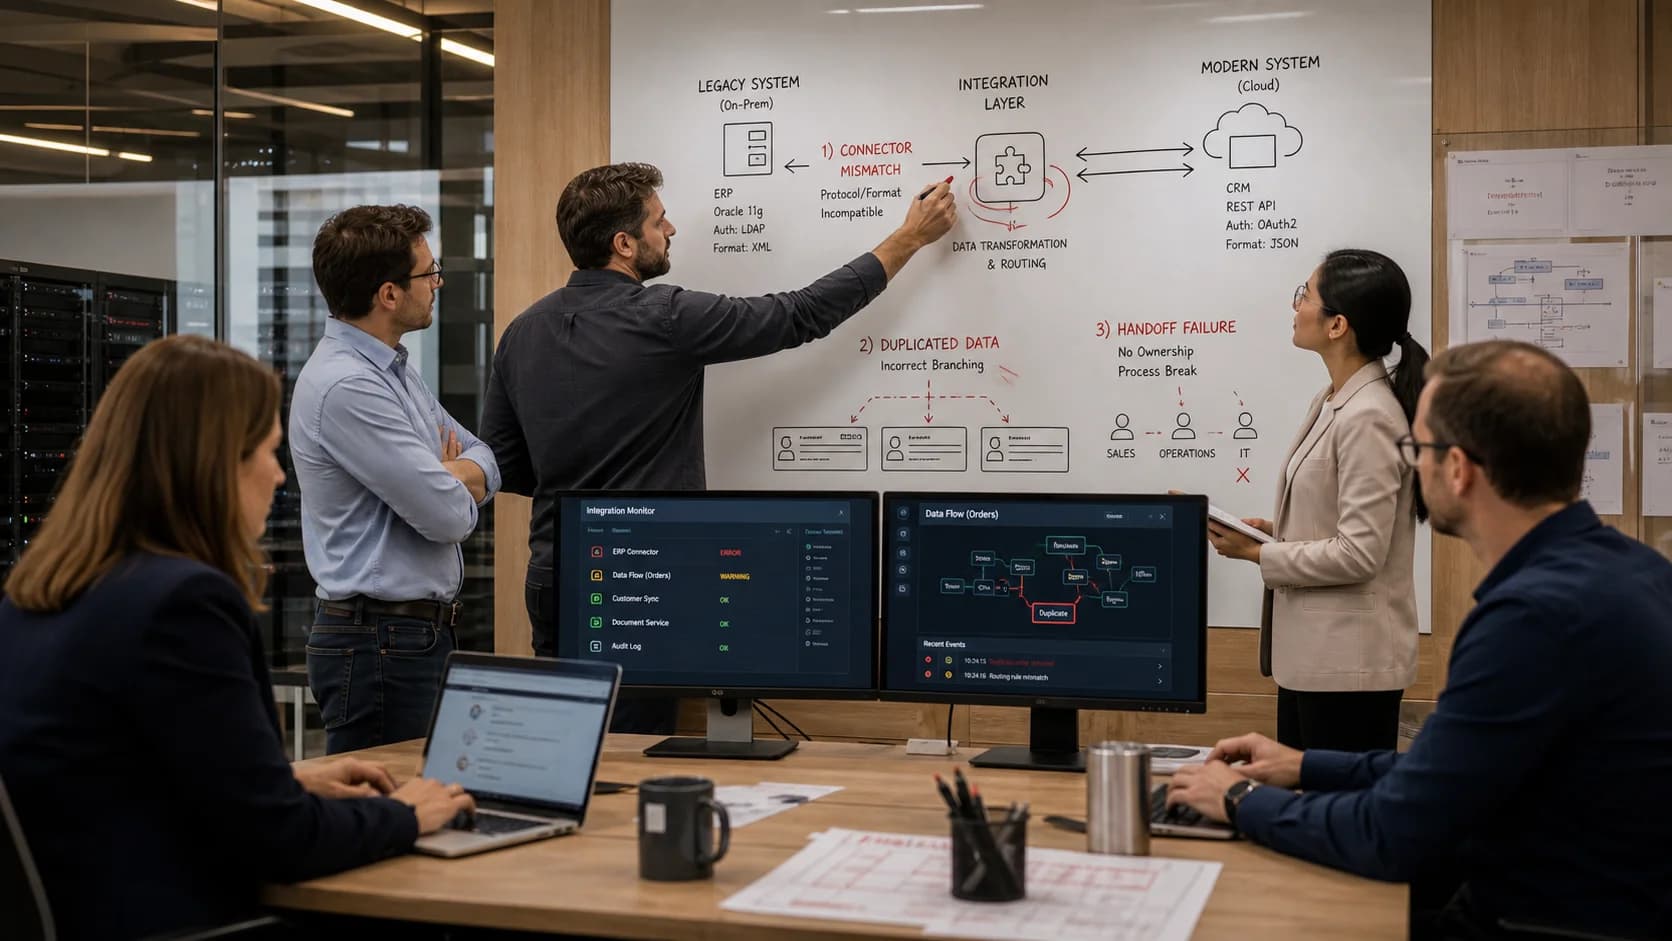

Typische Fehler der Systemintegration: unklare Prozesse, doppelte Daten, fehlende Fehlerwege, unsichere APIs und mangelndes Monitoring erkennen.
Typische Fehler bei der Integration verschiedener Softwaresysteme
Eine Schnittstelle läuft im Test erfolgreich. Im Produktivbetrieb legt sie einzelne Aufträge doppelt an, überspringt fehlerhafte Datensätze und fällt nach einem Anbieterupdate unbemerkt aus. Solche Fehler bei der Systemintegration entstehen selten durch einen einzigen falschen API-Aufruf. Meist fehlen fachliche Zuständigkeit, Ausnahmefälle und ein geregelter Betrieb.
Systemintegration verbindet Geschäftsprozesse über technische Grenzen. Deshalb müssen Prozess, Daten, Sicherheit, Fehlerbehandlung und Monitoring gemeinsam funktionieren. Ein grüner Verbindungstest sagt nur, dass zwei Systeme grundsätzlich kommunizieren können.
SW Business Solutions prüft bestehende Integrationen und entwickelt neue Schnittstellen mit nachvollziehbaren Zuständen, eindeutigen Referenzen und bearbeitbaren Fehlerwegen. Die folgenden Fehlerbilder eignen sich als Qualitätsprüfung vor Entwicklung, Go-live oder Erweiterung.
Fehler 1: Das Projekt startet mit Systemen statt mit dem Prozess
„CRM und ERP verbinden“ benennt zwei Produkte, aber kein fachliches Ergebnis. Entwickler wissen dadurch nicht, wann ein Datensatz übergeben werden soll und was Erfolg bedeutet.
Eine belastbare Anforderung beschreibt Auslöser, Bedingungen, Daten, Ziel und Rückmeldung. Nach Annahme eines freigegebenen Angebots soll beispielsweise genau ein vollständiger Auftrag im ERP entstehen.
Standard, Korrektur, Stornierung und fehlende Angaben gehören in dieselbe Prozessbeschreibung. Sonst werden wichtige Regeln erst im Produktivbetrieb entdeckt.
Der Leitfaden zur API-Integration im Mittelstand beschreibt die vollständige Planung eines solchen Datenflusses.
Fehler 2: Für Daten gibt es kein führendes System
Kundenadressen werden im CRM, ERP und Buchhaltungssystem geändert. Eine bidirektionale Synchronisation verteilt anschließend widersprüchliche Werte.
Für jedes Objekt und wichtige Feld wird ein führendes System benannt. Andere Anwendungen erhalten Ansichten oder Kopien und ändern den Wert über festgelegte Wege.
Die Verantwortung kann sich im Prozess ändern. Ein Interessent entsteht im CRM; der verbindliche Auftrag liegt später im ERP.
Ohne diese Regel kann die Schnittstelle Abweichungen erkennen, aber keine fachlich richtige Entscheidung treffen.
Fehler 3: Namen werden als technische Schlüssel verwendet
Firmenname, E-Mail-Adresse oder Rechnungsnummer wirken eindeutig, sind es aber nicht immer. Namen ändern sich, Sammeladressen werden geteilt und Nummern können pro Mandant gelten.
Stabile interne und externe IDs verbinden Datensätze. Eine Zuordnungstabelle dokumentiert, welcher CRM-Kontakt zu welchem ERP-Kunden gehört.
Dublettenprüfung verwendet mehrere fachliche Merkmale. Unsichere Treffer werden geprüft, nicht automatisch zusammengeführt.
Vorgänge, Dokumente und Zahlungen benötigen ebenfalls eindeutige Referenzen, die über Korrekturen hinweg erhalten bleiben.
Fehler 4: Wiederholung erzeugt doppelte Aufträge
Ein Netzwerkabbruch kann eintreten, nachdem das Ziel einen Auftrag angelegt hat, aber bevor die Antwort beim Sender ankommt. Der Sender versucht erneut und erzeugt eine Dublette.
Idempotenzschlüssel ordnen beide Versuche demselben fachlichen Vorgang zu. Das Ziel oder der Integrationsdienst liefert das vorhandene Ergebnis zurück.
Der Verarbeitungsstatus wird transaktional gespeichert. Parallele Worker dürfen denselben Vorgang nicht gleichzeitig ausführen.
Dieser Test gehört besonders zu Buchung, Bestellung, Zahlung, Rechnung und E-Mail-Versand.
Fehler 5: Pflichtdaten werden erst im Ziel abgelehnt
Das CRM erlaubt eine Verkaufschance ohne Rechnungsadresse. Das ERP benötigt sie für einen Auftrag. Die Integration entdeckt die Lücke erst nach der Freigabe.
Reifekriterien prüfen erforderliche Daten vor dem Übergang. Nutzer sehen eine konkrete Aufgabe und können den Vorgang korrigieren.
Die Schnittstelle erfindet keine Ersatzwerte wie „unbekannt“, wenn diese später als echte Geschäftsdaten weiterlaufen würden.
Nach der Korrektur setzt derselbe Vorgang fort. Er wird nicht als neuer Datensatz angelegt.
Fehler 6: Feldmapping wird mit Bedeutung verwechselt
Zwei Felder heißen „Status“, können aber unterschiedliche Zustände meinen. Eine direkte Zuordnung nach Bezeichnung erzeugt falsche Prozessschritte.
Mapping dokumentiert fachliche Bedeutung, erlaubte Werte und Transformation. Einheit, Währung, Zeitzone und Rundung werden ausdrücklich festgelegt.
Ein CRM-Deal ist nicht automatisch ein ERP-Auftrag. Beziehungen, Positionen, Rabatte und Freigaben müssen passend modelliert werden.
Mappings werden versioniert und mit realistischen Beispielen getestet.
Fehler 7: Fehler werden nur protokolliert
Ein technisches Log enthält „Artikel nicht gefunden“. Kein Mitarbeiter sieht die Meldung und der Auftrag bleibt liegen.
Fachliche Fehler gelangen mit Vorgang, Ursache und Korrekturmöglichkeit in eine Arbeitsliste. Verantwortlicher und Frist sind festgelegt.
Technische Details bleiben für Support verfügbar, werden aber in eine verständliche Handlung übersetzt.
Ein Dashboard ohne Bearbeitungsprozess ist keine Fehlerbehandlung.
Fehler 8: Jeder Fehler wird automatisch wiederholt
Zeitüberschreitung und vorübergehender Serverfehler können nach Wartezeit erneut versucht werden. Eine unbekannte Artikelnummer wird durch zehn Wiederholungen nicht gültig.
Technische und fachliche Fehler erhalten unterschiedliche Klassen. Backoff schützt Zielsysteme bei längeren Störungen.
Dauerhaft technische Fehler wie abgelaufene Zugangsdaten lösen einen Betriebsalarm aus. Fachliche Ablehnungen gehen an den zuständigen Prozessbereich.
Nach Behebung startet die Verarbeitung kontrolliert am richtigen Punkt.
Fehler 9: Erfolg wird zu früh angezeigt
Das Quellsystem zeigt „übertragen“, sobald eine Nachricht in der Queue liegt. Nutzer glauben, der Auftrag sei im ERP verfügbar.
Status unterscheiden angenommen, wartet, verarbeitet, fachlich abgelehnt und endgültig bestätigt. Die Oberfläche zeigt den für die Arbeit relevanten Stand.
Bei asynchronen APIs wird die spätere Ergebnisrückmeldung abgewartet oder abgefragt. Ein HTTP-Erfolgscode ist nicht automatisch ein Geschäftserfolg.
Klare Zustände reduzieren Rückfragen und vorschnelle manuelle Doppelanlage.
Fehler 10: Eine Queue wird zum unsichtbaren Archiv
Warteschlangen puffern Ausfälle. Ohne Überwachung sammeln sie jedoch alte Nachrichten, die niemand bearbeitet.
Gemessen werden Länge, Durchsatz und Alter des ältesten Vorgangs. Schwellen lösen Alarme aus.
Eine Dead-Letter-Queue besitzt Eigentümer, Diagnose und geregelten Replay. Daten werden nicht unbegrenzt aufbewahrt.
Prioritäten verhindern, dass geschäftskritische Ereignisse hinter großen Hintergrundimporten warten.
Fehler 11: Webhooks werden wie einmalige Nachrichten behandelt
Webhook-Anbieter stellen häufig mindestens einmal zu. Doppelte und verspätete Ereignisse sind erwartbar.
Der Empfänger prüft Signatur, Zeitstempel und Ereignis-ID. Idempotenz verhindert doppelte Verarbeitung.
Reihenfolge wird nicht vorausgesetzt. Bei Unsicherheit liest die Integration den aktuellen Zustand über die API.
Der Artikel zu Webhooks und Echtzeit-Automatisierung vertieft Signaturen, Replay, Queue und Monitoring.
Fehler 12: API-Limits werden im Test nicht erreicht
Ein Test mit zehn Datensätzen zeigt keine Rate Limits. Beim ersten großen Import antwortet der Anbieter mit Begrenzungen und der Prozess stoppt.
Volumen, Spitzen, Pagination und Tarif werden vorab geprüft. Die Integration drosselt kontrolliert und berücksichtigt Anbieterhinweise.
Webhooks und Delta-Abfragen reduzieren unnötige Zugriffe. Große Hintergrundläufe erhalten andere Prioritäten als aktuelle Aufträge.
Monitoring erkennt, wenn ein Limit regelmäßig zum Geschäftsengpass wird.
Fehler 13: Sandbox und Produktion werden gleichgesetzt
Testumgebungen bilden nicht immer Webhooks, Datenmengen, Tarife, Berechtigungen oder asynchrone Verarbeitung vollständig ab.
Unterschiede werden dokumentiert. Kritische Annahmen erhalten einen kontrollierten Produktionstest mit klarer Rückabwicklung.
Test- und Produktionszugänge, IDs und Endpunkte bleiben getrennt. Eine Fehlkonfiguration darf keine Testdaten in echte Aufträge verwandeln.
Mocks unterstützen frühe Entwicklung, ersetzen aber keinen Test mit der realen Anbieter-API.
Fehler 14: Produktivdaten werden unkontrolliert zum Testen kopiert
Echte Kunden-, Zahlungs- oder Personaldaten landen in Entwicklerumgebungen und temporären Webhook-Tools. Zugriff und Löschung bleiben unklar.
Tests verwenden synthetische Daten oder angemessen geschützte Teilbestände. Besonders schützenswerte Felder werden nicht übernommen, wenn sie für den Test unnötig sind.
Testumgebungen besitzen Berechtigungen, Aufbewahrung und Löschprozess. Externe Debug-Dienste werden nur mit kontrollierten Daten genutzt.
Ein realistischer Test benötigt Struktur und Grenzfälle, nicht zwangsläufig reale Identitäten.
Fehler 15: Integrationskonten erhalten Administratorrechte
Ein technischer Zugang darf aus Bequemlichkeit alles lesen und ändern. Ein Fehler oder kompromittierter Schlüssel betrifft dadurch das gesamte System.
Konten erhalten minimale Scopes, Aktionen und Mandanten. Jede Integration verwendet einen getrennten Zugang.
Secrets liegen in einem geeigneten Speicher, nicht im Quellcode oder einer gemeinsam genutzten Tabelle. Rotation und Sperrung werden geübt.
Zugriffe werden protokolliert und regelmäßig auf tatsächliche Nutzung geprüft.
Fehler 16: Sicherheit endet bei HTTPS
Transportverschlüsselung schützt den Weg, aber nicht vor ungültigen Daten, zu großen Payloads oder missbrauchten Tokens.
Eingaben werden nach Schema, Typ, Länge und erlaubten Werten validiert. Webhooks benötigen Signatur und Replay-Schutz.
Netzwerkregeln, Rate Limits, Authentifizierung und fachliche Autorisierung wirken zusammen. Ein gültiger technischer Zugang darf nicht jede Kundengruppe sehen.
Fehlermeldungen und Logs legen keine Secrets oder internen Details offen.
Fehler 17: Personenbezogene Daten werden pauschal gespiegelt
Eine Integration kopiert vollständige Kundenprofile in jedes Zielsystem, obwohl nur ID und Status benötigt werden.
Datenminimierung begrenzt Felder nach Zweck. Empfänger, Speicherung, Protokolle und Aufbewahrung werden dokumentiert.
Löschung und Sperrung berücksichtigen Replikate, Warteschlangen und Backups. Aufbewahrungspflichten werden pro Datenart eingeordnet.
Eine API macht einen Datenfluss nicht automatisch zulässig. Die konkrete Gestaltung wird bei Bedarf fachkundig geprüft.
Fehler 18: Monitoring prüft nur Server
Alle Dienste sind erreichbar, aber seit Stunden wird kein Auftrag verarbeitet. Ein ausgefallener Trigger bleibt unbemerkt.
Technische Kennzahlen werden um fachliche Signale ergänzt: letzter erfolgreicher Vorgang, erwartete Menge, offene Klärungen und Alter der Queue.
Alarme richten sich nach Geschäftswirkung. Ein einzelner automatisch behobener Versuch unterscheidet sich vom Stillstand einer Zahlungsintegration.
Eine Korrelations-ID verbindet den Vorgang über mehrere Systeme und verkürzt die Fehlersuche.
Fehler 19: Anbieteränderungen werden erst nach dem Ausfall bemerkt
SaaS-Anbieter ändern API-Versionen, Felder, Limits oder Authentifizierung. Abkündigungshinweise erreichen niemanden oder werden nicht betroffenen Integrationen zugeordnet.
Für jede externe API gibt es Eigentümer, Version und Änderungsüberwachung. Fristen gelangen in ein Wartungsbacklog.
Vertrags- und Regressionstests erkennen technische Brüche früh. Eine Testumgebung prüft die neue Version vor der Umstellung.
Bibliotheken, Zertifikate und Laufzeitumgebungen benötigen ebenfalls regelmäßige Pflege.
Fehler 20: Fachlogik verschwindet in Low-Code-Flows
Eine Integrationsplattform enthält viele kleine Bedingungen und Umformungen. Niemand kann später erklären, warum ein Auftrag einen bestimmten Status erhält.
Auch visuelle Flows werden versioniert, reviewed, getestet und dokumentiert. Komplexe Fachlogik erhält einen klaren Dienst oder ein zuständiges Fachsystem.
Persönliche Konten und private Automationen werden vor Produktivnutzung in eine gemeinsame Betriebsstruktur überführt.
Low-Code kann Entwicklung beschleunigen. Es beseitigt nicht die Regeln für Softwarequalität.
Fehler 21: Direkter Datenbankzugriff umgeht Geschäftslogik
Eine Integration schreibt unmittelbar in Tabellen, weil keine API verfügbar ist. Validierungen, Historie und Herstellerregeln werden umgangen.
Bevorzugt werden offizielle APIs, Importwege oder Herstellermodule. Lesende freigegebene Ansichten können für Berichte geeignet sein.
Ist ein direkter Zugriff unvermeidbar, werden Transaktionen, Versionen, Rechte und Updates besonders sorgfältig geprüft. Herstellerunterstützung wird geklärt.
Digitalisierungs-Reifegrad
Wie digital ist Ihr Unternehmen wirklich? Score + Roadmap.
- Digitalisierungs-Score 0–100
- Reifegrad: Anfänger bis Digital Leader
- Priorisierte Roadmap
- Bericht per E-Mail
Eine kurzfristig einfache Lösung kann sonst jede spätere Aktualisierung blockieren.
Fehler 22: Migration und Synchronisation laufen gleichzeitig ungeregelt
Während der Datenmigration ändern Nutzer weiterhin beide Systeme. Nach dem Import fehlen neue Werte oder alte Daten überschreiben aktuelle Änderungen.
Testmigration, Schreibstopp, Delta-Abgleich und Umschaltzeit werden festgelegt. Danach ist klar, welches System führend beschrieben wird.
Migrationstools und laufende Integration haben getrennte Aufgaben und Status. Ein unbegrenzter Parallelbetrieb wird vermieden.
Abnahmekriterien prüfen Anzahl, Summen, Beziehungen und Stichproben.
Fehler 23: Tests decken nur den Standardfall ab
Ein einzelner erfolgreicher Datensatz belegt keine Belastbarkeit. Grenzfälle und Störungen bestimmen den späteren Supportaufwand.
Tests umfassen fehlende Felder, Dublette, Storno, doppelte Nachricht, falsche Reihenfolge, Zeitüberschreitung, Limit, großes Dokument und ungültige Berechtigung.
Fachliche End-to-End-Tests prüfen das Geschäftsergebnis. Automatisierte Tests prüfen Mapping, Verträge und Regression.
Lasttests orientieren sich an realen Spitzen und werden mit externen Anbietern abgestimmt.
Fehler 24: Der Go-live hat keinen Rückfallweg
Die alte Übergabe wird abgeschaltet, bevor die neue Integration unter realen Bedingungen bestätigt ist. Ein kritischer Fehler stoppt den Betrieb.
Pilot, gestufter Rollout und klare Abbruchkriterien reduzieren Risiko. Der Rückfallweg beschreibt, wie Vorgänge kontrolliert manuell oder über die vorherige Version verarbeitet werden.
Warteschlangen und Referenzen bleiben beim Rollback erhalten. Daten werden nicht durch einen technischen Neustart verworfen.
Support und Fachverantwortliche sind während der Umstellung erreichbar.
Fehler 25: Nach dem Projekt gibt es keinen Eigentümer
Die Schnittstelle wurde abgenommen, aber niemand überwacht Fehler, Anbieterupdates und Schlüssel. Kleine Änderungen sammeln sich bis zum Ausfall.
Technischer und fachlicher Eigentümer werden benannt. Betriebshandbuch, Zugänge, Repository, Monitoring und Eskalation sind übergeben.
Ein Wartungsmodell regelt Sicherheitsupdates, API-Änderungen und Verbesserungen. Dokumentation wird bei jeder Änderung aktualisiert.
Eine Schnittstelle ist dauerhaft genutzte Software, kein einmaliger Export.
Fehler 26: Kosten werden nur aus Entwicklungsstunden berechnet
Ein günstiger Connector wirkt attraktiv, wenn API-Tarife, Plattformgebühren, Monitoring, Support und Anbieteränderungen fehlen.
Die Gesamtkosten umfassen Analyse, Entwicklung, Test, Migration, Betrieb, Wartung und Exit. Auch manuelle Fehlerklärung gehört in den Vergleich.
Echtzeit und bidirektionale Synchronisation werden nur gebaut, wenn der Prozess sie benötigt. Ein geregelter Stapel kann wirtschaftlicher sein.
Der Nutzen wird mit heutigen Übertragungen, Fehlern, Verzögerungen und Wachstumsgrenzen verglichen.
Ein Integrationsaudit priorisiert reale Risiken
Eine Prüfung erfasst Datenflüsse, Eigentümer, IDs, Zugänge, Fehlerwege, Monitoring, Versionen und Dokumentation. Nicht jeder Mangel hat dieselbe Geschäftswirkung.
Zuerst werden Risiken mit möglichem Datenverlust, doppelten Buchungen, Sicherheitsproblemen oder vollständigem Prozessstillstand behoben. Komfort und technische Vereinheitlichung folgen später.
Messbare Ausgangswerte zeigen Fortschritt: offene Fehler, Alter von Nachrichten, Dubletten, manuelle Nacharbeit und Zeit bis zur Erkennung.
Der Audit liefert eine Roadmap statt einer unpriorisierten Mängelliste.
Nach einem Vorfall wird Ursache statt Symptom behoben
Wenn Aufträge fehlen oder doppelt angelegt wurden, wird der Datenfluss zunächst begrenzt und der betroffene Zeitraum ermittelt. Eindeutige Referenzen und Protokolle helfen, vollständige, fehlende und doppelte Vorgänge zu unterscheiden.
Die Korrektur erfolgt mit einem kontrollierten Skript oder Arbeitsprozess. Ein pauschaler Neustart kann weitere Dubletten erzeugen. Kunden-, Zahlungs- oder Buchungsfolgen werden mit den zuständigen Fachbereichen abgestimmt.
Danach wird zwischen unmittelbarem Auslöser und systemischer Ursache getrennt. Ein abgelaufenes Token ist der Auslöser; fehlende Ablaufüberwachung und unklare Verantwortung sind die Ursachen. Beide Ebenen benötigen Maßnahmen.
Tests reproduzieren den Fehler und belegen die Korrektur. Monitoring erhält eine Kennzahl oder einen Alarm, der denselben Zustand künftig früher erkennt. Dokumentation und Runbook werden aktualisiert.
Eine sachliche Nachbesprechung konzentriert sich auf Architektur und Prozess. Sie sucht keine Einzelperson, die ein Systemversagen allein tragen soll.
SW Business Solutions prüft und stabilisiert Integrationen
SW Business Solutions analysiert den vollständigen Geschäftsprozess und die technische Umsetzung. Führende Systeme, IDs, Mapping, Rechte, Fehlerbehandlung, Tests und Monitoring werden gemeinsam geprüft.
Über API-Entwicklung und Integrationsmodernisierung entwickelt SW Business Solutions fehlende Schnittstellen, ersetzt fragile Skripte, ergänzt Warteschlangen und baut nachvollziehbare Betriebswege auf.
Wenn bestehende Fachsoftware den Prozess nicht ausreichend abbildet, kann SW Business Solutions eine individuelle Softwareergänzung entwickeln, ohne unnötig die gesamte Systemlandschaft zu ersetzen.
Als Ausgangspunkt genügt ein fehleranfälliger Datenfluss oder ein konkreter Produktionsvorfall. SW Business Solutions kann daraus einen Integrationsaudit mit priorisiertem Maßnahmenplan durchführen. Das Ziel ist nicht eine fehlerfreie Demo, sondern ein Prozess, der Ausnahmen sichtbar übersteht.
Häufige Fragen
Was sind typische Fehler bei der Systemintegration?
Wie verhindert man doppelte Aufträge in Schnittstellen?
Wie sollten Schnittstellenfehler behandelt werden?
Welche Tests benötigt eine Systemintegration?
Wie wird eine Schnittstelle überwacht?
Wie unterstützt SW Business Solutions bei Integrationsfehlern?


Passende Leistungen
Backend
Skalierbare Backend-Systeme mit Node.js, NestJS, MongoDB und PostgreSQL. Unsere Backend-Lösungen sind robust, sicher und für hohe Lasten optimiert.
Beratung & Planung
Technische Beratung, Workshops und Requirements Engineering für Ihre Projekte. Wir unterstützen Sie bei der Planung und Umsetzung Ihrer digitalen Strategie.
Softwarearchitektur
Fundierte Architekturentscheidungen als Grundlage für skalierbare, wartbare und sichere Softwaresysteme.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.