

REST API, GraphQL und Webhooks: Unterschiede verständlich erklärt
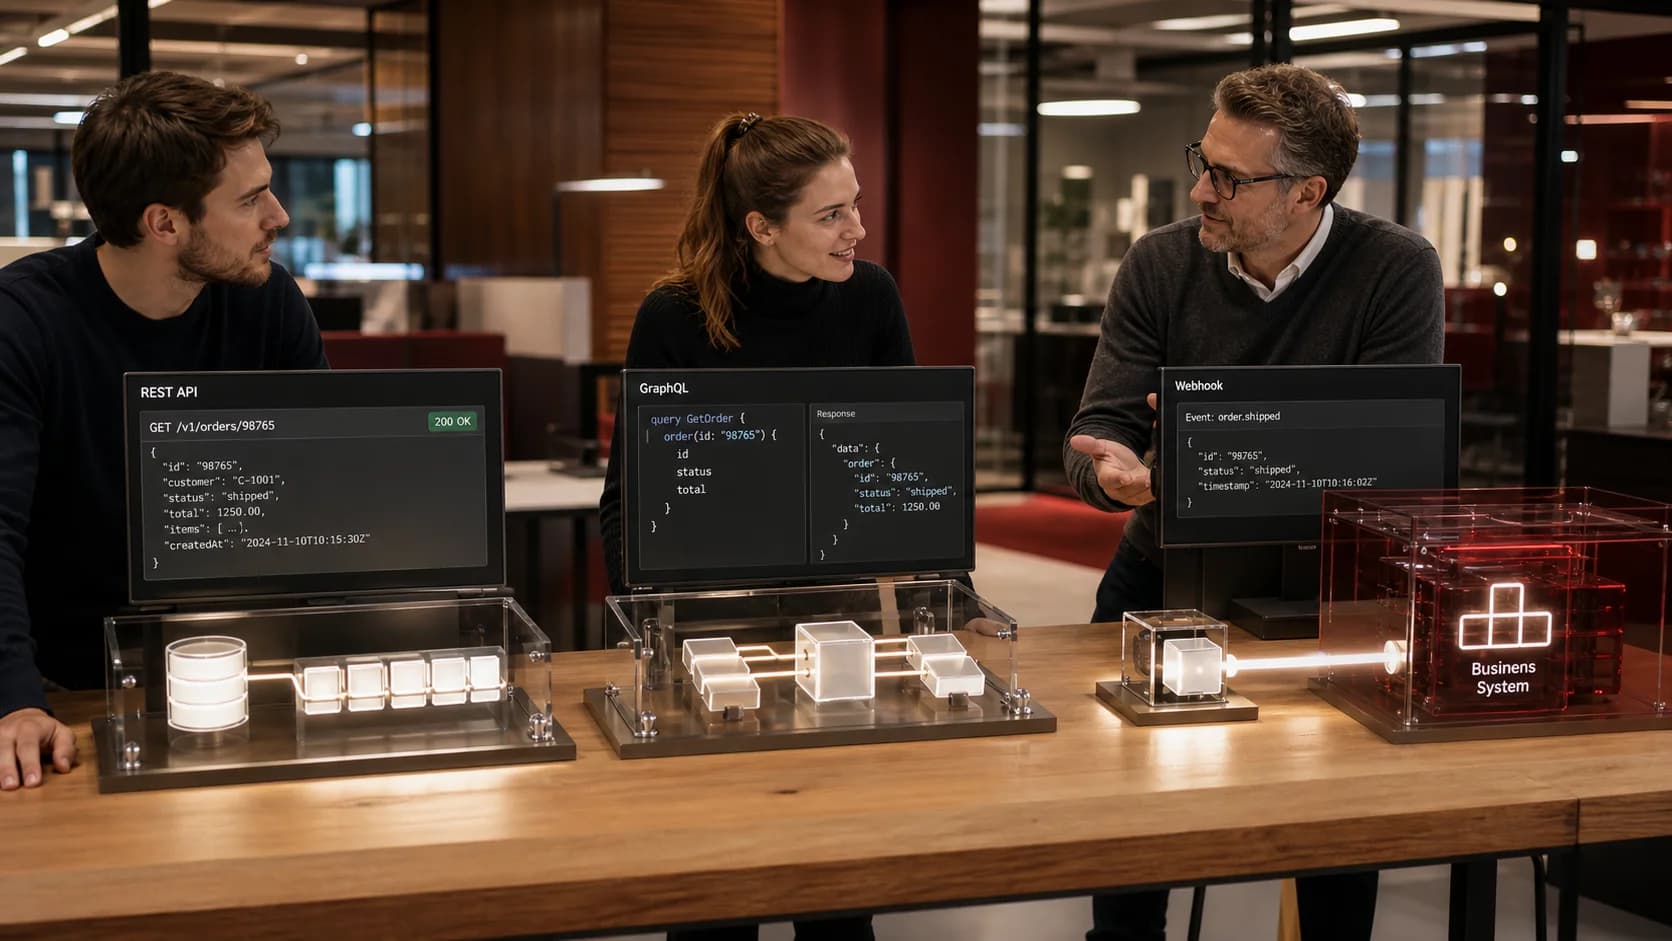

REST API, GraphQL und Webhooks im Vergleich: Unterschiede, Einsatzbereiche, Grenzen, Sicherheit und Auswahl für Unternehmensintegrationen.
REST API, GraphQL und Webhooks: Unterschiede verständlich erklärt
Eine mobile App benötigt genau ausgewählte Kundendaten. Ein ERP soll neue Aufträge annehmen. Ein Zahlungsanbieter muss eine Bestätigung melden. Für diese drei Aufgaben wird häufig pauschal „eine API“ verlangt, obwohl unterschiedliche Mechanismen sinnvoll sind. Ein REST API, GraphQL und Webhooks Vergleich zeigt deshalb nicht drei austauschbare Produkte, sondern verschiedene Kommunikationsaufgaben.
REST und GraphQL sind Ansätze, mit denen ein Client Daten oder Funktionen aktiv anfragt. Webhooks melden Ereignisse in der Gegenrichtung. In einer realen Systemintegration werden sie häufig kombiniert.
SW Business Solutions wählt Schnittstellen nicht nach technischer Mode. Datenstruktur, Verbraucher, Änderungsbedarf, Aktualität, Sicherheit und Betrieb bestimmen, welcher Ansatz den Prozess dauerhaft trägt.
Die drei Ansätze lösen unterschiedliche Kernprobleme
Eine REST API stellt Ressourcen und Aktionen über definierte Endpunkte bereit. Ein Client kann beispielsweise einen Kunden lesen oder einen Auftrag anlegen.
GraphQL stellt ein typisiertes Schema bereit. Der Client beschreibt in seiner Anfrage, welche Felder und Beziehungen er benötigt. Das eignet sich besonders für flexible Oberflächen mit unterschiedlichen Datenansichten.
Ein Webhook ist eine vom Anbieter ausgelöste HTTP-Nachricht. Er meldet beispielsweise „Zahlung bestätigt“ oder „Termin geändert“, ohne dass der Empfänger ständig nachfragen muss.
Der Beitrag API-Schnittstellen für Unternehmen erklärt gemeinsame Grundlagen wie Endpunkte, Authentifizierung, Fehler und Versionierung.
Der kompakte Vergleich
| Kriterium | REST API | GraphQL | Webhook |
|---|---|---|---|
| Richtung | Client fragt aktiv an | Client fragt aktiv an | Anbieter sendet bei Ereignis |
| Datenzugriff | Vordefinierte Ressourcen und Antworten | Client wählt Felder aus einem Schema | Ereignisinhalt oder Referenz |
| Typischer Zweck | Lesen und Ändern fachlicher Objekte | Flexible verbundene Abfragen | Zeitnahe Benachrichtigung |
| Fehlerantwort | Pro Endpunkt und HTTP-Anfrage | Daten und Fehler können gemeinsam erscheinen | Zustellung und spätere Verarbeitung getrennt |
| Caching | Gut über Webmechanismen möglich | Erfordert meist bewusstes Client- oder Gateway-Caching | Kein Ersatz für Datenabfrage |
| Hauptrisiko | Zu viele spezielle Endpunkte oder unpassende Antworten | Komplexe und teure Abfragen | Doppelte, verspätete oder gefälschte Ereignisse |
Die Tabelle ist eine Orientierung. Konkrete API-Qualität hängt von Dokumentation, Datenmodell, Berechtigungen und Betrieb ab.
REST organisiert Daten als Ressourcen
REST-orientierte APIs verwenden häufig Adressen für Kunden, Aufträge oder Termine. Standardisierte HTTP-Methoden drücken Lesen, Anlegen, Ändern und Löschen aus.
Ein klarer Ressourcenaufbau ist für Integrationen gut verständlich. Werkzeuge, Bibliotheken und Entwicklerkenntnisse sind weit verbreitet.
REST schreibt nicht jedes Detail vor. Zwei REST APIs können Pagination, Fehler, Filter und Versionierung unterschiedlich umsetzen. Der Stil allein garantiert keine gute Schnittstelle.
Für das Anlegen eines verbindlichen Auftrags ist ein klarer REST-Endpunkt häufig passend. Der Vertrag kann Pflichtfelder, Idempotenz und Antwort eindeutig beschreiben.
GraphQL organisiert Daten als typisiertes Schema
GraphQL beschreibt Typen, Felder, Beziehungen und erlaubte Operationen. Ein Client fragt beispielsweise Name, Adresse und letzte drei Aufträge eines Kunden in einer strukturierten Anfrage ab.
Unterschiedliche Oberflächen können jeweils nur benötigte Felder wählen. Eine mobile Ansicht lädt weniger Daten als ein internes Kundenprofil, ohne dass für jede Ansicht ein neuer REST-Endpunkt entsteht.
Das Schema bietet Entwicklern eine gut erforschbare Struktur. Werkzeuge können Typen prüfen und Abfragen interaktiv testen.
Die Flexibilität braucht Grenzen. Abfragetiefe, Komplexität, Datenmenge und Berechtigungen werden kontrolliert, damit ein Client nicht unbemerkt hohe Last oder unzulässige Datenzugriffe erzeugt.
Webhooks melden Änderungen statt Daten bereitzustellen
Ein Webhook wird nicht primär abgefragt. Der Anbieter sendet ihn an eine registrierte URL, sobald ein Ereignis eintritt.
Die Nachricht kann alle benötigten Angaben oder nur Typ und ID enthalten. Häufig liest der Empfänger den aktuellen Zustand anschließend über REST oder GraphQL.
Webhooks reduzieren Polling und verkürzen Reaktionszeit. Sie benötigen Signaturprüfung, Idempotenz, Wiederholung und Monitoring.
Der Artikel Webhooks für Echtzeit-Automatisierungen behandelt diese Betriebsanforderungen im Detail.
REST eignet sich für stabile Geschäftsoperationen
Auftrag anlegen, Rechnung lesen, Termin ändern und Dokument hochladen sind klar abgegrenzte Aktionen. REST kann dafür verständliche Endpunkte und Statuscodes bereitstellen.
Clients kennen die erwartete Antwort. Validierung und Berechtigungen lassen sich pro Ressource oder Operation strukturieren.
HTTP-Caching unterstützt lesende Daten, sofern Aktualitätsanforderungen und Zugriffsrechte beachtet werden. Proxies und Monitoring verstehen das Protokoll gut.
Wenn viele Oberflächen ständig andere Kombinationen verschachtelter Daten benötigen, können jedoch zahlreiche spezielle Endpunkte oder mehrere Anfragen entstehen.
GraphQL eignet sich für variable Datenansichten
Ein Kundenportal, internes Dashboard und eine mobile App benötigen möglicherweise unterschiedliche Ausschnitte derselben Daten. GraphQL erlaubt jedem Client eine passende Abfrage aus einem gemeinsamen Schema.
Verbundene Daten können in einer Anfrage erscheinen. Dadurch sinkt die Zahl der Netzwerkrunden. Der Server muss Beziehungen dennoch effizient auflösen, um viele interne Einzelabfragen zu vermeiden.
GraphQL ist besonders nützlich, wenn das Datenmodell reichhaltig und die Verbraucher vielfältig sind. Für eine kleine feste System-zu-System-Übergabe kann es unnötige Komplexität erzeugen.
Mutationen ermöglichen Änderungen, müssen aber ebenso klare Fachregeln, Idempotenz und Berechtigungen besitzen wie REST-Operationen.
Webhooks eignen sich für zeitkritische Ereignisse
Zahlungsbestätigung, neue Buchung, angenommener Auftrag, geschlossenes Ticket oder geänderter Termin sollen oft unmittelbar Folgearbeit auslösen.
Polling würde in kurzen Abständen viele leere Anfragen erzeugen. Ein Webhook meldet die Änderung gezielt.
Nicht jedes Ereignis braucht Echtzeit. Ein großer Bericht oder nächtlicher Stammdatenabgleich kann als Stapel wirtschaftlicher sein.
Webhooks ersetzen außerdem keine Abfrage-API. Für Details, Abgleich und Wiederherstellung bleibt REST oder GraphQL häufig erforderlich.
REST kann zu Over- und Underfetching führen
Eine feste REST-Antwort liefert möglicherweise mehr Felder als ein mobiler Client benötigt. Das wird als Overfetching bezeichnet. Umgekehrt muss ein Client mehrere Endpunkte aufrufen, um Beziehungen zu vervollständigen; das ist Underfetching.
Digitalisierungs-Reifegrad
Wie digital ist Ihr Unternehmen wirklich? Score + Roadmap.
- Digitalisierungs-Score 0–100
- Reifegrad: Anfänger bis Digital Leader
- Priorisierte Roadmap
- Bericht per E-Mail
Gezielte Endpunkte, Filter und Feldauswahl können das Problem reduzieren. Nicht jede zusätzliche Information rechtfertigt GraphQL.
Bei Systemintegrationen ist eine stabile vollständige Antwort oft erwünscht. Ein Auftragsempfänger soll nicht selbst entscheiden, welche Pflichtfelder er abfragt.
Die Bewertung hängt von Verbraucherzahl, Netzbedingungen, Datenmenge und Änderungsfrequenz ab.
GraphQL verschiebt Komplexität zum Server
Der Client erhält Freiheit, doch der Server muss beliebige zulässige Kombinationen effizient und sicher verarbeiten. Eine tief verschachtelte Abfrage kann hohe Datenbanklast erzeugen.
Komplexitätslimits, maximale Tiefe, Timeouts und Pagination begrenzen Risiken. Persisted Queries können erlaubte Abfragen vorab registrieren.
Resolver benötigen effiziente Bündelung und Caching. Sonst führt eine scheinbar einzelne Anfrage intern zu sehr vielen Datenbankzugriffen.
Monitoring erfasst nicht nur Endpunktantworten, sondern Operation, Laufzeit und Fehler je Abfragetyp.
Webhooks verschieben Komplexität zur Zustellung
Der Anbieter muss Ereignisse erzeugen, signieren und bei Fehlern wiederholen. Der Empfänger muss sie schnell annehmen, sicher speichern und idempotent verarbeiten.
Reihenfolge ist häufig nicht garantiert. Ein verspätetes Ereignis darf keinen neueren Status überschreiben. Bei Unsicherheit wird der aktuelle Zustand abgefragt.
Eine Warteschlange puffert Last und Zielausfälle. Dauerhaft fehlerhafte Nachrichten benötigen eine bearbeitbare Fehlerablage.
Die öffentliche URL wird abgesichert und überwacht. Ein funktionsfähiger Standardfall reicht nicht für einen geschäftskritischen Webhook.
Caching unterscheidet sich deutlich
REST kann etablierte HTTP-Mechanismen wie Cache-Control, ETag und bedingte Anfragen verwenden. Das eignet sich für lesende, nicht hochsensible Daten mit klarer Aktualität.
GraphQL nutzt gewöhnlich einen Endpunkt und POST-Anfragen. Caching erfolgt häufig anhand normalisierter Objekte im Client, persistierter Abfragen oder einer Gateway-Schicht.
Webhooks werden nicht als Daten-Cache verwendet. Sie invalidieren oder aktualisieren möglicherweise einen Cache, indem sie eine Änderung melden.
Falsches Caching kann veraltete Preise, Rechte oder Verfügbarkeiten zeigen. Der Geschäftsprozess definiert die zulässige Aktualität.
Fehler sehen in jedem Ansatz anders aus
REST nutzt HTTP-Statuscodes und strukturierte Fehlerantworten. Ein ungültiger Auftrag kann mit einem stabilen Code und Feldhinweisen abgelehnt werden.
GraphQL kann in einer Antwort sowohl Daten als auch Fehler liefern. Clients müssen Teilfehler bewusst behandeln. Für Mutationen wird ein klares fachliches Ergebnis modelliert.
Bei Webhooks trennt sich Zustellfehler von Verarbeitungsfehler. Der Endpunkt kann eine Nachricht sicher angenommen haben, obwohl der Auftrag später fachlich abgelehnt wird.
In allen Fällen benötigen technische und fachliche Fehler unterschiedliche Wiederholungs- und Korrekturwege.
Authentifizierung folgt der Kommunikationsrichtung
REST und GraphQL verwenden API-Schlüssel, OAuth-Tokens, Zertifikate oder andere Verfahren. Der Server prüft Identität und Berechtigung des Clients.
Bei Webhooks prüft der Empfänger die Signatur des Senders. Ein Zeitstempel und Ereignis-ID begrenzen Replay. Häufig liest der Empfänger Details anschließend mit eigenem API-Zugang.
Zugänge erhalten minimale Rechte. Test und Produktion bleiben getrennt. Secrets werden sicher gespeichert und rotiert.
Ein zentrales API-Gateway kann gemeinsame Regeln umsetzen, ersetzt aber keine fachliche Autorisierung.
Berechtigungen sind bei GraphQL besonders feldnah
Ein REST-Endpunkt kann Zugriff pro Ressource und Aktion prüfen. Einzelne sensible Felder benötigen zusätzliche Regeln.
GraphQL erlaubt flexible Feldauswahl. Deshalb muss die Autorisierung auch Beziehungen und Felder berücksichtigen. Ein Nutzer darf nicht über eine verschachtelte Abfrage Daten erreichen, die direkte Endpunkte schützen würden.
Webhooks enthalten nur Daten, die der abonnierte Empfänger benötigt. Ein signierter Webhook ist nicht automatisch für jeden registrierten Dienst zulässig.
Das Berechtigungsmodell folgt Datenzweck und Mandant, nicht nur der verwendeten Technik.
Versionierung benötigt verschiedene Strategien
REST APIs führen häufig Versionen in URL oder Header. Abwärtskompatible Ergänzungen können innerhalb einer Version erfolgen.
GraphQL entwickelt ein gemeinsames Schema weiter. Neue Felder sind gewöhnlich kompatibel; alte Felder werden als veraltet markiert und nach einer Übergangszeit entfernt.
Webhook-Payloads erhalten eine Ereignis- oder Schemaversion. Der Empfänger muss wissen, welche Struktur signiert und verarbeitet wird.
Verbrauchernutzung, Abkündigungsfrist und Vertragstests verhindern überraschende Brüche.
Dokumentation muss zum Ansatz passen
OpenAPI kann REST-Endpunkte, Datenmodelle und Fehler maschinenlesbar beschreiben. Beispiele erklären fachliche Bedeutung.
GraphQL besitzt ein introspektierbares Schema. Beschreibungen, Deprecation-Hinweise und Beispieloperationen bleiben dennoch erforderlich.
Webhook-Dokumentation nennt Ereignistyp, Payload, Signaturverfahren, Wiederholungsplan, Reihenfolge und Testmöglichkeit.
Eine gute Dokumentation beschreibt nicht nur Syntax, sondern Zustände, IDs und Fehlerfolgen.
Eine typische Kombination nutzt alle drei Mechanismen
Ein Kundenportal verwendet GraphQL, um Profil, Verträge und offene Vorgänge passend zur jeweiligen Ansicht zu laden. Änderungen an einer Lieferadresse sendet es über eine definierte Mutation.
Ein Integrationsdienst legt den verbindlichen ERP-Auftrag über eine REST API an. Die klare Operation prüft Pflichtfelder und liefert eine Auftragsnummer.
Der Zahlungsanbieter meldet die Bestätigung per Webhook. Der Dienst prüft das Ereignis und liest bei Bedarf die Transaktion über REST.
Jeder Ansatz übernimmt die Aufgabe, für die er geeignet ist. Die Architektur muss keinen alleinigen Gewinner bestimmen.
Checkliste: Bereit für individuelle Software?
Persönliche PDF-Checkliste: Wann sich Individualsoftware lohnt und worauf Sie achten sollten.
REST bleibt häufig die sichere Standardwahl
Für klar definierte Unternehmensobjekte und Integrationen ist REST oft gut verständlich und breit unterstützt. Betrieb, Monitoring und Entwicklerkenntnisse sind verfügbar.
Das bedeutet nicht, dass REST immer überlegen ist. Es ist eine pragmatische Ausgangsbasis, wenn keine besonderen Anforderungen flexible Abfragen verlangen.
Eine gute REST API besitzt Filter, Pagination, konsistente Fehler, Idempotenz und klare Versionierung. Schlechte API-Qualität wird durch den bekannten Namen nicht behoben.
Die Entscheidung wird anhand eines konkreten Verbraucherfalls getestet.
GraphQL lohnt sich nicht für jede Integration
Wenn zwei Backend-Systeme einen festen Auftrag austauschen, ist die flexible Feldauswahl oft kein wesentlicher Nutzen. Ein klarer REST-Vertrag kann einfacher abgenommen und überwacht werden.
GraphQL lohnt sich eher bei mehreren Clients, vernetzten Daten und häufig wechselnden Ansichten. Teamkenntnisse und Betriebswerkzeuge müssen vorhanden sein.
Ein zusätzliches GraphQL-Gateway vor ungeeigneten Quellen kann Komplexität lediglich verlagern. Datenladeprobleme und Berechtigungen bleiben zu lösen.
Eine kleine technische Vorprüfung zeigt, ob der erwartete Vorteil real ist.
Webhooks sind kein garantierter Prozessabschluss
Ein Webhook meldet ein Ereignis oder eine Zustandsänderung. Die nachfolgende Verarbeitung kann dennoch scheitern oder warten.
Benutzeroberflächen unterscheiden deshalb „Ereignis empfangen“ und „Auftrag verarbeitet“. Monitoring verbindet Zustellung und Geschäftsergebnis.
Mindestens-einmal-Zustellung, mögliche Reihenfolgefehler und zeitlich begrenzte Wiederholung werden geplant.
Für Vollständigkeit kann ein regelmäßiger API-Abgleich erforderlich bleiben.
Kosten ergeben sich aus Entwicklung und Betrieb
REST profitiert von verbreiteten Werkzeugen, kann aber viele Spezialendpunkte benötigen. GraphQL reduziert Clientabfragen, erhöht jedoch Schema-, Resolver- und Sicherheitsaufwand.
Webhooks reduzieren Polling, benötigen aber öffentliche Endpunkte, Signaturprüfung, Queue und Replay. Anbieter können Funktionen an Tarife binden.
Die Kostenbewertung umfasst Entwicklung, Tests, Monitoring, Updates, Support und erwartete Änderungen. Eine kurze Demo ist kein TCO-Vergleich.
Der Nutzen wird an Nutzererlebnis, Datenvolumen, Reaktionszeit und vermiedener Übertragungsarbeit gemessen.
Die Auswahl folgt einem Entscheidungsraster
Für stabile Lese- und Schreiboperationen mit klaren Ressourcen spricht viel für REST. Für variable verbundene Abfragen mehrerer Clients kann GraphQL passen. Für zeitnahe Meldungen ergänzt ein Webhook beide.
Weitere Kriterien sind Teamkenntnisse, Anbieterunterstützung, Caching, Sicherheitsmodell, Volumen, Offlinebedarf, Versionierung und Fehlerfolge.
Ein Prototyp testet den kritischsten Pfad mit realistischen Daten und Rechten. Benchmark und Bedienungsnutzen werden gemeinsam betrachtet.
Die gewählte Technik wird mit Betrieb, Monitoring und Dokumentation abgenommen.
Ein Technologiewechsel wird über Verträge statt Großumbau vorbereitet
Ein Unternehmen muss REST nicht vollständig durch GraphQL ersetzen, um flexible Oberflächen zu bauen. Ein GraphQL-Gateway kann ausgewählte vorhandene Dienste bündeln, während geschäftskritische Schreiboperationen über stabile REST-Endpunkte weiterlaufen.
Umgekehrt kann eine schwer betreibbare GraphQL-Schnittstelle schrittweise um klar definierte REST-Operationen ergänzt werden. Verbraucher wechseln einzeln, solange IDs, Berechtigungen und fachliche Zustände konsistent bleiben.
Webhooks bleiben von diesem Wechsel häufig getrennt. Sie melden weiterhin Ereignisse und verweisen auf die jeweils gültige Lese-API. Ereignisverträge erhalten eigene Versionen.
Vor einer Migration werden tatsächliche Probleme gemessen: Zahl der Netzwerkanfragen, Antwortgröße, Laufzeit, Änderungsaufwand und Sicherheitslücken. Ein neuer Schnittstellenstil beseitigt kein ungeklärtes Datenmodell.
Parallelbetrieb erhält ein Enddatum. Vertragstests vergleichen alte und neue Ergebnisse, und Monitoring zeigt verbleibende Verbraucher. Erst nach bestätigter Umstellung wird die frühere Schnittstelle abgekündigt.
SW Business Solutions wählt Schnittstellen nach Prozess
SW Business Solutions analysiert Verbraucher, Datenobjekte, Ereignisse und Betriebsanforderungen. Daraus entsteht eine Architektur, in der REST, GraphQL und Webhooks klar abgegrenzte Rollen erhalten.
Die API-, GraphQL- und Webhook-Entwicklung umfasst Datenmodelle, Authentifizierung, Berechtigungen, Idempotenz, Warteschlangen, Tests, Monitoring und Dokumentation. Vorhandene SaaS- und Altsysteme werden eingebunden.
Bei kundenspezifischen Portalen oder mobilen Anwendungen verbindet SW Business Solutions die Schnittstellen mit individueller Softwareentwicklung. Oberfläche und Integrationsvertrag werden gemeinsam geplant.
Als nächster Schritt genügt ein konkreter Datenabruf oder Prozessauslöser. SW Business Solutions kann daraus eine passende API- und Ereignisarchitektur auswählen, ohne eine Technologie vorab zum Selbstzweck zu machen.
Häufige Fragen
Was ist der Unterschied zwischen REST API, GraphQL und Webhooks?
Ist GraphQL besser als REST?
Können Webhooks eine API ersetzen?
Wann eignet sich REST für Unternehmen?
Wann eignet sich GraphQL für Unternehmen?
Wie unterstützt SW Business Solutions bei der Auswahl?


Passende Leistungen
Backend
Skalierbare Backend-Systeme mit Node.js, NestJS, MongoDB und PostgreSQL. Unsere Backend-Lösungen sind robust, sicher und für hohe Lasten optimiert.
Softwarearchitektur
Fundierte Architekturentscheidungen als Grundlage für skalierbare, wartbare und sichere Softwaresysteme.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.