

Website-Sicherheit für Unternehmen: Technische Maßnahmen, die Pagebuilder nicht automatisch lösen
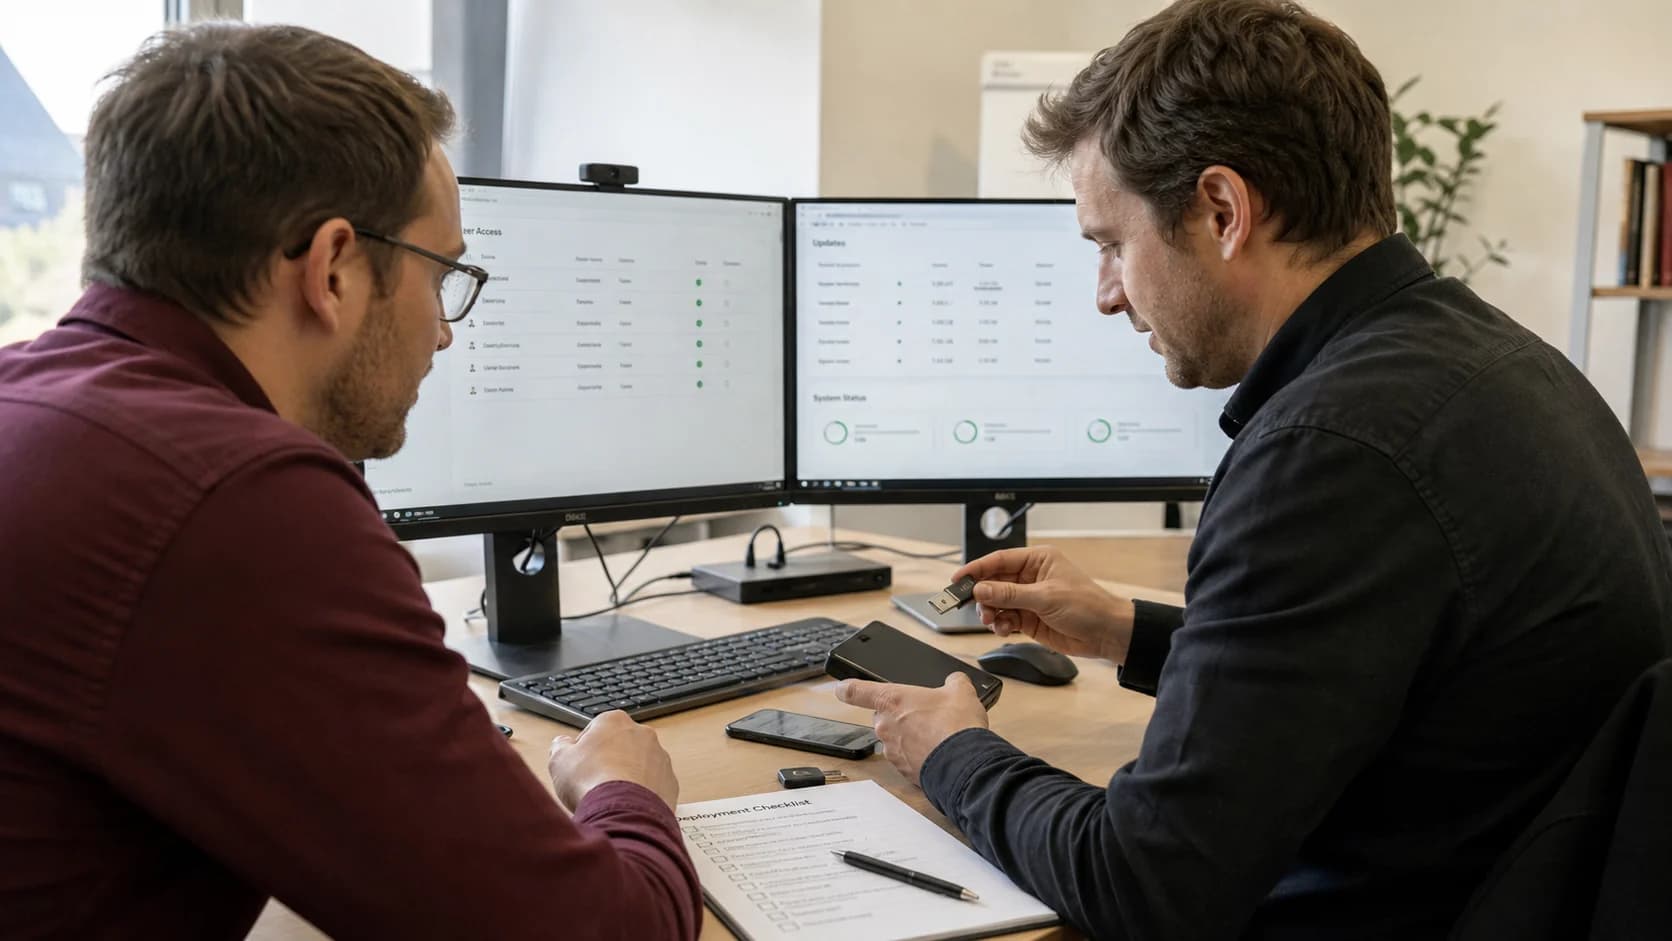

Website-Sicherheit für Unternehmen: technische Maßnahmen für Konten, Updates, Formulare, Hosting, Backups, Monitoring und Reaktion auf Angriffe.
Website-Sicherheit für Unternehmen: Technische Maßnahmen, die Pagebuilder nicht automatisch lösen
Ein betreuter Pagebuilder kann Serverupdates übernehmen und trotzdem ein ungeschütztes Administratorkonto, eine riskante Drittanbieter-App oder falsch freigegebene Formulardaten enthalten. Website Sicherheit für Unternehmen und technische Maßnahmen enden nicht beim Plattformanbieter.
Sicherheit verteilt sich auf Hosting, Anwendung, Konten, Inhalte, Schnittstellen und Betrieb. Welche Kontrollen nötig sind, hängt von Funktionen und Daten ab. Eine reine Informationsseite besitzt ein anderes Risikoprofil als ein Kundenportal mit Dokumenten, Zahlungen und individuellen Berechtigungen.
Website Sicherheit für Unternehmen: Technische Maßnahmen folgen dem Risikoprofil
Zuerst werden schützenswerte Werte, mögliche Angreifer und Folgen erfasst. Öffentliche Inhalte, Kundendaten, Administrationszugänge, Zahlungen und Verfügbarkeit benötigen unterschiedliche Kontrollen.
Ein Risikomodell beschreibt konkrete Szenarien: Ein Angreifer übernimmt ein Redaktionskonto, manipuliert Zahlungsdaten oder lädt vertrauliche Uploads herunter. Allgemeine Aussagen wie „die Website muss sicher sein“ führen zu keiner prüfbaren Maßnahme.
Priorität folgt möglichem Schaden und erreichbarem Angriffspfad. Nicht jede theoretische Schwachstelle besitzt denselben Handlungsdruck; kritische Zugriffsfehler werden jedoch nicht hinter kosmetischen Befunden eingeordnet.
Geteilte Verantwortung wird für Plattform, Agentur und Unternehmen dokumentiert
Hosting oder Pagebuilder schützt Teile der Infrastruktur. Das Unternehmen verantwortet häufig Nutzer, Inhalte, Konfiguration und eingebundene Dienste. Eine Agentur kann Wartung übernehmen, benötigt dafür aber klar geregelte Rechte und Reaktionswege.
Für jede Ebene steht fest, wer Updates, Backups, Monitoring, Domain, Anwendung und Vorfallbehandlung übernimmt. Marketingversprechen wie „vollständig sicher gehostet“ ersetzen diese Aufteilung nicht.
Der Vergleich von Pagebuilder und Webentwicklung zeigt, wie sich Kontrolle und Betriebsverantwortung verschieben. Sicherheit wird in beiden Modellen aktiv betrieben.
Konten erhalten persönliche Zugänge und starke Anmeldung
Gemeinsame Administratorpasswörter verhindern Nachvollziehbarkeit und bleiben nach Personalwechsel oft aktiv. Jeder Nutzer erhält ein persönliches Konto mit genau den benötigten Rechten.
Mehrfaktor-Anmeldung, Passwortmanager und begrenzte Sitzungsdauer schützen besonders kritische Rollen. Wiederherstellungswege dürfen nicht auf eine private Telefonnummer oder E-Mail eines früheren Mitarbeiters zeigen.
Rechte werden regelmäßig und bei Rollenwechsel geprüft. Externe Dienstleister erhalten zeitlich begrenzte Zugänge; ein globales Administratorkonto ist keine Standardvoraussetzung für Inhaltsarbeit.
Plugins, Apps und Skripte erweitern die Angriffsfläche
Jede Erweiterung bringt Code, Berechtigungen und einen eigenen Updatezyklus. Ein kleines Marketingwidget kann auf Formulare, Cookies oder Seitencode zugreifen. Deshalb werden Zweck, Quelle, Eigentümer und benötigte Rechte vor der Installation geprüft.
Nicht verwendete Komponenten werden entfernt statt nur deaktiviert. Abhängigkeiten aus unbekannten Quellen sind kein geeigneter Ersatz für gepflegte Produkte oder überprüften eigenen Code.
WordPress empfiehlt in seiner Hardening-Dokumentation aktuelle Software, vertrauenswürdige Quellen, begrenzte Zugriffe, Backups und Monitoring. Dieselben Grundsätze gelten unabhängig vom CMS.
Updates benötigen Tempo, Tests und einen Rückfallweg
Bekannte Schwachstellen machen veraltete Komponenten angreifbar. Kritische Sicherheitsupdates werden schnell bewertet und eingespielt. Größere Versionswechsel können jedoch Layout, Plugins oder Datenbank verändern.
Eine Vorschau oder Staging-Umgebung prüft wichtige Nutzerwege. Automatisierte Updates eignen sich für klar begrenzte Risiken, während kritische Komponenten eine kontrollierte Freigabe erhalten.
Nach dem Release werden Formulare, Login, Schnittstellen und Fehler überwacht. Die Website-Wartung für KMU beschreibt den dauerhaften Prozess.
Backups schützen nur mit geprüfter Wiederherstellung
Sicherungen liegen getrennt vom produktiven System, sind gegen unberechtigten Zugriff geschützt und besitzen eine passende Aufbewahrung. Datenbank, Dateien und Konfiguration werden gemeinsam betrachtet.
Ein Restore-Test zeigt, ob Schlüssel, Versionen und Dokumentation ausreichen. Bei Portalen wird geklärt, wie neue Vorgänge zwischen Sicherung und Wiederherstellung behandelt werden.
Backups ersetzen keine Prävention. Sie begrenzen die Folgen eines Vorfalls und unterstützen Analyse, sofern auch ein sauberer Stand vor der Kompromittierung verfügbar ist.
Formulare und Uploads begrenzen Eingaben und Dateirechte
Eingaben werden serverseitig validiert, Ausgaben kontextgerecht behandelt und Fehlermeldungen ohne interne Details formuliert. Clientseitige Prüfung verbessert Bedienung, ist aber keine Sicherheitsgrenze.
Uploads erhalten erlaubte Typen, Größen, Malwareprüfung und einen Speicherort außerhalb direkt ausführbarer Bereiche. Zugriff erfolgt über Berechtigungen und zeitlich geeignete Links.
Ein allgemeines Formular ist ungeeignet, wenn sensible Dokumente verarbeitet werden. Dann kann ein geschütztes Portal oder spezialisierter Dienst wirtschaftlicher und sicherer sein.
Berechtigungen werden auf jedem Zugriff serverseitig geprüft
Eine ausgeblendete Schaltfläche schützt keine Daten. Server und API prüfen bei jedem Vorgang, ob der angemeldete Nutzer genau diese Ressource lesen oder verändern darf.
Besonders geprüft werden horizontale Zugriffe zwischen Kundenkonten und vertikale Zugriffe auf Administratorfunktionen. Zufällige IDs sind kein Ersatz für eine Berechtigungsregel.
Die OWASP Top 10 führt Broken Access Control als zentrales Risiko. Tests verwenden mehrere Rollen und versuchen bewusst, Grenzen zu überschreiten.
Geheimnisse gehören nicht in Quellcode, Browser oder Chatverläufe
API-Schlüssel und Passwörter werden in geeigneten Secret-Stores gehalten. Der Browser erhält nur Werte, die öffentlich sein dürfen. Repositories und Buildlogs werden auf versehentliche Leaks geprüft.
Website-Qualitäts-Check
Wie gut ist Ihre Website wirklich? Technik, SEO & Conversion im Check.
- Qualitäts-Score 0–100
- Stärken und Schwachstellen
- Konkrete Verbesserungen
- Bericht per E-Mail
Jeder Schlüssel besitzt begrenzte Rechte, Eigentümer und Rotationsweg. Produktive Werte werden nicht in Testumgebungen oder KI-Prompts kopiert.
Nach einem vermuteten Abfluss wird der Schlüssel ersetzt, nicht nur aus der sichtbaren Datei entfernt. Frühere Git-Versionen und Logs können den Wert weiterhin enthalten.
HTTPS schützt die Übertragung, nicht die gesamte Anwendung
TLS verhindert, dass Inhalte auf dem Transportweg einfach mitgelesen oder verändert werden. Es schützt nicht vor schwachen Passwörtern, fehlerhaften Berechtigungen oder manipulierten Plugins.
Zertifikate werden automatisch erneuert und überwacht. Sichere Cookie-Attribute, Weiterleitungen und moderne Konfiguration ergänzen die Transportverschlüsselung.
Interne Verbindungen zu Datenbanken oder APIs werden ebenfalls angemessen geschützt. Ein Schloss im Browser ist eine Grundlage, kein vollständiges Sicherheitsurteil.
Sicherheitsheader begrenzen Browserfunktionen gezielt
Content Security Policy, Frame-Schutz und weitere Header können bestimmte Angriffswege reduzieren. Eine zu großzügige Richtlinie besitzt wenig Wirkung; eine ungetestete strenge Richtlinie kann Formulare oder Drittanbieter blockieren.
Die Einführung beginnt im Report-Modus oder auf begrenzten Seitentypen. Benötigte Quellen werden dokumentiert. Wildcards und unsichere Ausnahmen erhalten einen begründeten Eigentümer.
Header ergänzen sicheren Code. Sie dürfen nicht als nachträgliche Reparatur für beliebige Inline-Skripte und unkontrollierte Erweiterungen missverstanden werden.
Schnittstellen benötigen Authentifizierung, Validierung und Rate Limits
APIs prüfen Identität, Berechtigung und Eingaben. Tokens werden sicher übertragen und besitzen nur notwendige Scopes. Öffentliche Endpunkte begrenzen automatisierten Missbrauch.
Fehlerantworten verraten keine internen Systeme oder vertraulichen Datensätze. Wiederholungen bleiben bei Buchung und Zahlung idempotent.
Die Entwicklung belastbarer Schnittstellen verbindet Sicherheit mit Fehlerwarteschlange und Monitoring. Ein erfolgreicher Testaufruf ist noch kein sicherer Produktionsbetrieb.
Protokollierung muss Angriffe erkennbar machen und Daten begrenzen
Anmeldung, Rechteänderung, kritische Exporte und technische Fehler erzeugen nachvollziehbare Ereignisse. Logs schützen vor Manipulation und besitzen eine passende Aufbewahrung.
Passwörter, vollständige Tokens oder unnötige Formulardaten gehören nicht in Protokolle. Datenschutz und Forensik werden gemeinsam geplant.
Alarme konzentrieren sich auf verwertbare Muster: viele fehlgeschlagene Logins, ungewöhnliche Exporte oder Änderungen an kritischen Dateien. Meldungen ohne Verantwortlichen erzeugen keine Sicherheit.
Monitoring prüft Manipulation und Geschäftsfunktionen
Erreichbarkeit allein erkennt keine veränderte Bankverbindung oder ausgefallene Formularzustellung. Wichtige Inhalte und Nutzerwege erhalten gezielte Prüfungen.
Dateiintegrität, Malwarehinweise, Zertifikate und ungewöhnliche Netzwerkverbindungen können zusätzliche Signale liefern. Falsch positive Meldungen werden abgestimmt, nicht pauschal ignoriert.
Bei einem Alarm steht fest, wer prüft, eindämmt und geschäftliche Verantwortliche informiert. Geschwindigkeit ohne Zuständigkeit hilft nicht.
Ein Incident-Plan trennt Eindämmung, Analyse und Kommunikation
Bei einem Vorfall werden betroffene Systeme eingegrenzt, Beweise gesichert und Zugangsdaten kontrolliert erneuert. Unkoordinierte Änderungen können Spuren vernichten oder den Schaden vergrößern.
Rechtliche Melde- und Informationspflichten prüfen die zuständigen Stellen. Technik liefert belastbare Informationen zu Daten, Zeitraum und Zugriff.
Nach Wiederherstellung folgt Ursachenanalyse. Tests, Konfiguration und Schulung werden angepasst. Ein Backup einzuspielen, ohne die Eintrittsstelle zu schließen, beendet den Vorfall nicht.
Penetrationstests folgen dem Risikoprofil und einem klaren Auftrag
Automatische Scanner finden bekannte Muster, aber nicht jede fachliche Berechtigungslücke. Manuelle Tests sind besonders bei Portalen, Zahlungen und individuellen APIs sinnvoll.
Umfang, Testumgebung, erlaubte Methoden und Ansprechpartner werden vorab vereinbart. Produktive Daten und Verfügbarkeit bleiben geschützt.
Befunde erhalten Nachweis, Auswirkung und Priorität. Nach der Korrektur wird erneut geprüft. Ein langer Bericht ohne Remediationplan verbessert die Sicherheit nicht.
Pagebuilder reduzieren Infrastrukturarbeit, nicht Konfigurationsrisiken
Ein Plattformanbieter kann Betriebssystem, Laufzeit und Kernprodukt pflegen. Nutzerrechte, Drittanbieter-Apps, Formulardaten, DNS und Inhalte bleiben häufig beim Unternehmen.
Export, Incident-Kommunikation und Anbieterzugriff werden vor der Auswahl geprüft. Für kritische Prozesse kann eine Plattformgrenze ebenso relevant sein wie der Vorteil betreuter Infrastruktur.
Der Entscheidungsleitfaden für Website-Systeme ordnet diese Abwägung ein. Individuelle Entwicklung ist nicht automatisch sicherer, sondern kontrollierbarer und verantwortungsintensiver.
Sicherheitskosten werden gegen konkrete Risiken priorisiert
Nicht jede kleine Website benötigt dieselbe Infrastruktur wie ein Finanzportal. Grundlagen wie Updates, starke Konten, Backups und Monitoring bleiben dennoch notwendig.
Investitionen werden nach möglichem Schaden, Eintrittswahrscheinlichkeit und Wiederherstellungsfähigkeit bewertet. Ein selten genutztes Plugin zu entfernen kann mehr bewirken als ein weiteres Dashboard.
Der Business Case betrachtet auch Ausfall, Vertrauensverlust, Wiederherstellung und interne Zeit. Garantierte Sicherheit wird nicht versprochen; Ziel ist nachvollziehbare Risikoreduktion.
Sicherheit bleibt nach dem Launch eine laufende Produkteigenschaft
Neue Funktionen, Anbieter und Schwachstellen verändern das Risiko. Jede Erweiterung durchläuft Daten-, Rechte- und Betriebsprüfung.
Regelmäßige Reviews betrachten Konten, Abhängigkeiten, Backups, Alarme und offene Befunde. Verantwortliche dokumentieren akzeptierte Risiken und Prüftermine.
Die technische Qualität professioneller Websites umfasst diese dauerhafte Verantwortung. Ein einmaliger Security-Scan ist kein Betriebsmodell.
Domain und DNS gehören in das Sicherheitskonzept
Wer die Domain kontrolliert, kann Besucher auf andere Server lenken, E-Mail-Zustellung beeinflussen oder Zertifikate anfordern. Der Zugang zum Registrar verdient deshalb denselben Schutz wie ein Administratorkonto der Website. Persönliche Konten, Mehrfaktor-Anmeldung und dokumentierte Inhaberdaten reduzieren die Abhängigkeit von einzelnen Mitarbeitern oder Dienstleistern.
DNS-Änderungen erhalten ein Vier-Augen-Prinzip, wenn Website, E-Mail und weitere Geschäftsdienste an derselben Domain hängen. Vor einer Umstellung werden bestehende Einträge exportiert. So lassen sich versehentlich entfernte Mail-, Verifikations- oder Subdomain-Einträge schneller rekonstruieren.
Der technische Eigentümer und der rechtliche Domaininhaber müssen bekannt sein. Eine Domain, die dauerhaft im privaten Kundenkonto eines ehemaligen Dienstleisters liegt, schafft ein vermeidbares Geschäftsrisiko. Verlängerung, Zahlungsweg und Notfallkontakt werden deshalb nicht dem Zufall überlassen.
E-Mail-Versand aus Formularen braucht einen belastbaren Zustellweg
Viele Websites behandeln die erfolgreiche Anzeige einer Danke-Seite als Beleg für eine zugestellte Anfrage. Tatsächlich können Nachrichten im Spamfilter landen, wegen einer fehlerhaften Absenderkonfiguration abgewiesen werden oder unbemerkt in einem nicht mehr betreuten Postfach enden.
Geschäftskritische Formulare speichern den Vorgang kontrolliert, vergeben eine Referenz und protokollieren den Versandstatus. SPF, DKIM und DMARC werden passend zur Versandarchitektur eingerichtet. Die Website verwendet nicht ohne Prüfung die Adresse eines Besuchers als technischen Absender.
Eine Benachrichtigung ist außerdem kein Archiv. Wenn eine Anfrage für Angebot, Termin oder Support relevant ist, wird sie in das zuständige System übertragen. Dabei gelten Aufbewahrung, Berechtigung und Löschung auch für angehängte Dateien und technische Fehlerprotokolle.
Entwicklungs-, Test- und Produktivsysteme bleiben voneinander getrennt
Testzugänge, Beispielkunden und Debugfunktionen dürfen nicht unkontrolliert im Produktivsystem verbleiben. Umgekehrt gehören echte Kundendaten nicht automatisch in eine frei erreichbare Vorschauumgebung. Jede Umgebung besitzt eigene Zugänge, Schlüssel und Datenregeln.
Vorschauseiten werden gegen Suchmaschinen und unberechtigten Zugriff geschützt. Der Schutz besteht nicht nur aus einem schwer erratbaren Link. Werden produktive Daten für eine Fehleranalyse benötigt, wird der Umfang begrenzt und der Zugriff dokumentiert.
Der Releaseprozess legt fest, welche Konfiguration mit dem Code ausgerollt wird und welche Werte umgebungsspezifisch bleiben. Dadurch sinkt das Risiko, dass ein Test-Zahlungsanbieter, eine offene Debugausgabe oder ein produktiver API-Schlüssel an der falschen Stelle verwendet wird.
Abhängigkeiten und Lieferkette werden über den sichtbaren Website-Code hinaus geprüft
Eine moderne Website lädt Pakete beim Build, Schriften aus einem CDN, Analysecode, Karten, Terminmodule oder Zahlungsfunktionen. Sicherheitsarbeit erfasst deshalb nicht nur Dateien auf dem Webserver. Sie dokumentiert, welche externen Dienste Code ausführen oder Daten erhalten.
Paketversionen werden reproduzierbar festgelegt und bekannte Sicherheitsmeldungen bewertet. Automatische Warnungen helfen bei der Sichtung, ersetzen aber keinen Funktionstest nach einem Update. Ein als kritisch markierter Baustein, der im eigenen Produkt gar nicht erreichbar ist, kann anders priorisiert werden als eine aktiv ausnutzbare Lücke im Login.
Für zentrale Drittanbieter existiert ein Ausstiegs- oder Ersatzweg. Fällt ein Widget aus, darf es nicht die gesamte Seite blockieren. Ändert ein Anbieter Bedingungen oder Schnittstellen, muss bekannt sein, welche Formulare, Einwilligungen und Geschäftsprozesse betroffen sind.
Sicherheitsabnahme prüft reale Nutzerwege statt nur Checklisten
Vor dem Launch werden nicht nur Startseite und Impressum geöffnet. Die Abnahme durchläuft Anmeldung, Passwortzurücksetzung, Formularversand, Upload, Rollenwechsel, Export und Abmeldung mit realistischen Rollen. Negative Tests versuchen bewusst, ohne Berechtigung auf fremde Datensätze zuzugreifen.
Technische Scanner ergänzen diese Prüfung um bekannte Fehlkonfigurationen. Ihre Ergebnisse werden nachvollzogen, weil ein Befund je nach Anwendung falsch positiv, nicht erreichbar oder geschäftskritisch sein kann. Gleichzeitig darf ein unauffälliger Scan nicht als Beweis für fehlerfreie Fachlogik gelten.
Die Freigabe dokumentiert offene Risiken, Verantwortliche und Termine. Wenn eine nicht kritische Korrektur nach dem Launch erfolgen soll, wird diese Entscheidung sichtbar getroffen. Kritische Zugriffs- oder Datenlecks werden nicht durch einen allgemeinen Hinweis im Abnahmeprotokoll akzeptabel.
Ein Sicherheitskonzept muss im Alltag des Unternehmens funktionieren
Kontrollen, die Mitarbeiter regelmäßig umgehen müssen, halten selten dauerhaft. Ein Passwortmanager, verständliche Rollen und ein klarer Freigabeweg sind wirksamer als Regeln, die nur in einer Richtlinie stehen. Schulung konzentriert sich auf konkrete Tätigkeiten: neue Nutzer anlegen, verdächtige Anfragen erkennen und sensible Exporte behandeln.
Auch Dienstleister brauchen einen praktikablen Zugang. Zeitlich begrenzte, protokollierte Konten schaffen mehr Kontrolle als das Versenden eines gemeinsamen Passworts per E-Mail. Für dringende Eingriffe ist festgelegt, wer einen erweiterten Zugang freigibt und anschließend wieder entzieht.
Sicherheit wird damit Teil des Arbeitsablaufs. Das Unternehmen weiß, wen es bei einer Auffälligkeit erreicht, welche Sofortmaßnahmen erlaubt sind und welche Informationen für die Analyse erhalten bleiben müssen.
SW Business Solutions verbindet Sicherheitsanalyse, Umsetzung und Betrieb
SW Business Solutions prüft Website, Hosting, Konten, Formulare, APIs und Betriebswege. Maßnahmen werden nach Risiko und Geschäftsvorgang priorisiert – vom Entfernen unnötiger Komponenten bis zur individuell abgesicherten Webanwendung.
Ein Sicherheitscheck für Ihre Unternehmenswebsite kann mit Systeminventar und einem kritischen Nutzerweg beginnen. Daraus entstehen Sofortmaßnahmen, technische Roadmap und laufende Kontrollen.
Das gewünschte Ergebnis ist keine theoretisch unangreifbare Website. Es ist ein kontrollierter Betrieb, der Angriffsfläche begrenzt, Vorfälle früh erkennt und nachvollziehbar wiederhergestellt werden kann.
Häufige Fragen
Ist ein Pagebuilder automatisch sicher?
Welche Sicherheitsmaßnahmen braucht jede Unternehmenswebsite?
Wann ist ein Penetrationstest sinnvoll?
Reicht HTTPS für eine sichere Website?
Wie oft sollte Sicherheit geprüft werden?
Wie unterstützt SW Business Solutions?
Passende Leistungen
Webentwicklung
Moderne, responsive Webanwendungen mit React, Next.js und Tailwind CSS. Wir entwickeln benutzerfreundliche und performante Frontends, die auf allen Geräten optimal funktionieren.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.