

DSGVO-konforme Website: Technische Anforderungen, die KMU oft übersehen
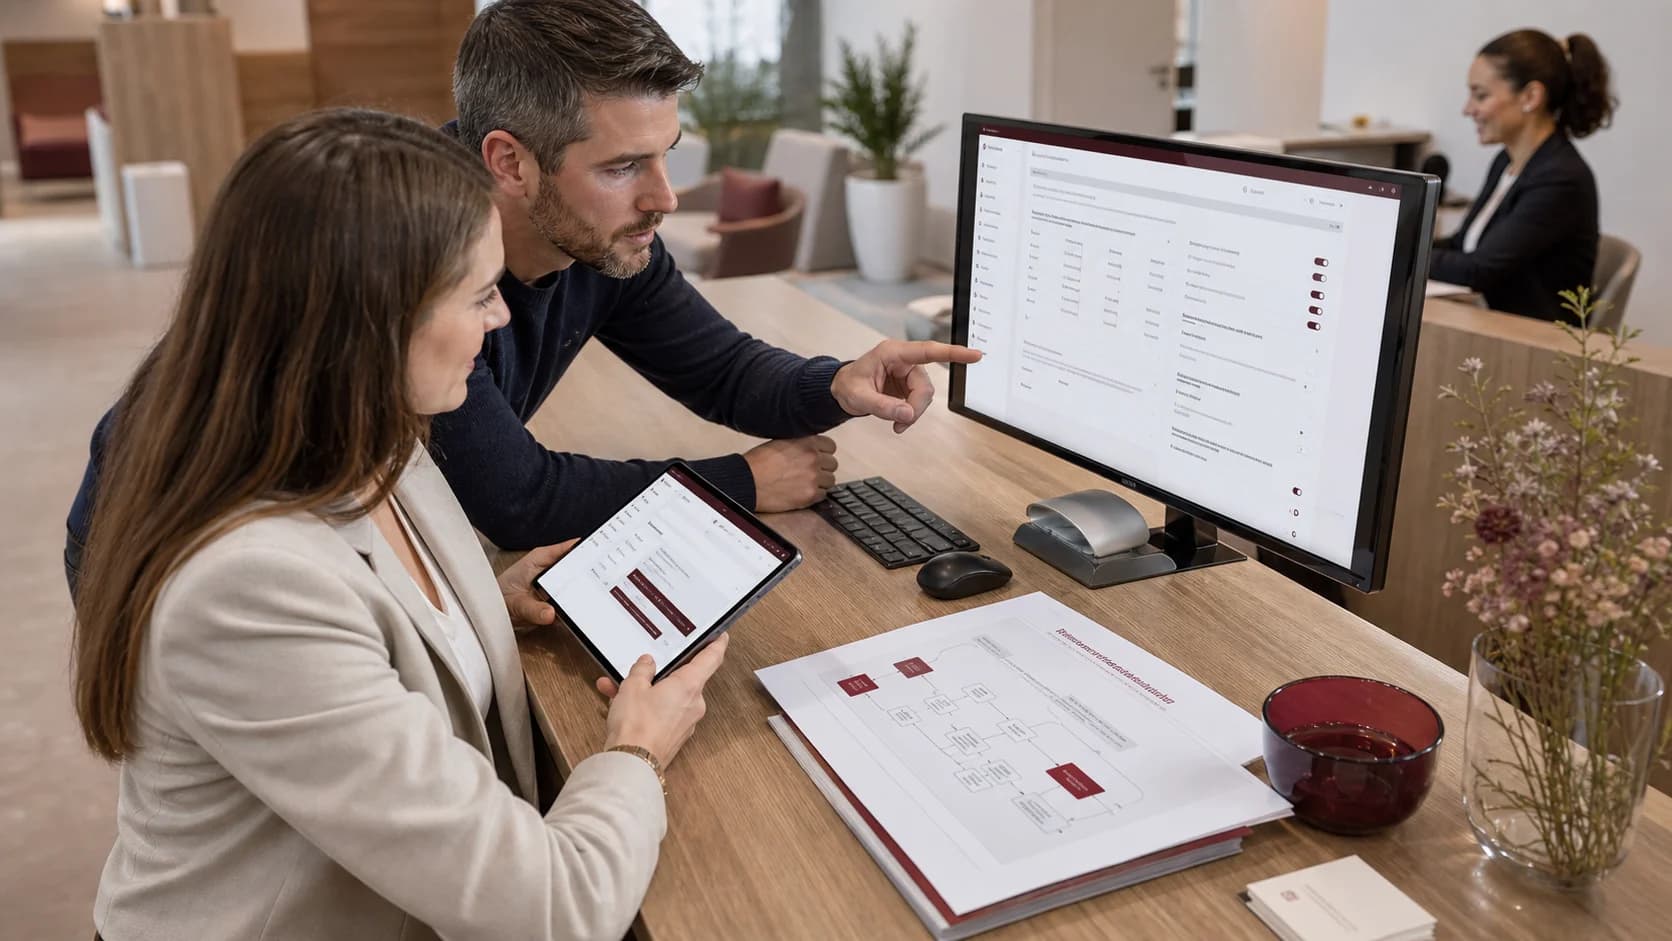

DSGVO-konforme Website: Technische Anforderungen an Datenflüsse, Cookies, Formulare, Drittanbieter, Einwilligungen, Löschung und Kontrollen.
DSGVO-konforme Website: Technische Anforderungen, die KMU oft übersehen
Eine Datenschutzerklärung kann vollständig aussehen, während die Website bereits beim ersten Aufruf Analyse, Schriftarten oder eingebettete Medien von Drittanbietern lädt. Das Dokument beschreibt dann nicht den tatsächlichen Datenweg. Eine DSGVO-konforme Website und ihre technischen Anforderungen müssen deshalb gemeinsam betrachtet werden.
Die Technik kann keine rechtliche Einzelfallprüfung ersetzen. Sie muss jedoch die freigegebenen Zwecke, Einwilligungen, Löschfristen und Zugriffsregeln zuverlässig umsetzen. Für KMU beginnt die Arbeit nicht beim Cookie-Banner, sondern bei einem Inventar aller Datenflüsse vom Browser bis zu Hosting, E-Mail, CRM und externen Diensten.
DSGVO-konforme Website: Technische Anforderungen beginnen beim Dateninventar
Jeder relevante Datenfluss wird mit Zweck, Datenarten, Empfängern, Speicherort, Aufbewahrung und verantwortlicher Rolle dokumentiert. Dazu gehören offensichtliche Formulare ebenso wie Serverprotokolle, eingebettete Schriften, Karten, Videos, Chat, Newsletter und Analyse.
Die DSGVO nennt unter anderem Zweckbindung und Datenminimierung als Grundsätze. Technisch bedeutet das: Felder werden nur erhoben, wenn der konkrete Vorgang sie benötigt; unbekannte spätere Nutzung rechtfertigt keine Vorratserfassung.
Das Inventar wird am tatsächlichen Netzwerkverkehr und an Systemeinstellungen geprüft. Eine Anbieter- oder Pluginliste allein genügt nicht, weil Konfiguration und nachgeladene Inhalte den Datenweg verändern können.
Verantwortlichkeit bleibt beim Unternehmen und wird technisch zugeordnet
Der Websitebetreiber muss wissen, wer über Zwecke und Mittel entscheidet und welche Dienstleister Daten im Auftrag verarbeiten. Die konkrete rechtliche Rollenverteilung wird fachkundig geprüft. Technik dokumentiert Konten, Zugriffe, Systeme und Übertragungen.
Ein Formular kann etwa Daten an Hosting, E-Mail-Dienst, CRM und Supportsystem senden. Für jedes Ziel braucht es eine begründete Systemrolle. Private Postfächer oder unkontrollierte Tabellen erzeugen zusätzliche Speicherorte, die bei Auskunft und Löschung leicht übersehen werden.
Zentrale Administrationskonten werden dem Unternehmen zugeordnet, persönliche Zugänge einzeln vergeben und nach Aufgabenende entzogen. Verantwortlichkeit muss sich im realen Betrieb wiederfinden.
Technisch notwendige und einwilligungspflichtige Zugriffe werden getrennt
§ 25 TDDDG regelt das Speichern von Informationen auf Endeinrichtungen und den Zugriff darauf. Ohne Einwilligung bestehen Ausnahmen für die Nachrichtenübertragung und für unbedingt erforderliche Zugriffe zur Bereitstellung eines ausdrücklich gewünschten digitalen Dienstes. Ob ein konkreter Dienst darunter fällt, wird rechtlich beurteilt.
Technisch darf ein einwilligungspflichtiger Dienst nicht bereits vor der Auswahl laden. Das betrifft nicht nur Cookies, sondern auch andere Zugriffe auf Endgeräte. Ein Banner, das lediglich informiert, stoppt den Datenfluss nicht.
Notwendige Funktionen werden so schlank wie möglich umgesetzt. Marketing, Personalisierung und Analyse erhalten getrennte Kategorien, sofern die freigegebene Bewertung dies verlangt.
Eine Einwilligung muss ebenso leicht widerrufbar wie erteilbar sein
Die Oberfläche benötigt eine erreichbare Möglichkeit, Einstellungen später zu ändern. Ein Widerruf darf nicht nur einen sichtbaren Schalter umlegen, während bereits geladene Skripte weiterarbeiten oder Identifikatoren neu gesetzt werden.
Consent-Status wird nachvollziehbar gespeichert und an alle zuständigen Einbindungen übergeben. Ändert ein Anbieter Namen, Zweck oder technische Integration, wird die Konfiguration geprüft. Alte Kategorien bleiben nicht unbemerkt bestehen.
Die BfDI weist darauf hin, dass technisch nicht notwendige Tracking-Technologien grundsätzlich eine Einwilligung benötigen und Einstellungen verständlich sein müssen. Die konkrete Banner-Gestaltung folgt der rechtlichen Freigabe, nicht einem Standardtext des Templates.
Formulare werden nach Zweck, Pflichtfeldern und Fehlerwegen gebaut
Ein Kontaktformular braucht meist nicht Geburtsdatum, vollständige Anschrift und Marketingeinwilligung, nur um eine Rückfrage zu beantworten. Pflichtfelder werden für den jeweiligen Vorgang begründet. Freitext weist bei sensiblen Bereichen darauf hin, welche Angaben nicht unaufgefordert übermittelt werden sollen. Der Leitfaden zu barrierefreien Websites zeigt zusätzlich, wie Beschriftung und Fehlermeldung zugänglich bleiben.
Transportverschlüsselung schützt die Übertragung, löst aber nicht Speicherung und Zugriff. Empfänger, Postfachregeln, CRM-Übernahme und Aufbewahrung werden ebenfalls geprüft. Testdaten dürfen nicht dauerhaft in produktiven Systemen verbleiben.
Notwendige Bearbeitungskommunikation wird von Werbung getrennt. Eine Anfrage darf nicht davon abhängen, dass der Absender einem Newsletter zustimmt.
Drittinhalte werden vor dem Laden technisch kontrolliert
Videos, Karten, Bewertungswidgets und Social-Media-Elemente können beim Aufruf Verbindungen zu externen Anbietern herstellen. Eine datenschutzfreundliche Einbindung kann zunächst einen lokalen Platzhalter zeigen und den Dienst erst nach freigegebener Aktion laden.
Das Unternehmen prüft, ob die Einbindung überhaupt nötig ist. Eine statische Karte mit Link kann den Zweck erfüllen, ohne bei jedem Seitenaufruf einen kompletten Kartendienst zu laden. Lokal bereitgestellte Schriften können externe Abrufe vermeiden, sofern Lizenz und Betrieb passen.
Jeder Drittinhalt erhält Eigentümer und Prüfdatum. Entfernte Funktionen werden auch aus Tag-Manager, DNS, Consent-Konfiguration und Dokumentation gelöscht.
Hosting und Protokolle benötigen eine bewusste Konfiguration
Serverprotokolle können IP-Adressen, Zeitpunkte, URLs und technische Merkmale enthalten. Umfang, Schutz, Zugriff und Löschdauer werden am Sicherheits- und Betriebszweck ausgerichtet. Eine unbegrenzte Aufbewahrung aus Bequemlichkeit ist kein geeignetes Standardmodell.
Hostingregion, Unterauftragnehmer, Backups und Administrationszugänge gehören in die Prüfung. Backups benötigen eigene Lösch- und Wiederherstellungsregeln; ein gelöschter Datensatz kann technisch noch in zeitlich begrenzten Sicherungen liegen.
Monitoring sollte so datensparsam wie möglich arbeiten. Für Verfügbarkeit sind nicht automatisch vollständige Nutzerprofile nötig.
CRM, Newsletter und Marketing-Automation müssen denselben Status kennen
Eine Einwilligung, ein Widerspruch oder eine Löschung darf nicht nur in der Website gespeichert bleiben. Alle Systeme, die den jeweiligen Zweck verarbeiten, benötigen den aktuellen Status. Ein späterer CSV-Import darf einen Widerruf nicht überschreiben. Die Entwicklung belastbarer Schnittstellen muss diese Statusübergabe einschließlich Fehlerweg abbilden.
Website-Qualitäts-Check
Wie gut ist Ihre Website wirklich? Technik, SEO & Conversion im Check.
- Qualitäts-Score 0–100
- Stärken und Schwachstellen
- Konkrete Verbesserungen
- Bericht per E-Mail
Transaktionsnachrichten wie Eingangsbestätigung oder Terminänderung werden technisch von Werbung getrennt. Empfängerlisten entstehen aus nachvollziehbaren Quellen, nicht aus allen vorhandenen Kontakten.
Die Automatisierung von Kundenkommunikation zeigt die Prozessseite. Datenschutzregeln werden als feste Zustände und Übergaben in diesen Prozess eingebaut.
Auskunft, Berichtigung und Löschung brauchen auffindbare Daten
Betroffenenrechte lassen sich nur zuverlässig bearbeiten, wenn das Unternehmen weiß, in welchen Systemen Daten liegen und wie Datensätze zusammengehören. E-Mail-Adresse allein kann je nach System mehrfach oder verändert gespeichert sein.
Ein dokumentierter Such- und Prüfweg umfasst Website-Datenbank, CRM, Newsletter, Support und relevante Backups. Löschung wird gegen gesetzliche oder vertragliche Aufbewahrungspflichten abgegrenzt; diese rechtliche Entscheidung bleibt dokumentiert.
Technik protokolliert den Vorgang angemessen, ohne dadurch unnötig neue personenbezogene Daten zu sammeln. Testfälle prüfen, ob Exporte vollständig und für die zuständige Stelle verständlich sind.
Rollen und Berechtigungen folgen der tatsächlichen Aufgabe
Nicht jeder Redakteur benötigt Zugriff auf Formulareingänge, Analyse oder Benutzerverwaltung. Rollen werden nach Aufgabe getrennt. Besonders kritische Änderungen an Domain, Consent, Zahlung oder Administrationskonten erhalten zusätzliche Kontrolle.
Gemeinsame Passwörter verhindern Nachvollziehbarkeit. Persönliche Konten, starke Anmeldung und regelmäßige Rechteprüfung sind eine technische Grundlage. Ausscheidende Personen werden zeitnah entfernt.
Externe Agenturen erhalten nur die benötigten Systeme und Zeiträume. Ein dauerhaftes globales Administratorkonto ist keine Voraussetzung für gelegentliche Inhaltsarbeit.
Datenschutz durch Technikgestaltung beginnt vor dem Layout
Artikel 25 DSGVO beschreibt Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen. Für eine Website bedeutet das beispielsweise: optionale Daten bleiben optional, Tracking startet nicht vorsorglich und Profile sind nicht weiter sichtbar als nötig.
Spätere Banner oder Texte können eine ungeeignete Architektur nur begrenzt korrigieren. Wird ein externes Widget fest in den wichtigsten Prozess eingebaut, ist eine datenschutzfreundliche Alternative später aufwendig.
In der Konzeption werden daher Datenbedarf, Systemrollen und Löschung zusammen mit Nutzerweg und Design geplant. Professionelle Website-Qualität umfasst diesen technischen Rahmen ausdrücklich.
Sicherheitsmaßnahmen richten sich nach Risiko und Datenart
TLS, Updates und Backups sind Grundlagen. Hinzu kommen Zugriffsschutz, Eingabevalidierung, Protokollierung, Wiederherstellung und Reaktion auf Vorfälle. Ein Upload mit Vertragsdokumenten benötigt andere Kontrollen als ein öffentliches Newsletterformular.
Die OWASP Top 10 bietet eine technische Orientierung für Risiken von Webanwendungen. Welche Maßnahmen angemessen sind, wird anhand des konkreten Systems und der möglichen Folgen bewertet.
Sicherheitsmeldungen besitzen Verantwortliche und Fristen. Ein Plugin wird nicht nur aktualisiert, sondern seine Notwendigkeit und Vertrauenswürdigkeit regelmäßig geprüft.
Ein Datenschutzvorfall braucht einen vorbereiteten technischen Ablauf
Bei einer Fehlkonfiguration oder unberechtigten Offenlegung muss das Unternehmen schnell feststellen können, welche Systeme, Daten und Zeiträume betroffen sind. Ohne Inventar und Protokollierung bleibt nur eine unsichere Schätzung.
Der Ablauf trennt technische Eindämmung, Beweissicherung, fachliche Bewertung und Kommunikation. Gesetzliche Melde- und Informationspflichten werden von den zuständigen Rollen geprüft. Entwickler treffen diese rechtliche Entscheidung nicht allein.
Nach dem Vorfall werden Ursache, Kontrollen und Tests angepasst. Eine schnelle Löschung aller Spuren kann die Aufklärung behindern; eine unbegrenzte Vorratsspeicherung ist ebenfalls keine Lösung.
Ein Audit prüft Netzwerkverkehr und Nutzerwege, nicht nur Texte
Automatische Scanner können Cookies, externe Domains und bekannte Konfigurationsmuster finden. Sie erkennen nicht zuverlässig jeden Zweck oder jede interne Weiterverarbeitung. Deshalb werden technische Analyse und Prozessinterview kombiniert.
Geprüft werden erster Aufruf, Zustimmung, Ablehnung, Änderung der Auswahl, Formulare, eingebettete Medien und mobile Varianten. Auch Tag-Manager-Regeln und seltene Seitentypen gehören dazu. Der Systemvergleich für Unternehmenswebsites ordnet ein, wie sich technische Kontrolle und Anbieterbetrieb unterscheiden.
Befunde werden nach Risiko und Reichweite priorisiert. Eine fehlende Textstelle und ein vor Einwilligung aktiver Marketingdienst benötigen unterschiedliche Maßnahmen und Verantwortliche.
Änderungen an Website und Anbietern lösen eine erneute Prüfung aus
Ein neues Analysewerkzeug, Chatmodul oder Bewerbungsformular verändert den Datenweg. Datenschutzprüfung darf daher nicht nur beim Relaunch stattfinden. Der Freigabeprozess fragt vor Veröffentlichung nach neuen Diensten, Datenfeldern und Empfängern.
Anbieter ändern Funktionen, Unterauftragnehmer und Bedingungen. Kritische Dienste erhalten ein Prüfdatum und einen verantwortlichen Eigentümer. Nicht mehr genutzte Konten und Daten werden kontrolliert beendet.
Die Website-Wartung für Unternehmen umfasst deshalb auch Datenflüsse und Einwilligungskonfiguration, nicht nur Softwareupdates.
Technische Umsetzung und Rechtsberatung bleiben klar getrennt
SW Business Solutions kann Datenflüsse erfassen, Consent technisch umsetzen, Dienste blockieren, Rollen konfigurieren und Löschprozesse unterstützen. Ob eine konkrete Verarbeitung zulässig ist, welche Rechtsgrundlage trägt oder welche Informationspflicht gilt, entscheiden die zuständigen juristischen und Datenschutzstellen.
Diese Trennung verhindert falsche Sicherheitsversprechen. Ein technisch sauber umgesetzter Prozess kann auf einer ungeeigneten rechtlichen Bewertung beruhen; eine richtige Bewertung kann technisch wirkungslos bleiben, wenn Skripte sie nicht beachten.
Beide Seiten arbeiten daher mit demselben Dateninventar und dokumentierten Freigaben.
Consent-Plattformen benötigen eine geprüfte Zuordnung jedes Dienstes
Eine Consent-Plattform blockiert nur, was korrekt eingebunden und kategorisiert wurde. Direkt im Quellcode, in einem Tag-Manager oder über ein Plugin geladene Dienste können die zentrale Steuerung umgehen.
Jeder Dienst erhält technischen Identifier, Zweckkategorie, Standardzustand und Abhängigkeiten. Ablehnen, Zustimmen und späteres Ändern werden im Browser geprüft. Neu gesetzte Cookies oder Speicherzugriffe werden mit dem erwarteten Status verglichen.
Die Konfiguration wird versioniert und nach größeren Änderungen erneut getestet. Ein gekauftes Banner ist kein fertiger Datenschutzprozess, wenn niemand seine Regeln mit dem realen Netzwerkverkehr abgleicht.
Internationale Übermittlungen werden technisch und vertraglich nachvollzogen
Cloud- und Marketingdienste können Daten außerhalb des Europäischen Wirtschaftsraums verarbeiten oder von dort zugänglich machen. Welche rechtlichen Instrumente und zusätzlichen Maßnahmen erforderlich sind, beurteilen die zuständigen Stellen.
Technik liefert dafür konkrete Informationen: Anbieter, Regionen, Unterauftragnehmer, Verschlüsselung, Schlüsselzugriff und übermittelte Daten. Ein Firmenhauptsitz in Europa beweist nicht automatisch, dass jeder Verarbeitungsschritt dort bleibt.
Wo eine Alternative den Zweck mit geringerem Übermittlungsrisiko erfüllt, wird sie mit Kosten und Funktion verglichen. Die Entscheidung und ihre Voraussetzungen bleiben dokumentiert.
Auftragsverarbeitung muss zur tatsächlichen Systemkonfiguration passen
Verträge mit Hosting, Newsletter oder Support benennen Leistungen und Schutzpflichten. Technisch muss geprüft werden, ob das eingesetzte Konto, die Region und die aktivierten Funktionen dem vereinbarten Modell entsprechen.
Ein Entwickler kann versehentlich einen zusätzlichen Analyse- oder KI-Dienst aktivieren, der im bisherigen Verzeichnis nicht auftaucht. Beschaffung und Deployment benötigen daher einen Freigabeschritt für neue Empfänger.
Unterauftragnehmer und Anbieteränderungen werden nicht nur abgelegt, sondern hinsichtlich des konkreten Datenwegs bewertet. Vertragsdokument und Systeminventar müssen aufeinander verweisen können.
Bewerbungs- und Uploadformulare benötigen besonders begrenzte Ablagen
Lebensläufe, Zeugnisse, Verträge oder Ausweisdokumente enthalten deutlich mehr Informationen als eine gewöhnliche Kontaktanfrage. Sie sollten nicht unverschlüsselt an breite Verteiler gesendet oder dauerhaft in einem allgemeinen Website-Postfach gesammelt werden.
Ein geeigneter Prozess begrenzt Dateitypen, Größe, Malware-Risiko, Empfänger und Aufbewahrung. Bewerber erhalten eine klare Bestätigung; interne Rollen sehen nur die für ihre Aufgabe notwendigen Unterlagen.
Nach Abschluss greifen freigegebene Lösch- oder Aufbewahrungsregeln. Testuploads werden entfernt. Für besonders sensible Daten wird geprüft, ob ein spezialisiertes Portal statt eines allgemeinen Formular-Plugins erforderlich ist.
Besondere Kategorien personenbezogener Daten verändern das Risikoprofil
Gesundheitsdaten, religiöse Angaben oder andere besonders geschützte Informationen können bereits in Freitexten oder Uploads auftauchen. Eine gewöhnliche Unternehmenswebsite sollte solche Daten nicht beiläufig anfordern.
Ist die Verarbeitung für den konkreten Dienst notwendig, werden Zweck, Rechtsgrundlage, Zugriff, Verschlüsselung und Löschung besonders sorgfältig geprüft. Formulare und Hilfetexte führen Nutzer nicht zu unnötigen Angaben.
Technische Schutzmaßnahmen richten sich am erhöhten Risiko aus. Eine allgemeine Kontaktlösung wird nicht allein durch einen neuen Feldtitel zu einem geeigneten Fachsystem.
Datensparsame Analyse kann Geschäftsfragen ohne vollständige Profile beantworten
Nicht jede Optimierung benötigt eine dauerhafte Nutzerkennung oder kanalübergreifende Werbeprofile. Für viele Entscheidungen reichen aggregierte Seiten- und Ereignisdaten, Serverauswertungen oder begrenzte Kampagnenparameter.
Das Unternehmen formuliert zuerst die Frage: Wird ein Formular begonnen und erfolgreich abgeschlossen? Welche Leistungsseite führt zu qualifizierten Anfragen? Danach wird die kleinste geeignete Messung gewählt und rechtlich geprüft.
Weniger Daten reduzieren nicht automatisch jeden Compliance-Aufwand, begrenzen aber Missbrauchs- und Löschrisiken. Ein Dashboard ohne konkrete Entscheidung rechtfertigt keine umfangreiche Sammlung.
SW Business Solutions übersetzt freigegebene Datenschutzregeln in funktionierende Technik
SW Business Solutions prüft Website, Formulare, Drittanbieter und interne Übergaben. Daraus entstehen ein technisches Dateninventar, priorisierte Befunde und umsetzbare Änderungen. Bestehende Systeme werden einbezogen, damit Löschung und Widerruf nicht an der Website enden.
Ein technischer Datenschutz-Check für Ihre Website kann den tatsächlichen Netzwerkverkehr und einen kritischen Nutzerweg untersuchen. Rechtlich offene Punkte werden sichtbar an die zuständigen Fachstellen übergeben.
Das gewünschte Ergebnis ist eine Website, deren technische Datenflüsse zu den freigegebenen Zwecken passen und auch nach Updates kontrolliert bleiben – nicht nur ein formal vollständiger Text im Footer.
Häufige Fragen
Reicht eine Datenschutzerklärung für eine DSGVO-konforme Website?
Braucht jede Website ein Cookie-Banner?
Welche Datenflüsse werden häufig übersehen?
Wer entscheidet über die Rechtsgrundlage?
Wie oft sollte die Website geprüft werden?
Wie unterstützt SW Business Solutions?
Passende Leistungen
Webentwicklung
Moderne, responsive Webanwendungen mit React, Next.js und Tailwind CSS. Wir entwickeln benutzerfreundliche und performante Frontends, die auf allen Geräten optimal funktionieren.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.