

Mobile Datenerfassung ohne Internet: Offline-Synchronisation für Außendienst und Baustelle
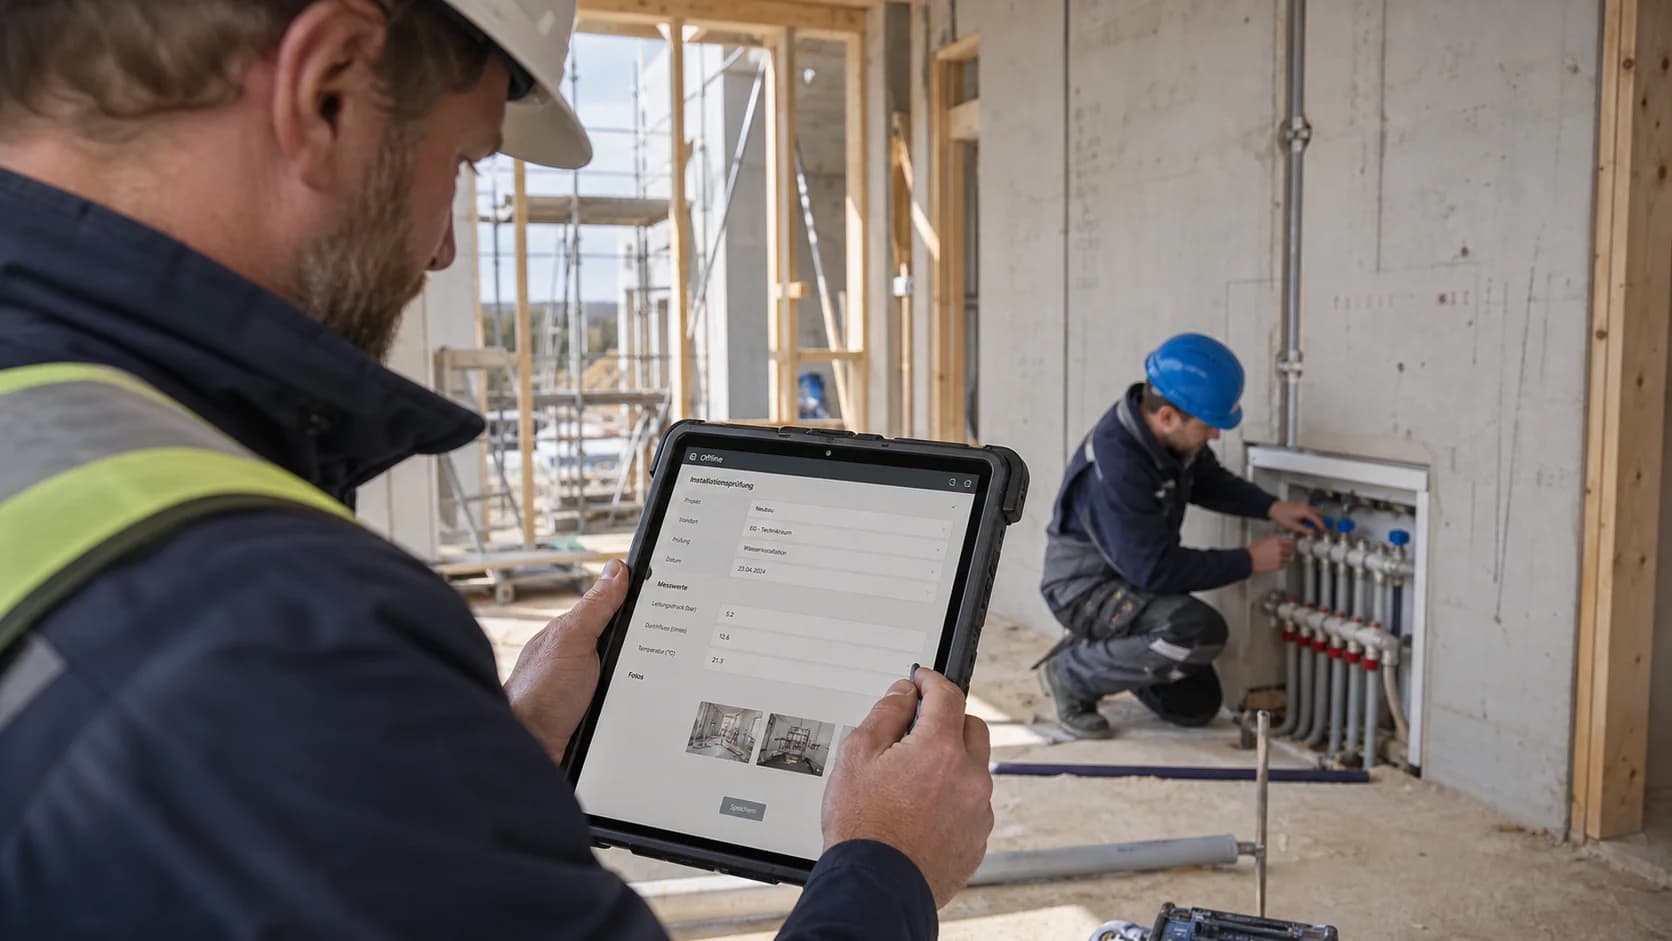

Mobile Datenerfassung ohne Internet planen: lokale Daten, Synchronisationsstatus, Konflikte, Dateien, Sicherheit und kontrollierten Betrieb umsetzen.
Mobile Datenerfassung ohne Internet: Offline-Synchronisation für Außendienst und Baustelle
Ein Monteur füllt ein Formular im Funkloch aus, sieht aber nicht, ob die Fotos später übertragen wurden. Im Büro wird derselbe Auftrag geändert und beim nächsten Netzempfang überschreibt das Gerät den neuen Stand. Mobile Datenerfassung ohne Internet ist deshalb keine reine Speicherfunktion, sondern ein eigener Prozess mit Zuständen, Konflikten und Verantwortung.
Offlinefähigkeit kann Außendienst, Baustelle, Lager oder Objektkontrolle arbeitsfähig halten. Sie erhöht jedoch Datenmenge auf Geräten, Testaufwand und Fehlerfälle. Nicht jede App muss vollständig offline funktionieren.
SW Business Solutions entwickelt Offline-First-Anwendungen und Synchronisationsbackends passend zu Vorgang, Risiko, Geräten und Bestandssystemen.
Mobile Datenerfassung ohne Internet beginnt mit erlaubten Aktionen
Für Lesen, Entwurf, Abschluss, Zahlung oder Freigabe gelten unterschiedliche Risiken. Jede Aktion wird offline erlaubt, eingeschränkt oder gesperrt.
Ein Techniker kann Messwerte erfassen, während eine verbindliche Bestandsreservierung weiterhin Serverkontakt benötigt.
Diese Matrix folgt Geschäftsfolge und nicht dem Wunsch, überall denselben Funktionsumfang anzuzeigen.
Arbeitsbereiche werden vorab synchronisiert
Das Gerät lädt vorgesehene Aufträge, Objekte, Formulare und Dokumente. Nicht der gesamte Unternehmensbestand wird lokal kopiert.
Nutzer erkennt Datenstand und vollständige Vorbereitung. Fehlende Pflichtunterlagen werden vor Abfahrt sichtbar.
Priorität und Speichergrenzen bestimmen, welche alten Vorgänge entfernt werden.
Jede lokale Änderung erhält eine eindeutige ID
Ein Vorgang wird bereits offline eindeutig identifiziert. Wiederholter Upload nach Verbindungsabbruch erzeugt keine Dublette.
Zeitpunkt, Gerät, Nutzer und lokale Version bleiben nachvollziehbar. Serverzeit und Gerätezeit werden nicht ungeprüft gleichgesetzt.
Abhängige Datensätze wie Bericht und Fotos behalten ihren Zusammenhang.
Synchronisationsstatus wird für Nutzer verständlich
Lokal gespeichert, wartet, wird übertragen, bestätigt und benötigt Klärung sind sichtbare Zustände. Ein allgemeines Wolkensymbol reicht bei kritischen Daten nicht.
Der Nutzer kann einen fehlgeschlagenen Vorgang öffnen und die Ursache verstehen. Wiederholung geschieht kontrolliert.
Ein Auftrag gilt erst als übergeben, wenn das Backend den vorgesehenen Stand bestätigt hat.
Konflikte werden nach Datenart entschieden
Freitextnotizen können zusammengeführt werden, ein verbindlicher Status oder Preis meist nicht. „Letzte Änderung gewinnt“ ist keine universelle Lösung.
Für jedes kritische Feld steht fest, ob Server, Gerät oder menschliche Prüfung entscheidet. Beide Versionen bleiben bis zur Klärung erhalten.
Die App erklärt dem Nutzer den Konflikt und verhindert unbemerkten Datenverlust.
Dateien verwenden Warteschlange und Prüfsumme
Fotos, Videos und PDFs werden getrennt vom kleinen Datensatz übertragen. Komprimierung und Priorität halten die App bedienbar.
Prüfsumme und serverseitige Bestätigung erkennen unvollständige Dateien. Fortsetzung vermeidet kompletten Neustart großer Uploads.
Der Vorgang zeigt, welche Pflichtdatei noch lokal liegt und wann sie sicher entfernt werden darf.
Löschung auf dem Gerät folgt dem bestätigten Zustand
Lokale Daten werden nicht direkt nach einem Uploadversuch gelöscht. Erst bestätigte Verarbeitung und Aufbewahrungsregel erlauben die Entfernung.
Abgemeldete, ausgeschiedene oder gesperrte Nutzer verlieren Zugriff. Gerätemanagement kann zusätzliche Löschung unterstützen.
Speicherbereinigung schützt zugleich vor unbegrenzt wachsendem Offlinebestand.
Verschlüsselung schützt lokale Geschäftsdaten
Geeigneter Gerätespeicher und Schlüsselverwaltung schützen Aufträge, Dokumente und Tokens. Geheimnisse liegen nicht im Quellcode.
Screenshots, Export und andere Apps werden nach Schutzbedarf begrenzt, ohne eine nicht erreichbare Vollkontrolle zu versprechen.
Geräteverlust löst Sitzungsentzug und gegebenenfalls Fernlöschung aus.
Berechtigungen werden bei jeder Synchronisation neu geprüft
Ein offline vorbereiteter Auftrag kann zwischenzeitlich neu zugewiesen oder gesperrt sein. Das Backend akzeptiert Änderungen nicht allein wegen eines alten lokalen Rechts.
Zulässige Rückmeldungen werden übernommen oder zur Klärung gestellt. Vertrauliche neue Daten werden nicht mehr an das Gerät geliefert.
Vertretung und Rollenwechsel bleiben dadurch auch bei Offlinearbeit kontrollierbar.
Schemaänderungen benötigen migrationsfähige App-Versionen
Backend und App können während eines Rollouts unterschiedliche Datenmodelle verwenden. Kompatible Versionen und Migration verhindern verlorene Entwürfe.
Eine neue Pflichtangabe macht alte Offlinevorgänge nicht automatisch ungültig. Der Server fordert gegebenenfalls gezielte Ergänzung.
Mindestversionen werden erst erzwungen, wenn lokale Daten sicher übertragen oder migriert werden können.
Netzwechsel und instabile Verbindung gehören in den Test
WLAN zu Mobilfunk, Tunnel, Flugmodus und wiederholte kurze Verbindung werden auf realen Geräten geprüft.
Die App darf Vorgänge nicht mehrfach senden oder Bedienung blockieren, nur weil das Netz zwischen Zuständen wechselt.
Backoff und Warteschlange verhindern, dass permanentes Wiederholen Akku und Server belastet.
PWA und native App besitzen unterschiedliche Offlinegrenzen
Browser-Speicher, Hintergrundverarbeitung, Betriebssystem und Gerätefunktionen beeinflussen die Möglichkeiten. Eine PWA kann viele Formulare tragen, aber nicht jeden langfristigen Hintergrundprozess.
Checkliste: Bereit für individuelle Software?
Persönliche PDF-Checkliste: Wann sich Individualsoftware lohnt und worauf Sie achten sollten.
Native oder plattformübergreifende Apps können tiefer integrieren, erhöhen jedoch Release- und Plattformaufwand.
Die Architektur folgt Datenmenge, Gerätefunktion, Verteilungsweg und Ausfallfolge.
Monitoring betrachtet Rückstände und Konflikte
Das Backend erkennt ungewöhnlich lange Warteschlangen, häufige Ablehnung und Geräte mit veralteten Datenständen.
Alarme gehen an Rollen, die handeln können. Einzelne harmlose Offlinezeiten werden nicht als Störung behandelt.
Kennzahlen helfen, Netz-, Bedien- und Fachprobleme zu unterscheiden.
Ein Offline-Pilot testet die unangenehmen Fälle
Ein klarer Vorgang wird bewusst mit Verbindungsabbruch, paralleler Büroänderung, großem Foto und Gerätewechsel geprüft.
Abbruchkriterien umfassen Datenverlust, falschen Status und unzulässigen Zugriff.
Erst wenn Wiederanlauf und Klärung funktionieren, wird der Umfang erweitert.
SW Business Solutions entwickelt die Synchronisationslogik
Der Leitfaden zur eigenen App für Unternehmen ordnet mobile Architektur ein.
Die individuelle Softwareentwicklung von SW Business Solutions kann Offline-App, lokales Datenmodell, Backend, Konfliktlogik und APIs umfassen.
In einem Gespräch über Ihre Offline-Datenerfassung lassen sich Aktionen, Datenmengen, Konflikte und Geräte konkret bestimmen.
mobile Datenerfassung ohne Internet benötigt eine messbare Ausgangslage
Vor der Umsetzung werden heutige Bearbeitungszeit, Rückfragen, Fehler, Abbrüche und manuelle Übergaben für den gewählten Vorgang erhoben. Verfügbare Systemdaten werden mit Beobachtung und einer begrenzten Stichprobe verbunden.
Die Messung beschreibt den vollständigen Ablauf einschließlich Nacharbeit. Eine schnellere Eingabe ist kein Nutzen, wenn ein anderer Bereich anschließend zusätzliche Klärung übernimmt.
Nach dem Pilot gelten dieselben Definitionen. Unbelegte Annahmen bleiben als Prognose gekennzeichnet und werden nicht nachträglich als sichere Wirkung dargestellt.
Datenverantwortung wird für jedes Objekt festgelegt
Kunde, Auftrag, Dokument, Status und Zahlung dürfen nicht gleichzeitig in mehreren Systemen unabhängig gepflegt werden. Für jedes Objekt steht fest, welches System anlegt, ändert und archiviert.
Die App zeigt Daten, ergänzt den mobilen Vorgang und übergibt Ergebnisse. Eindeutige IDs erhalten den Zusammenhang auch bei geänderten Namen oder Nummern.
Korrekturen folgen einem geregelten Weg. Ein Nutzer sieht, ob seine Änderung übernommen, abgelehnt oder zur Prüfung vorgemerkt wurde.
Schnittstellenfehler erhalten einen fachlichen Arbeitsweg
Zeitüberschreitung, ungültiger Datensatz und vorübergehend nicht erreichbares Zielsystem sind unterschiedliche Fehler. Die Anwendung zeigt einen verständlichen Status und bewahrt den Vorgang vor Verlust.
Wiederholung verwendet dieselbe eindeutige Vorgangs-ID und erzeugt keine Dublette. Dauerhafte Ablehnung landet mit Ursache und Verantwortlichem in einer Warteschlange.
Monitoring meldet Häufungen, ohne Nutzer mit technischen Details allein zu lassen. Eine erfolgreiche Eingabe wird erst als abgeschlossen dargestellt, wenn der vorgesehene Prozessstand erreicht ist.
Sicherheitsanforderungen reichen bis zum Backend
Ausgeblendete Schaltflächen schützen keine Daten. Jede Anfrage wird serverseitig auf Identität, Rolle, Mandant und konkreten Vorgang geprüft.
Übertragung und geeignete lokale Speicher werden verschlüsselt. Geheimnisse liegen nicht fest in der App; Sitzungen können bei Geräteverlust oder Rollenwechsel entzogen werden.
Abhängigkeiten erhalten Sicherheitsupdates und eine geregelte Meldung von Schwachstellen. Besonders sensible Aktionen können erneute Authentifizierung oder Vier-Augen-Freigabe verlangen.
Datenschutz wird über konkrete Zwecke gesteuert
Für jede Datenkategorie werden Zweck, Zugriff, Speicherdauer und Empfänger benannt. Nur technisch mögliche Daten zu sammeln, schafft keinen betrieblichen Nutzen.
Protokolle, Analysen und Supportzugriffe werden ebenfalls einbezogen. Testsysteme verwenden keine unkontrollierten Kopien produktiver personenbezogener Daten.
Die zuständigen Datenschutz- und Fachrollen prüfen die konkrete Gestaltung. Die App setzt Freigaben und Löschregeln technisch um, ersetzt aber keine rechtliche Bewertung.
Leistung und Stabilität werden unter realer Last geprüft
Startzeit, Suche, Dateiübertragung und Synchronisation müssen auf den vorgesehenen Geräten und Netzen funktionieren. Ein schneller Entwicklertest im Firmennetz reicht nicht.
Lasttests verwenden realistische Datenmengen und gleichzeitige Vorgänge. Große Dateien, langsame Fremdsysteme und wiederholte Übertragung werden gesondert betrachtet.
Die Oberfläche zeigt Fortschritt und erlaubt kontrollierte Fortsetzung. Nutzer sollen eine laufende Verarbeitung nicht aus Unsicherheit mehrfach auslösen.
Die Testmatrix enthält Normalfall und Unterbrechung
Fachliche Tests prüfen gültige und ungültige Eingaben, Vertretung, Storno, Korrektur und fehlende Voraussetzung. Technische Tests ergänzen Flugmodus, Sitzungsablauf, Gerätewechsel und Schnittstellenfehler.
Berechtigungen werden negativ getestet: Ein fremder Vorgang muss technisch abgewiesen werden. Automatisierte Tests sichern kritische Regeln bei jedem Release.
Abnahme verwendet vorab definierte Fälle. Eine Präsentation mit idealen Beispieldaten ersetzt keine belastbare Freigabe.
Geräte und Betriebssysteme werden bewusst begrenzt
Unterstützte Bildschirmgrößen, Betriebssystemstände, Browser und Zubehör werden festgelegt. Jede zusätzliche Variante erhöht Test- und Supportaufwand.
Firmen- und Privatgeräte können unterschiedliche Regeln benötigen. Kamera, Scanner, Push oder Offline-Speicher werden auf realen Modellen geprüft.
Veraltete Versionen erhalten eine angemessene Übergangsfrist und bei Sicherheitsbedarf eine kontrollierte Sperre. Ein Ersatzweg verhindert, dass ein Update den Betrieb ungeplant stoppt.
Barrierefreiheit und verständliche Fehler verbessern den Abschluss
Kontrast, Fokusführung, Skalierung, Touch-Ziele und Screenreader werden nicht erst nach dem Design geprüft. Status und Pflichtangaben sind nicht allein über Farbe erkennbar.
Fehlermeldungen nennen den betroffenen Wert und die mögliche Korrektur. Technische Codes stehen im Supportprotokoll, nicht als einzige Hilfe für Nutzer.
Diese Klarheit unterstützt auch Menschen unter Zeitdruck, bei schlechter Beleuchtung oder mit kleinen Geräten und reduziert unnötige Rückfragen.
Der Pilot besitzt Abbruch- und Ausbaukriterien
Eine begrenzte Nutzergruppe bearbeitet echte Vorgänge. Vor dem Start stehen Messzeitraum, Zielwerte, kritische Fehler und erreichbarer Support fest.
Der Pilot umfasst genügend Ausnahmen und nicht nur den idealen Normalfall. Datenverlust, unzulässiger Zugriff oder fachlich falsche Buchung können einen Stopp verlangen.
Nach der Auswertung folgt eine bewusste Entscheidung über Nacharbeit, engeren Einsatz, Ausbau oder Ende. Ein Pilot verpflichtet nicht automatisch zum Vollrollout.
Schulung verwendet echte Aufgaben statt Funktionslisten
Nutzer bearbeiten typische Fälle auf ihren vorgesehenen Geräten. Sie lernen auch Offlinezustand, Rückfrage, Korrektur und Supportweg.
Kurze Hilfen stehen am passenden Schritt. Umfangreiche Handbücher bleiben für seltene Sonderfälle verfügbar, ersetzen aber keine verständliche Bedienung.
Rückmeldungen werden nach Bedienproblem, fehlender Fachregel und Wunschfunktion getrennt. Dadurch entstehen gezielte Verbesserungen statt einer unpriorisierten Liste.
Support verbindet Nutzer-, Geräte- und Vorgangskontext
Eine Meldung enthält App-Version, Gerät, Zeitpunkt, betroffenen Vorgang und Synchronisationsstatus, soweit dies datenschutzgerecht möglich ist. Nutzer müssen den gesamten Ablauf nicht aus dem Gedächtnis rekonstruieren.
Supportzugriff wird protokolliert und auf das Erforderliche begrenzt. Fachliche Entscheidung und technischer Fehler gelangen an unterschiedliche Verantwortliche.
Wiederkehrende Ursachen fließen in Produktpflege, Schulung oder Prozesskorrektur ein. Einzelne Tickets werden nicht nur geschlossen, wenn derselbe Fehler weiterbesteht.
Produktverantwortung schützt vor unkontrolliertem Funktionswachstum
Eine benannte Rolle priorisiert Änderungen nach Prozesswirkung, Risiko, Nutzung und Folgekosten. Lautstärke einzelner Wünsche ersetzt keine Entscheidung.
Neue Funktionen benötigen Eigentümer, Abnahmekriterium und Betriebsverantwortung. Nicht mehr genutzte Bereiche werden entfernt oder kontrolliert archiviert.
Roadmap und technische Wartung werden gemeinsam finanziert. Dadurch bleibt die Anwendung arbeitsfähig, statt als Sammlung historischer Sonderfälle zu wachsen.
Gesamtkosten umfassen Einführung und dauerhaften Betrieb
Neben Konzeption und Entwicklung gehören Integration, Migration, Tests, Geräte, Schulung und Einführung in das Budget. Nach dem Start folgen Hosting, Monitoring, Support, Updates und Anpassungen an Fremdsysteme.
Interne Zeit für Fachentscheidungen und Abnahme wird sichtbar geplant. Mengenabhängige Gebühren von Nachrichten-, Karten-, Speicher- oder Zahlungsdiensten werden getrennt ausgewiesen.
Der Vergleich mit Standardsoftware verwendet denselben Zeitraum und dieselben Prozessanforderungen. Ein niedriger Einstiegspreis allein entscheidet nicht.
Export und kontrollierte Abschaltung gehören zur Architektur
Geschäftsdaten, Dokumente und Historien müssen in einem verständlichen Format verfügbar bleiben. Quellcode, Zugänge, Infrastruktur und Nutzungsrechte werden vertraglich geklärt.
Beim Anbieter- oder Systemwechsel werden Schnittstellen geordnet umgestellt. Lokale Daten, Push-Zertifikate, Konten und Hintergrundprozesse laufen nicht unbeaufsichtigt weiter.
Eine dokumentierte Exit-Route reduziert Abhängigkeit und zwingt das Unternehmen nicht, eine unwirtschaftliche Lösung allein wegen fehlender Datenwege fortzuführen.
Bestandsdaten werden vor der Migration fachlich geprüft
Alte Tabellen, Dateien und Systemexporte enthalten häufig Dubletten, fehlende Zuordnungen oder nicht mehr gültige Werte. Sie werden nicht ungeprüft in die neue Anwendung übernommen.
Mapping, Bereinigung und Verantwortlichkeit stehen vor dem Import fest. Ein Testlauf protokolliert abgelehnte Datensätze und vergleicht Mengen sowie Stichproben.
Die ursprüngliche Quelle bleibt bis zur bestätigten Abnahme verfügbar. Danach wird geregelt, welches System weiter gelesen werden darf und wann alte Kopien kontrolliert beendet werden.
Protokollierung macht kritische Änderungen nachvollziehbar
Anmeldung, Freigabe, Statuswechsel, Export und Änderung sensibler Daten können einen Audit-Eintrag benötigen. Inhalt und Aufbewahrung richten sich nach Risiko und Zweck.
Protokolle sind vor normaler Bearbeitung geschützt, aber nicht für unbegrenzte Detailüberwachung gedacht. Berechtigte Rollen können einen konkreten Vorfall nachvollziehen.
Technische Logdaten und fachliche Historie bleiben unterscheidbar. So wird ein Serverfehler nicht mit einer bewussten Benutzerentscheidung verwechselt.
Analysen verwenden fachliche Ereignisse statt bloßer Klickzahlen
Eine geöffnete Seite oder gestartete Sitzung sagt wenig über einen abgeschlossenen Geschäftsprozess. Gemessen werden geeignete Ereignisse wie vollständig übergeben, zur Klärung gestellt oder erfolgreich freigegeben.
Definitionen bleiben über Zeit stabil und werden bei Änderung dokumentiert. Personenbezug wird auf das notwendige Maß begrenzt; Produktverbesserung braucht nicht automatisch individuelle Leistungsprofile.
Kennzahlen führen zu einer Entscheidung über Prozess, Bedienung oder Betrieb. Ein Dashboard ohne verantwortete Folgehandlung erzeugt nur zusätzliche Beobachtungsarbeit.
Veränderungen am Prozess werden vor dem Release erklärt
Eine neue Oberfläche kann Verantwortungen, Eingabezeit und Übergaben zwischen Rollen verschieben. Diese Folgen werden vor dem Rollout benannt und mit den Betroffenen geprüft.
Releasehinweise beschreiben konkrete Änderungen und notwendigen Handlungsbedarf. Kritische neue Regeln erhalten Schulung oder Bestätigung; rein technische Korrekturen erzeugen keine unnötige Pflichtkommunikation.
Alte Nebenwege werden erst beendet, wenn der neue Ablauf stabil ist. Ein zeitlich begrenzter Parallelbetrieb besitzt klaren Endpunkt, damit nicht dauerhaft zwei Wahrheiten entstehen.
Technologieauswahl berücksichtigt Wartbarkeit und Anbieterwechsel
Framework, Hosting, Datenbank und Fremddienste werden nicht nur nach schneller Entwicklung ausgewählt. Verfügbarkeit von Know-how, Updatepfad, Lizenz, Kosten und Exportmöglichkeiten gehören zur Bewertung.
Standardkomponenten übernehmen allgemeine Aufgaben, während individuelle Logik den besonderen Prozess abbildet. Unnötige Eigenentwicklung erhöht Sicherheits- und Wartungslast.
Architekturentscheidungen werden dokumentiert und regelmäßig überprüft. Ein Wechsel erfolgt nur mit fachlichem Grund, weil technischer Austausch ohne Prozessnutzen selbst Budget und Risiko bindet.
Häufige Fragen
Wie funktioniert mobile Datenerfassung ohne Internet?
Wie werden Synchronisationskonflikte gelöst?
Können auch Fotos offline gespeichert werden?
Ist eine PWA offlinefähig?
Wie werden Offline-Daten geschützt?
Wie unterstützt SW Business Solutions?
Verwendete Technologien


Passende Leistungen
Backend
Skalierbare Backend-Systeme mit Node.js, NestJS, MongoDB und PostgreSQL. Unsere Backend-Lösungen sind robust, sicher und für hohe Lasten optimiert.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.