

DevSecOps für Webanwendungen: Sicherheitsupdates, Abhängigkeiten und Schwachstellen dauerhaft beherrschen
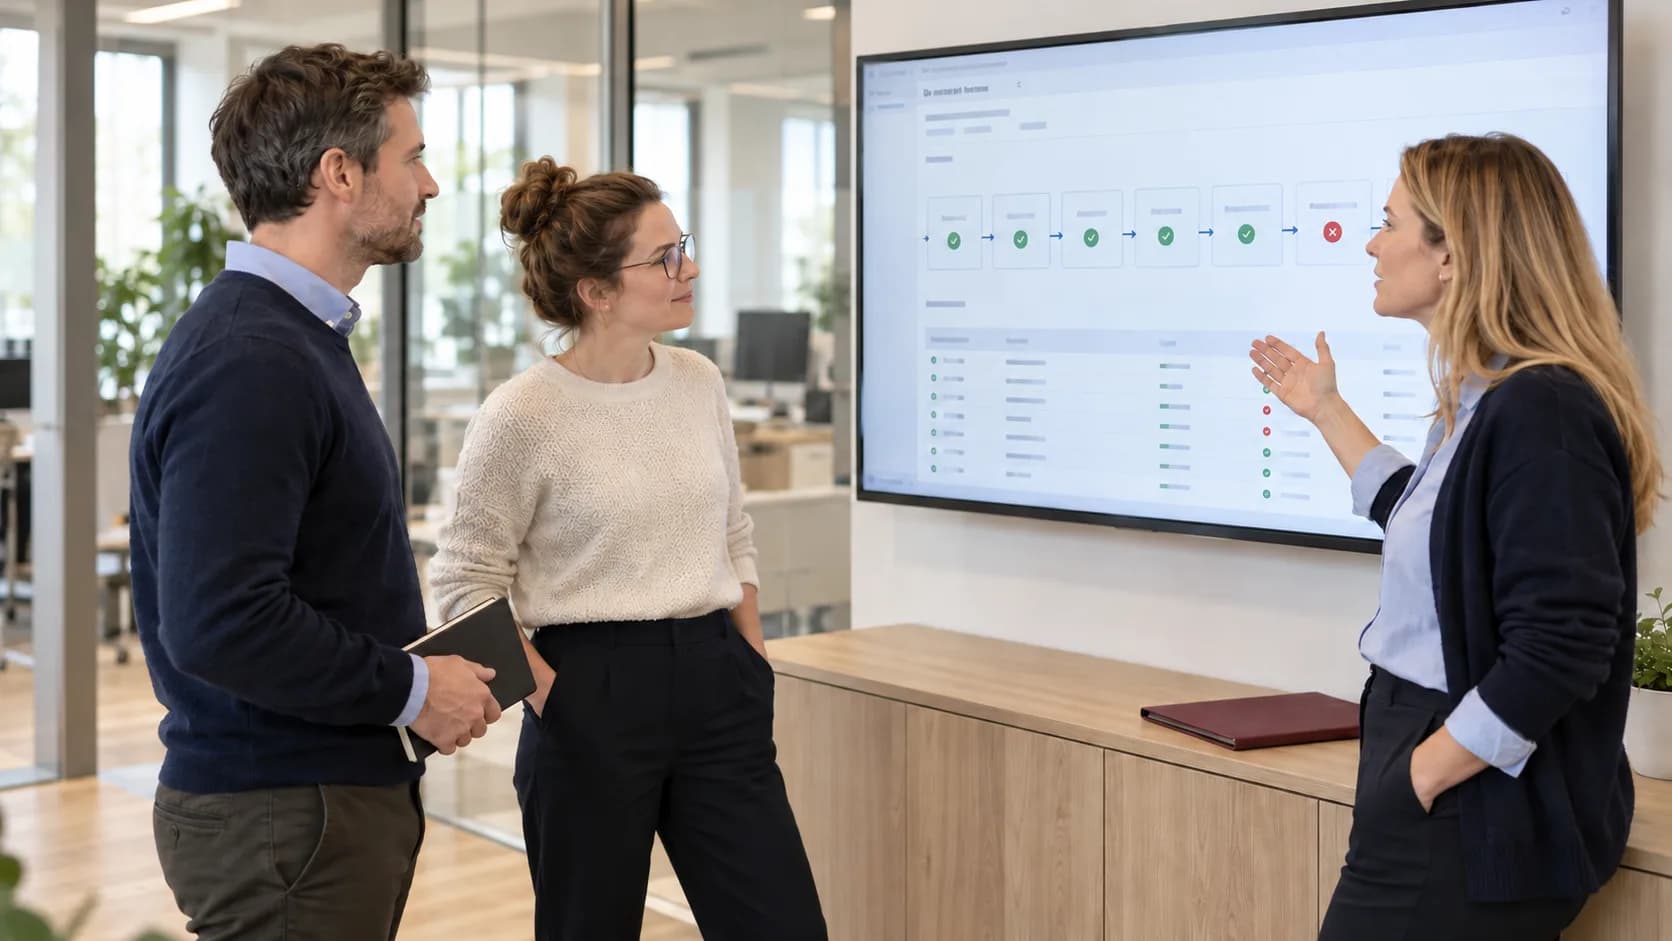

DevSecOps für Webanwendungen: Wie KMU Patches, SBOM, Dependency-Scans und Incident-Runbooks als dauerhaften Betriebsprozess etablieren.
DevSecOps für Webanwendungen: Sicherheitsupdates, Abhängigkeiten und Schwachstellen dauerhaft beherrschen
Am Montag, dem 21. Oktober 2026, veröffentlichte das PHP-Projekt zwei kritische Sicherheits-Patches — CVE-2026-109618 und CVE-2026-109619 — mit einem CVSS-v4.0-Basiswert von 9.2. Beide Lücken ermöglichen nicht authentifizierte Remote-Code-Ausführung. Laut watchTowr wurden erste Angriffe noch am selben Tag in Honeypot-Netzen beobachtet; in Fachmedien kursiert der Name „PHP2Shell".
Für viele Betriebe beginnt an diesem Punkt ein vertrautes Szenario: Wer betreibt eigentlich welche PHP-Version? Wo läuft es? Wer ist zuständig? Kann man direkt patchen, oder bricht dabei etwas? Wie lange darf der Fehler offen bleiben?
Diese Fragen sind kein Zeichen fehlender Kompetenz — sie sind das symptomatische Ergebnis eines fehlenden Betriebsprozesses. Der Artikel erklärt, wie ein dauerhafter DevSecOps-Prozess für Webanwendungen aufgebaut wird, der genau diese Notfallsituation von vornherein strukturiert — für PHP, Node.js, Next.js und andere Stacks gleichermaßen.
Was die PHP-Lücken über typische Betriebsblindstellen verraten
Die beiden CVEs zeigen strukturell, warum reaktives Patchen riskant ist. CVE-2026-109618 nutzt einen korrupten Zustand nach einem Out-of-Memory-Abbruch via longjmp(): Beim Parsen von Multipart-Anfragen kann PHP Request-Speicher verarbeiten, bevor er vollständig initialisiert ist. Für Apache mod_php ist Remote-Code-Ausführung mit Standardlimits bestätigt. PHP-FPM und FrankenPHP gelten laut Quellcodeanalyse als voraussichtlich anfällig; ein vollständiger Exploit ist dort nicht demonstriert.
CVE-2026-109619 setzt einen Use-after-free im globalen Worker-Zustand aus: Fehler-, Session-, Objekt- und Extension-Zustand eines Workers können nach Request-Ende auf bereits freigegebenen Speicher zeigen. Die Ausnutzung braucht zwei Requests, die denselben Worker erreichen. Für Apache mod_php ist RCE bestätigt; für PHP-FPM gibt es einen validierten Pfad über „session upload progress".
Die einzige vollständige Abhilfe laut PHP-Projekt ist das Update auf PHP 8.2.35, 8.3.36, 8.4.27 oder 8.5.12 mit anschließendem Neustart aller PHP-Worker. Konfigurationsmaßnahmen wie memory_limit=-1, konservatives post_max_size oder pm.max_requests=1 reduzieren das Angriffsrisiko, schließen die Lücken aber nicht vollständig.
Besonders gefährlich ist die Situation für Betreiber von PHP 8.1 und älter: Das PHP-Projekt stellt für diese Versionen keine regulären Patches mehr bereit. Das PHP-Security-Team hat minimale Quell-Backports für 7.4, 8.0 und 8.1 veröffentlicht; Distributionen und Hoster liefern teils eigene Backports. Für PHP 5 gibt es keinen Patch. Wer auf End-of-Life-Versionen läuft, hat kein definiertes Update-Ziel — und ohne Update-Ziel gibt es keinen sicheren Betrieb.
Zur Einordnung der PHP-Supportzeiträume:
| PHP-Version | Aktiver Support bis | Sicherheitssupport bis |
|---|---|---|
| 8.2 | abgelaufen | 31.12.2026 |
| 8.3 | abgelaufen | 31.12.2027 |
| 8.4 | 31.12.2026 | 31.12.2028 |
| 8.5 | 31.12.2027 | 31.12.2029 |
Quelle: php.net/supported-versions.php
Diese Tabelle ist der erste Baustein eines jeden Schwachstellenprozesses: Wer nicht weiß, ob eine eingesetzte Version noch aktiv gepflegt wird, kann nicht systematisch patchen.
Der Dream Outcome: Sicherheit als Betriebszustand, nicht als Notfall
Stellen Sie sich vor, Ihr Betrieb erfährt am Montagmorgen von CVE-2026-109618. Innerhalb von zwei Stunden ist klar: Welche Anwendungen laufen auf welcher PHP-Version, wo (Server, Container, CDN-Edge), unter welchem Account. Ein automatisierter Scan hat die betroffenen Abhängigkeiten bereits gemeldet. Eine Staging-Umgebung ist bereit; der Patch-Ablauf ist dokumentiert. Der verantwortliche Entwickler weiß, dass kritische CVEs nach Ihrem internen SLA innerhalb von 24 Stunden auf Staging und innerhalb von 48 Stunden auf Produktion eingespielt werden. Um 15 Uhr desselben Tages ist der Patch in Produktion; ein automatisierter Smoke-Test bestätigt, dass die Anwendung noch arbeitet.
Dieser Zustand ist kein Luxus für Konzerne. Er ist das Ergebnis konkreter, einmaliger Investitionen in Prozessstruktur, Tooling und Dokumentation — und die Grundlage jedes DevSecOps-Ansatzes für Webanwendungen.
Schritt 1: Asset-Inventar und Versionstransparenz
Der erste Schritt ist die vollständige Erfassung aller laufenden Laufzeitumgebungen und Frameworks. Ohne diese Grundlage ist jedes weitere Vorgehen reaktiv.
Ein brauchbares Inventar enthält für jede Anwendung mindestens:
- Laufzeitversion (PHP 8.3.36, Node.js 20.x, Python 3.12 etc.)
- Framework und Hauptversion (Next.js 14, WordPress 6.7, NestJS 10 etc.)
- Betriebsmodell (Apache mod_php, PHP-FPM, Container, Serverless)
- Supportstatus (aktiv gepflegt / Sicherheitssupport / End of Life)
- Verantwortliche Person oder Team
- Deployment-Umgebung (On-Premise, Cloud, Managed Hosting)
Dieses Inventar muss kein aufwändiges CMDB-System sein. Für KMU reicht oft eine gepflegte Tabelle oder ein Wiki-Eintrag — solange sie tatsächlich aktuell ist. Automatisierung hilft: php -v, node -v, composer show --locked, npm list --depth=0 lassen sich in CI-Pipelines oder Monitoring-Skripte integrieren, die bei Abweichungen alarmieren.
Der Vergleich mit EOL-Daten — etwa für PHP über php.net oder für Node.js über nodejs.org/en/about/releases — ist manuell einmalig aufwändig, danach aber automatisierbar. Tools wie endoflife.date bieten maschinenlesbare APIs dafür.
Schritt 2: SBOM — Software Bill of Materials
Eine Software Bill of Materials (SBOM) ist die systematische Auflistung aller Softwarekomponenten einer Anwendung: direkte und transitive Abhängigkeiten, deren Versionen und deren bekannte Schwachstellen. SBOM ist für Webanwendungen mit Paketmanagern (npm, Composer, pip, Maven) besonders relevant, weil die eigentliche Angriffsfläche häufig nicht im eigenen Code liegt, sondern in transitiv eingebundenen Bibliotheken.
Für ein typisches Next.js-Projekt mit 50 direkten npm-Abhängigkeiten können leicht 600–800 transitive Pakete entstehen. Ein einziges davon — beispielsweise eine veraltete Version von fast-xml-parser oder semver — kann eine kritische Schwachstelle einschließen, ohne dass es im direkten package.json sichtbar ist.
SBOM-Formate sind standardisiert: CycloneDX und SPDX sind die verbreitetsten. Tools wie cdxgen, syft oder trivy generieren SBOMs aus bestehenden Projekten automatisch. Das Ergebnis lässt sich gegen Schwachstellendatenbanken wie die NVD (National Vulnerability Database) oder OSV (Open Source Vulnerabilities) abgleichen.
Ein SBOM ist kein einmaliges Dokument, sondern ein Artefakt, das bei jedem Build aktualisiert und versioniert wird — idealerweise als Teil der CI/CD-Pipeline.
IT-Sicherheit für den Mittelstand — Das Komplett-Handbuch
Komplett-Handbuch IT-Sicherheit für den Mittelstand: Bedrohungslage, Backups & Notfallplan, MFA & Passwörter, E-Mail- und Phishing-Schutz, Endgeräte, Netzwerk, Mitarbeiter-Awareness sowie NIS2 & Compliance — mit Checklisten und Sofortmaßnahmen.
Schritt 3: Dependency Scanning und Container-Scans
Dependency Scanning ist die automatisierte Prüfung aller Abhängigkeiten gegen bekannte Schwachstellendatenbanken — als fester Bestandteil der Build-Pipeline, nicht als gelegentlicher manueller Schritt.
Für Node.js-Projekte ist npm audit der Einstiegspunkt, aber in CI-Umgebungen sind dedizierte Tools zuverlässiger: Snyk, Dependabot (nativ in GitHub), OWASP Dependency-Check oder Trivy decken mehr Quellen ab und liefern strukturiertere Ausgaben.
Für PHP-Projekte übernimmt Local PHP Security Checker (früher sensiolabs/security-checker) oder Roave Security Advisories die Rolle: Composer-Pakete werden gegen die FriendsOfPHP Security Advisories geprüft.
Container-Scans ergänzen das Bild: Wer Anwendungen in Docker-Containern betreibt, hat nicht nur Anwendungsabhängigkeiten im Scope, sondern auch das zugrundeliegende Basis-Image. Ein veraltetes php:8.3-fpm-Image kann trotz gepatchter Anwendung OS-seitige Schwachstellen mitbringen. Tools wie Trivy, Grype oder Snyk Container scannen Images auf CVEs in Systembibliotheken.
Der sinnvolle Ablauf in einer CI-Pipeline:
- Build-Phase: SBOM generieren
- Scan-Phase: Dependency Scan + Container Scan
- Gate: Pipeline bricht bei kritischen CVEs ab (konfigurierbar nach CVSS-Schwellwert)
- Report: Ergebnis ins Ticket-System oder ins Security-Dashboard schreiben
- Merge/Deploy nur bei grünem Gate
Dieser Ablauf kostet im laufenden Betrieb kaum Zeit — der initiale Aufbau ist die eigentliche Investition.
Schritt 4: Staging, automatisierte Tests und Patch-SLAs
Ein Patch, der direkt auf Produktion eingespielt wird, ohne Testumgebung, ist eine kontrollierte Wette. Das gilt für kritische Sicherheits-Releases genauso wie für Bibliotheks-Updates.
Eine Staging-Umgebung muss produktionsnah sein: gleiche PHP- oder Node-Version, gleiche Datenbankversion, gleicher Webserver-Typ. Wer auf Apache mod_php produziert und auf nginx+FPM staged, testet nicht dasselbe. Diese Parität ist besonders wichtig bei PHP-Updates, weil Verhaltensunterschiede zwischen Sapi-Typen (mod_php vs. FPM vs. FrankenPHP) real sind — wie die aktuellen CVEs zeigen.
Automatisierte Tests nach dem Patch müssen zumindest die kritischen Pfade abdecken: Login, Kerngeschäftsprozess, API-Authentifizierung, Datenbankzugriff. Ein einfacher Smoke-Test-Satz mit Cypress oder Jest ist besser als keiner. Für PHP-Anwendungen prüfen PHPUnit-Integrationstests, ob die Applikationslogik nach dem Update noch verhält wie erwartet.
Patch-SLAs legen verbindlich fest, wie lange eine Schwachstelle maximal offen bleiben darf. Eine praxisnahe Abstufung:
| Schweregrad | CVSS-Bereich | Maximale Zeit bis Produktion |
|---|---|---|
| Kritisch | 9.0–10.0 | 24–48 Stunden |
| Hoch | 7.0–8.9 | 7 Tage |
| Mittel | 4.0–6.9 | 30 Tage |
| Niedrig | 0.1–3.9 | 90 Tage oder nächster Release-Zyklus |
Diese Fristen sind Richtwerte. Ausschlaggebend sind immer der tatsächliche Angriffsvektor (netzwerkbasiert vs. lokal), die Ausnutzbarkeit (exploit verfügbar oder nur theoretisch) und die Exposition der betroffenen Anwendung (öffentlich erreichbar oder nur intern). CVE-2026-109618 mit CVSS 9.2 und bestätigter, netzwerkbasierter Ausnutzung fällt eindeutig in die 24-48-Stunden-Kategorie.
Schritt 5: Secrets Management und sichere Konfiguration
Patches schließen bekannte Lücken. Sie schützen nicht vor Angreifern, die bereits durch schlecht verwaltete Zugangsdaten eingedrungen sind. Deshalb gehört Secrets Management in jeden DevSecOps-Prozess.
Konkret bedeutet das:
- Keine Passwörter, API-Keys oder Datenbankverbindungen in
.env-Dateien, die ins Git-Repository eingecheckt werden — auch nicht versehentlich in Entwicklungsbranches. - Secrets werden in dedizierten Systemen verwaltet: Vault, Infisical oder die Secrets-Funktionen der jeweiligen CI/CD-Plattform (GitHub Actions Secrets, GitLab CI/CD Variables).
- Rotation: Datenbankpasswörter und API-Tokens werden nach definierten Intervallen oder nach jedem Sicherheitsvorfall rotiert.
- Least Privilege: Der Web-Worker-Account, unter dem PHP oder Node läuft, erhält nur die Rechte, die er tatsächlich braucht. Ein kompromittierter Worker mit Schreibrechten auf
/etcist die schlimmere Alternative zu einem ohne.
Tools wie git-secrets oder Gitleaks können im Pre-Commit-Hook verhindern, dass Secrets versehentlich ins Repository gelangen.
Schritt 6: Backups und Recovery-Tests
Ein DevSecOps-Prozess ohne Backup-Strategie ist unvollständig. Wenn ein Angreifer nach einem erfolgreichen Exploit Daten verschlüsselt oder verändert, entscheidet die Qualität der Backups darüber, wie viel des Schadens rückgängig gemacht werden kann.
Die 3-2-1-Regel ist der Mindeststandard: 3 Kopien der Daten, auf 2 verschiedenen Medientypen, davon 1 außerhalb des primären Standorts. Für Webanwendungen bedeutet das in der Praxis: Datenbankdump + Dateisystem-Backup, auf einem separaten Storage-Account oder -Dienst, mit verschlüsselter Übertragung und Aufbewahrungsfrist.
Backups, die nie getestet wurden, sind keine Backups — sie sind Hoffnungen. Ein monatlicher Recovery-Test, bei dem ein Backup tatsächlich in einer isolierten Umgebung eingespielt und die Anwendung hochgefahren wird, ist die einzige zuverlässige Verifikation. Wer Managed IT-Services nutzt, sollte im Vertrag explizit prüfen, ob und wie oft Recovery-Tests durchgeführt werden.
Schritt 7: Monitoring und Alerting
Sicherheitsrelevantes Monitoring hat zwei Dimensionen: Infrastruktur-Monitoring und Security-Monitoring.
Infrastruktur-Monitoring erfasst, ob Dienste verfügbar sind, wie Ressourcen ausgelastet werden und ob unerwartete Prozesse laufen. Prometheus und Grafana sind etablierte Open-Source-Lösungen; kommerzielle Alternativen wie Datadog oder New Relic bieten mehr Korrelationsfunktionen. Für PHP-Anwendungen unter FPM sind Worker-Prozessanzahl, Request-Wartezeiten und Speichernutzung relevante Signale — Anomalien hier können auf laufende Angriffe hinweisen.
Security-Monitoring ergänzt das Bild durch Log-Analyse: Wer versucht, Multipart-Anfragen mit ungewöhnlichen Eigenschaften zu senden? Gibt es Muster von Brute-Force-Versuchen oder ungewöhnlichen POST-Requests auf Upload-Endpunkte? Ein SIEM (SIEM) — auch in einfacher Form als strukturiertes Log-Aggregationssystem mit Alerting-Regeln — macht diese Muster sichtbar, bevor sie zur Katastrophe werden.
Mindestens ein Alert sollte immer konfiguriert sein: neue CVEs für eingesetzte Pakete. Dependabot, Snyk oder der GitHub Advisory Feed schicken automatisch Meldungen, wenn eine neue Schwachstelle für eine genutzte Abhängigkeit veröffentlicht wird.
Kostenloser IT-Sicherheits-Check
10 Fragen — Sicherheits-Score + KI-Bericht direkt per E-Mail.
- Sicherheits-Score 0–100
- Ihre kritischen Schwachstellen
- Priorisierte Handlungsempfehlungen
- KI-Bericht in Minuten
Schritt 8: Incident-Runbooks
Ein Incident-Runbook ist ein dokumentierter, vorab vereinbarter Ablaufplan für den Fall, dass eine Schwachstelle aktiv ausgenutzt wird oder ein Angriff festgestellt wird. Es ist kein theoretisches Dokument — es ist die Arbeitsgrundlage für den Moment, in dem Zeitdruck und Unsicherheit zusammentreffen.
Ein Runbook für „kritische RCE-Schwachstelle in Web-Runtime" enthält typischerweise:
- Triage: Ist die Anwendung exponiert? Gibt es Anzeichen für aktive Ausnutzung in den Logs?
- Sofortmaßnahmen: Temporäre Workarounds (z. B. Multipart-Upload am Reverse Proxy blockieren, Wartungsseite schalten), wenn der Patch noch nicht bereit ist
- Patch-Ablauf: Welche Schritte in welcher Reihenfolge — Staging, Test, Deployment, Worker-Neustart
- Kommunikation: Wer informiert wen (intern, Kunden, Dienstleister)
- Verifikation: Wie bestätigen wir, dass der Patch greift und die Anwendung funktioniert
- Post-Mortem: Was wird dokumentiert, was wird im Prozess verbessert
Für die aktuellen PHP-CVEs wäre ein relevanter Runbook-Eintrag: Wenn mod_php eingesetzt wird, hat das PHP-Projekt RCE mit Standardlimits bestätigt — sofortiges Schalten auf Wartungsseite, bis der Patch installiert und die Worker neu gestartet sind, ist die sicherste Sofortmaßnahme. Für PHP-FPM-Setups ist die Lage laut Advisory komplexer; dort kann pm.max_requests=1 als temporäre Härtungsmaßnahme in Betracht kommen, bis der Patch eingespielt ist — mit dem Hinweis, dass dies keine vollständige Abhilfe darstellt und Leistungseinbußen verursacht.
Ein Runbook, das einmal geschrieben wurde, muss gepflegt werden: bei jedem Stack-Update, bei jedem neuen Dienst, mindestens jährlich.
Hypothetisches Praxisbeispiel: PHP-Update-Tag für einen Mittelständler
Folgendes Szenario ist hypothetisch und dient der Illustration des beschriebenen Prozesses.
Ein Dienstleistungsunternehmen betreibt ein Kundenportal auf PHP 8.3 unter nginx+FPM und eine interne Verwaltungsanwendung auf PHP 8.2 unter Apache mod_php. Am 21. Oktober 2026 um 9:00 Uhr schlägt der GitHub-Advisory-Alert an.
Mit DevSecOps-Prozess: Das Asset-Inventar zeigt sofort beide Systeme mit Versionsnummer und Betriebsmodell. Das Runbook für „kritische PHP-CVE" ist vorhanden. Der interne SLA fordert Patch auf Produktion innerhalb von 48 Stunden. Für die Apache-mod_php-Anwendung wird sofort eine Wartungsseite geschaltet (mod_php, RCE bestätigt). Das Staging-System erhält PHP 8.2.35 und 8.3.36 noch am Vormittag; automatisierte Tests laufen durch; beide Systeme sind um 16:00 Uhr gepatcht, Worker neu gestartet, Tests grün.
Ohne DevSecOps-Prozess: Es dauert zwei Stunden, überhaupt festzustellen, welche PHP-Versionen im Einsatz sind. Die Apache-Anwendung läuft in dieser Zeit ungeschützt. Die Staging-Umgebung hat eine andere PHP-Version als Produktion; der Patch bricht einen veralteten Composer-Extension-Aufruf. Der verantwortliche Entwickler ist nicht erreichbar; es gibt keine Eskalationsregel. Der Patch landet am nächsten Tag auf Produktion — nach 30 Stunden offener kritischer Lücke in einer netzwerkexponierten Anwendung.
Der Unterschied liegt nicht in der Kompetenz der Beteiligten, sondern in der Struktur.
Für welchen Stack gilt das alles?
Der PHP-Fall ist der aktuelle Anlass — aber der Prozess ist stack-agnostisch.
Node.js / Next.js: Node.js veröffentlicht Sicherheits-Releases auf LTS-Linien (aktuell 20.x und 22.x); jede Version außerhalb des LTS-Zyklus erhält keine Sicherheits-Patches mehr. Next.js-Anwendungen bringen eigene Abhängigkeitsbäume mit; npm audit und Dependabot-Alerts sind Pflicht. Das Buildtime-/Runtime-Trennungsmodell von Next.js (Server Components, API Routes) schafft eigene Angriffsflächen, die Dependency-Scans und serverseitige Input-Validierung brauchen. Wer mehr über den Vergleich von Stacks und deren Wartungsimplikationen lesen will, findet in Next.js vs. WordPress für Unternehmenswebsites einen guten Ausgangspunkt.
WordPress: WordPress als Plattform hat eigene Update-Mechanismen; das Risiko liegt häufig in Plugins und Themes mit eigenen Abhängigkeiten. Ein automatisiertes Plugin-Inventar und regelmäßige Scans über WPScan oder Wordfence sind der Mindesstandard. Mehr dazu im Artikel zur WordPress-Sicherheit.
Python / Django / FastAPI: Python hat ebenfalls definierte EOL-Daten; pip-audit und Safety CLI übernehmen die Rolle des Dependency-Scanners. Virtuelle Umgebungen und Lockfiles (requirements.txt oder poetry.lock) sind Voraussetzung für reproduzierbare Builds.
Containerisierte Stacks: Wer Docker-Container nutzt — egal welchen Anwendungsstack — muss Base-Images in den Scan einbeziehen. Ein FROM php:8.3-fpm zieht ein Debian-Basis-Image mit eigenen Systempaket-Versionen. Container-Scans mit Trivy oder Grype decken das ab.
Die Prozessbausteine bleiben in allen Fällen gleich: Inventar → SBOM → Scanning → Staging+Tests → SLA → Secrets → Backup → Monitoring → Runbook.
Was dieser Prozess kostet — und wann er sich lohnt
Der initiale Aufbau eines DevSecOps-Prozesses für eine mittelgroße Webanwendung umfasst typischerweise: Inventarisierung und Versionsdokumentation (einmalig), Einrichtung von Dependency-Scanning in der CI-Pipeline, Aufbau oder Harmonisierung der Staging-Umgebung, Definition und Dokumentation von SLAs und Runbooks, Einrichtung von Monitoring-Alerts und Backup-Verifikation.
Wie hoch der Aufwand tatsächlich ausfällt, hängt stark davon ab, wie weit die Ausgangslage davon entfernt ist: Eine Anwendung, die bereits in CI/CD deployt und auf einem aktuellen Stack läuft, braucht deutlich weniger als eine, die manuell auf einem Shared-Hoster mit veralteter PHP-Version betrieben wird.
Wann lohnt es sich nicht? Bei statischen Websites ohne serverseitige Logik und ohne Nutzerdaten ist der Aufwand überdimensioniert. Bei einer einfachen Visitenkarten-WordPress-Seite ohne Login und ohne persönliche Daten reichen Auto-Updates und ein gelegentlicher WPScan. Der DevSecOps-Ansatz richtet sich an Betriebe, die Webanwendungen mit Nutzerdaten, Transaktionen, Kundenzugängen oder betriebskritischen Prozessen betreiben — also genau die Anwendungen, bei denen ein erfolgreicher Angriff direkten Geschäftsschaden erzeugt.
Wie SW Business Solutions diesen Prozess aufbaut
Für Webanwendungen, die wir entwickeln oder übernehmen, richten wir den beschriebenen Prozess als festen Betriebsstandard ein: Inventarisierung, automatisiertes Dependency Scanning in GitHub Actions, Staging-Parität, definierte Patch-SLAs, Secrets-Management über Infisical oder Vault, Monitoring mit Alerting und dokumentierte Runbooks.
Das gilt sowohl für PHP-basierte Systeme als auch für Node.js- und Next.js-Anwendungen, für WordPress-Installationen und für containerisierte Stacks. Wenn bestehende Systeme auf End-of-Life-Versionen laufen — wie PHP 8.1 nach dem 31.12.2026 —, planen wir Migrationspfade, keine dauerhaften Workarounds. Mehr zum Umgang mit den aktuellen PHP-Lücken und zur strategischen PHP-Versionsstrategie lesen Sie im Begleitartikel Lehren aus den kritischen PHP-Sicherheitslücken.
Für KMU, die IT-Sicherheit als Managed-Service-Baustein betrachten, gehört der Schwachstellenprozess in den Leistungsumfang — nicht als optionales Add-on, sondern als Grundvoraussetzung für verantwortlichen Betrieb. Einen breiten Überblick über solche Leistungspakete bietet unser Artikel zu Managed IT-Services für den Mittelstand.
Der nächste Schritt
Wenn Ihre Webanwendung heute von einem kritischen CVE wie CVE-2026-109618 betroffen wäre — wie lange würde es dauern, bis Sie wissen, welche Version wo läuft, und wer den Patch einspielt?
Falls die Antwort länger als eine Stunde dauert oder unklar ist, fehlt ein Betriebsprozess. Wir helfen Ihnen, ihn aufzubauen: von der ersten Inventarisierung bis zum fertigen Runbook. Sprechen Sie uns an — das erste Gespräch klärt, wo Ihre Anwendungen heute stehen und was konkret fehlt.
Häufige Fragen
Was ist DevSecOps und warum ist es für Webanwendungen relevant?
Welche PHP-Versionen sind von CVE-2026-109618 und CVE-2026-109619 betroffen?
Was ist eine SBOM und wozu brauche ich sie für meine Webanwendung?
Was ist Dependency Scanning und welche Tools eignen sich für PHP und Node.js?
Was sind Patch-SLAs und wie legt man sie fest?
Wie schütze ich meine Node.js- oder Next.js-Anwendung vor Schwachstellen in Abhängigkeiten?
Wie gehe ich vor, wenn meine PHP-Version End of Life ist und kein offizieller Patch mehr erscheint?
Was gehört in ein Incident-Runbook für Web-Sicherheitsvorfälle?
Lohnt sich ein DevSecOps-Prozess für kleine Webanwendungen?
Welche Teilmaßnahmen schützen bei CVE-2026-109618 und CVE-2026-109619 vorübergehend, aber nicht vollständig?
Verwendete Technologien



Passende Leistungen
Webentwicklung
Moderne, responsive Webanwendungen mit React, Next.js und Tailwind CSS. Wir entwickeln benutzerfreundliche und performante Frontends, die auf allen Geräten optimal funktionieren.
Backend
Skalierbare Backend-Systeme mit Node.js, NestJS, MongoDB und PostgreSQL. Unsere Backend-Lösungen sind robust, sicher und für hohe Lasten optimiert.
Infrastruktur
Cloud-Infrastruktur, Containerisierung mit Docker, Kubernetes und CI/CD-Pipelines. Wir helfen Ihnen, Ihre Anwendungen sicher und skalierbar zu betreiben.
Beratung & Planung
Technische Beratung, Workshops und Requirements Engineering für Ihre Projekte. Wir unterstützen Sie bei der Planung und Umsetzung Ihrer digitalen Strategie.
DevOps
Automatisierung von Entwicklungs- und Betriebsprozessen, Continuous Integration und Continuous Deployment. Wir optimieren Ihre Entwicklungsprozesse für mehr Effizienz.
IT-Sicherheit
Sicherheitsaudits, Penetrationstests und Implementierung von Sicherheitsmaßnahmen. Wir schützen Ihre Anwendungen und Daten vor unbefugtem Zugriff.