

Cloud-Software für Unternehmen: Vorteile, Risiken und Auswahlkriterien
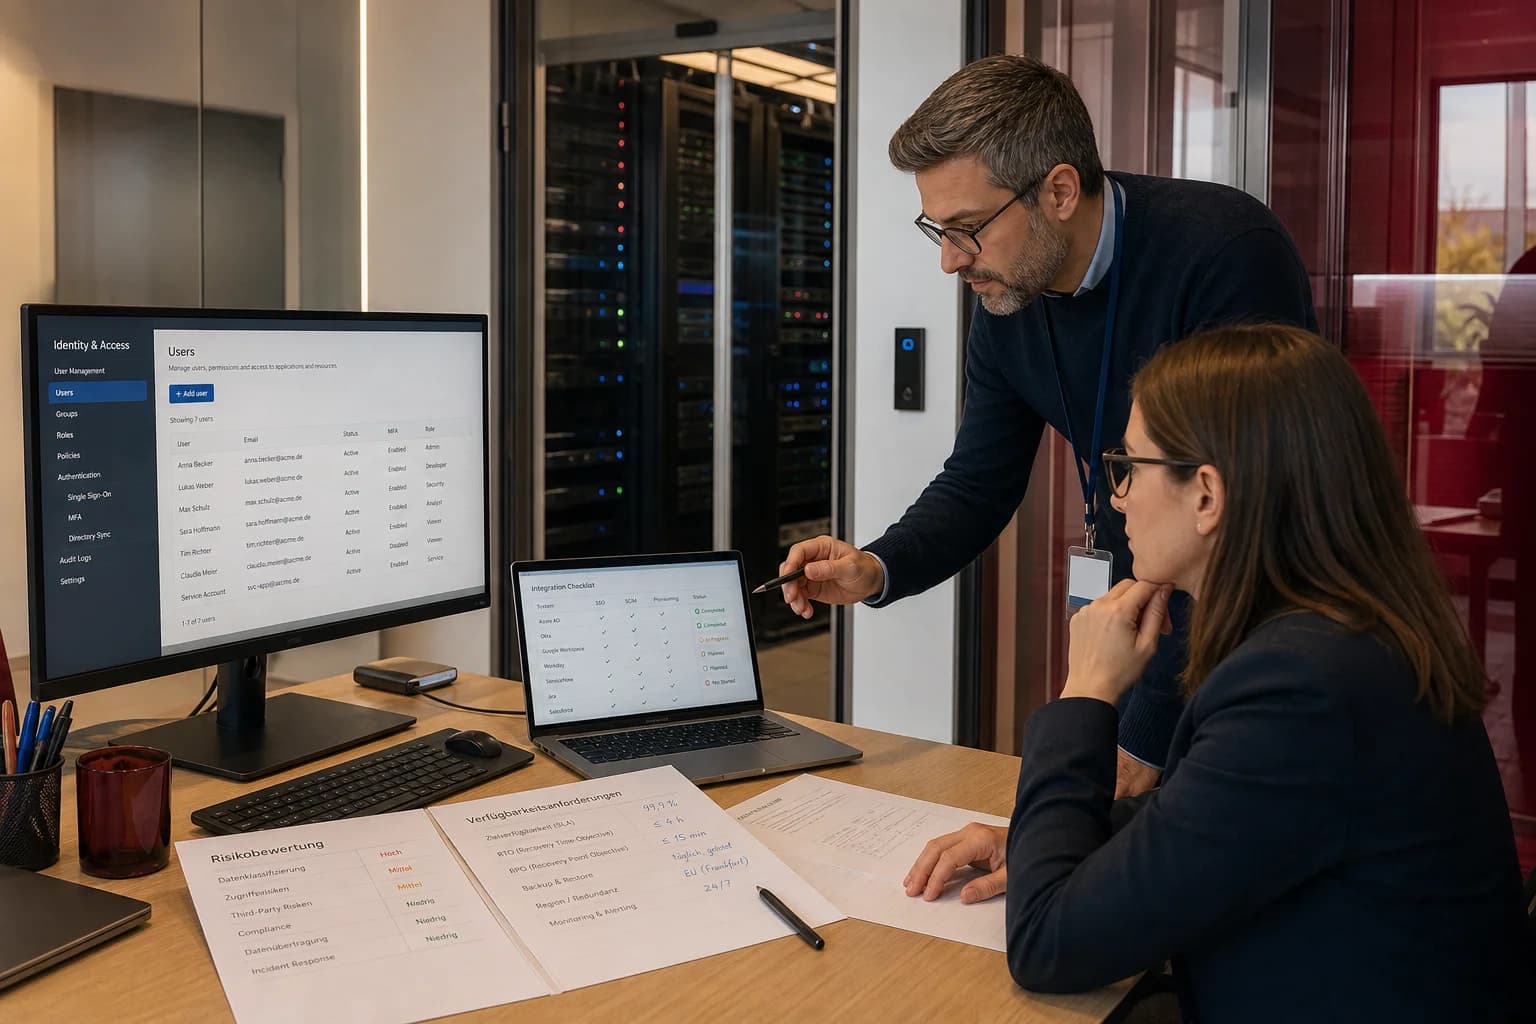

Cloud-Software für Unternehmen: Vorteile, Risiken und Auswahlkriterien zu Verfügbarkeit, Datenschutz, Integration, Kosten, Betrieb und Exit.
Checkliste: Bereit für individuelle Software?
Persönliche PDF-Checkliste: Wann sich Individualsoftware lohnt und worauf Sie achten sollten.
Cloud-Software für Unternehmen: Vorteile, Risiken und Auswahlkriterien
Ein Anbieter verspricht den Start innerhalb weniger Tage. Nach der Einführung zeigt sich, dass der Datenexport wichtige Beziehungen verliert, eine Schnittstelle nur im teureren Tarif verfügbar ist und bei Internetausfall kein Auftrag bearbeitet werden kann. Cloud Software für Unternehmen muss deshalb nach Prozess, Daten und Betrieb ausgewählt werden – nicht allein nach einer komfortablen Demo.
Cloud-Software wird über das Internet bereitgestellt und vom Anbieter oder einem beauftragten Betreiber technisch betrieben. Das kann Einführung, Updates und standortübergreifende Nutzung vereinfachen. Verantwortung verschwindet dadurch nicht. Das Unternehmen bleibt für Auswahl, Benutzer, Rollen, Datenqualität, zulässige Verarbeitung und betriebliche Ausfallwege zuständig.
SW Business Solutions prüft Cloud-Produkte im Zusammenhang mit der vorhandenen Systemlandschaft. Bei Bedarf entwickelt das Team Schnittstellen, individuelle Ergänzungen oder eine hybride Architektur und begleitet Migration sowie laufenden Betrieb.
Cloud-Software ist ein Betriebsmodell und kein Qualitätsmerkmal
„In der Cloud“ sagt zunächst nur, dass Anwendung und Daten auf externer oder zentral bereitgestellter Infrastruktur laufen. Daraus folgt weder automatisch hohe Sicherheit noch geringe Kosten. Architektur, Betreiber, Vertrag und tatsächlicher Service entscheiden.
Software as a Service, kurz SaaS, stellt eine fertige Anwendung bereit. Der Anbieter verantwortet typischerweise Anwendung und Plattformbetrieb. Platform as a Service liefert Bausteine für eigene Anwendungen. Infrastructure as a Service stellt Rechenleistung, Netz und Speicher bereit, während mehr Betriebsaufgaben beim Kunden oder Dienstleister bleiben.
Für eine Fachabteilung ist meist SaaS relevant. Eine kundenspezifische Unternehmensanwendung kann auf PaaS oder IaaS laufen. Die Verantwortungsgrenze unterscheidet sich deutlich. Wer eine virtuelle Maschine mietet, hat noch keinen vollständig gemanagten Softwarebetrieb.
Der Artikel Software, Systeme und Plattformen in der digitalen Transformation ordnet diese Ebenen in die Gesamtarchitektur ein. Die Auswahl dieses Betriebsmodells folgt den Anforderungen des Prozesses.
Schneller Start ist ein Vorteil, wenn der Prozess tatsächlich passt
Cloud-Produkte können ohne eigene Serverbeschaffung bereitstehen. Testumgebungen, neue Benutzer und zusätzliche Kapazität lassen sich häufig schneller einrichten. Updates werden zentral verteilt und mehrere Standorte greifen auf denselben Datenbestand zu.
Dieser Vorteil gilt nur, wenn das Produkt den Kernprozess ausreichend abbildet. Ein schneller Login spart keine Einführung, wenn Stammdaten, Rollen, Migration, Schnittstellen und Schulung ungeklärt sind. Ein schlecht passender Standardprozess erzeugt dauerhafte Umwege.
Ein Pilot nutzt reale Fälle. Das Unternehmen prüft Standard, Ausnahme, Korrektur und Fehlerweg. Daten werden nicht unkontrolliert in einen Testmandanten kopiert. Die Abnahme umfasst die spätere Tarif- und Funktionsstufe.
Die Zeit bis zum ersten Test und die Zeit bis zum belastbaren Betrieb sind unterschiedliche Kennzahlen. Anbieterangebote sollten diese Phasen nicht vermischen.
Standortübergreifender Zugriff benötigt Rollen und Endgerätesicherheit
Cloud-Software ermöglicht Zugriff aus Büro, Homeoffice, Außendienst und Filiale. Dafür müssen Identität, Gerät, Netzwerk und Berechtigung zusammenwirken. Ein Passwort allein genügt für geschäftskritische Systeme häufig nicht.
Mehrfaktor-Authentifizierung, Single Sign-on und zentrale Benutzerverwaltung können Zugänge absichern. Fachliche Rollen bestimmen weiterhin, welche Kunden, Standorte, Projekte oder Aktionen ein Benutzer sehen darf. Anmeldung und Berechtigung sind getrennte Aufgaben.
Endgeräte benötigen Updates, Schutz und geregelte lokale Speicherung. Ein Browserzugang verhindert nicht automatisch Downloads auf private Geräte. Mobile Apps können Daten oder Dokumente zwischenspeichern.
Eintritt, Rollenwechsel und Austritt werden über einen gemeinsamen Prozess verwaltet. Externe Projektzugänge erhalten begrenzte Rechte und Laufzeit. Protokolle unterstützen Betrieb und Prüfung, dürfen aber nicht ohne Zweck zur Mitarbeiterüberwachung werden.
Verfügbarkeit wird am Geschäftsprozess bewertet
Ein Anbieter kann eine hohe Plattformverfügbarkeit nennen. Für das Unternehmen zählt, ob der vollständige Prozess funktioniert. Eine erreichbare Anwendung hilft wenig, wenn Identitätsdienst, Schnittstelle oder Internetverbindung ausfällt.
Kritische Vorgänge erhalten ein Ausfallziel. Wie lange darf Auftragsannahme, Produktion, Kasse oder Service stillstehen? Welche Daten werden währenddessen benötigt? Welche Schritte können offline oder manuell weiterlaufen?
Der Notbetrieb ist konkret. Eingänge können in einer Warteschlange gesammelt werden. Mobile Mitarbeiter benötigen eventuell einen begrenzten Offlinebestand. Eine Buchung darf bei fehlender Kapazitätsprüfung nicht verbindlich bestätigt werden.
Wiederanlauf berücksichtigt nachträgliche Synchronisation und Dubletten. Ein manueller Notbeleg und ein später erneut gesendeter Onlinevorgang dürfen nicht zwei Aufträge erzeugen. Diese Fälle werden vor der Einführung getestet.
Datenschutz beginnt mit Zweck und Datenfluss
Vor der Auswahl wird geklärt, welche personenbezogenen und vertraulichen Daten verarbeitet werden. Zweck, Rechtsgrundlage, Aufbewahrung, Löschung, Empfänger und mögliche Auftragsverarbeitung hängen vom konkreten Prozess ab.
Der Datenstandort allein beantwortet nicht alle Fragen. Unterauftragnehmer, Supportzugriffe, Backups, Protokolle und Übermittlungen müssen berücksichtigt werden. Verträge und technische Dokumentation werden auf den realen Dienst und Tarif bezogen.
Datenminimierung reduziert Risiko. Eine Terminsoftware benötigt nicht automatisch die vollständige Kundenakte. Test- und Supportumgebungen erhalten keine produktiven Daten ohne begründeten und abgesicherten Weg.
Löschung muss über Anwendung, Backups und angeschlossene Systeme geplant werden. Gesetzliche Aufbewahrung und operative Kundendaten können unterschiedliche Regeln erfordern. Ein pauschaler Löschknopf löst diese fachliche Trennung nicht.
Die konkrete rechtliche Gestaltung wird bei Bedarf mit zuständigen Fachstellen geprüft. Eine Zertifizierung oder Anbieterangabe ersetzt nicht die Einordnung des eigenen Einsatzes.
Digitalisierungs-Reifegrad
Wie digital ist Ihr Unternehmen wirklich? Score + Roadmap.
- Digitalisierungs-Score 0–100
- Reifegrad: Anfänger bis Digital Leader
- Priorisierte Roadmap
- Bericht per E-Mail
Informationssicherheit wird mit Nachweisen und Verantwortlichkeiten geprüft
Sicherheitsfragen betreffen Identitäten, Verschlüsselung, Protokollierung, Schwachstellen, Backups, Wiederherstellung und Vorfälle. Der Anbieter sollte nachvollziehbar erklären, welche Kontrollen bestehen und welche Aufgaben beim Kunden bleiben.
Der BSI-Kriterienkatalog C5 bietet eine Orientierung für Kontrollbereiche von Cloud-Diensten. Ein C5-Bericht oder anderer Nachweis wird auf Gültigkeit, Umfang und konkreten Service geprüft. Ein Logo auf der Website reicht nicht.
Das Unternehmen benötigt einen Melde- und Reaktionsweg. Wer informiert bei einem Vorfall? Welche Protokolle stehen zur Verfügung? Wie werden Zugangsschlüssel geändert? Welche Schnittstellen und Exporte müssen vorübergehend gestoppt werden?
Backups sind nur belastbar, wenn Wiederherstellung, Zeit und Datenstand bekannt sind. Bei SaaS muss außerdem geklärt sein, ob versehentlich gelöschte Objekte wiederhergestellt werden können und in welchem Zeitraum.
Integration entscheidet, ob die Cloud-Anwendung eine Insel bleibt
Eine neue Cloud-Anwendung kann den eigenen Arbeitsschritt verbessern und zugleich neue Kopierarbeit erzeugen. Kundendaten, Aufträge, Dokumente und Status müssen mit CRM, ERP, Buchhaltung oder anderen Fachsystemen verbunden werden.
Eine API-Liste genügt nicht. Geprüft werden unterstützte Objekte, Schreib- und Leserechte, Limits, Webhooks, Filter, Historie und Fehlerverhalten. Manche Anbieter stellen wichtige Schnittstellen nur in bestimmten Tarifen bereit.
Die Integration besitzt gemeinsame IDs, Mapping, Validierung und Fehlerwarteschlange. Wiederholungen dürfen keine Dubletten erzeugen. Ein nicht bestätigter API-Aufruf erscheint im Quellsystem nicht als erfolgreich.
SW Business Solutions entwickelt Cloud- und API-Integrationen und kann eine stabile Zwischenschicht betreiben. Dadurch lassen sich Anbieterwechsel und weitere Systeme leichter organisieren, als wenn jede Anwendung direkt mit allen anderen verbunden ist.
Cloud-Kosten verändern sich mit Nutzung und Tarifstufen
Abonnementkosten wirken planbar, können aber mit Nutzern, Speicher, Vorgängen, API-Aufrufen, Modulen und Support steigen. Ein Einstiegstarif bildet den späteren Betrieb möglicherweise nicht ab.
Die Kalkulation verwendet heutige und erwartete Volumina. Saisonspitzen, zusätzliche Standorte und externe Nutzer werden berücksichtigt. Kosten für Migration, Konfiguration, Integration, Schulung und laufende Pflege kommen hinzu.
Verbrauchsabhängige Preise benötigen Warnschwellen. Das Unternehmen erkennt früh, wenn Automatisierung oder Datenwachstum eine neue Kostenstufe auslöst. Begrenzungen dürfen den operativen Prozess nicht unbemerkt stoppen.
Mehrjährige Gesamtkosten werden mit Alternativen verglichen. Eigener Betrieb ist nicht kostenlos; Personal, Infrastruktur, Updates, Backup und Sicherheit gehören in die Rechnung. Cloud ist nicht automatisch günstiger, kann aber Verantwortlichkeiten und Skalierung anders verteilen.
Updates bringen Nutzen und Veränderungsrisiko
SaaS-Anbieter aktualisieren ihre Anwendungen regelmäßig. Sicherheitskorrekturen und neue Funktionen stehen ohne eigenes Installationsprojekt bereit. Gleichzeitig können Oberfläche, API und Verhalten verändert werden.
Kritische Prozesse benötigen Releaseinformationen und eine Testmöglichkeit. Integrationen laufen gegen dokumentierte Versionen oder Verträge. Relevante Testfälle werden nach Änderungen erneut ausgeführt.
Konfigurationen und Berechtigungen werden versioniert oder dokumentiert. Wenn ein Anbieter eine Funktion ersetzt, muss nachvollziehbar sein, welche Prozesse betroffen sind. Ein Änderungsfenster verhindert unangekündigte Umstellungen mitten in einer Spitzenzeit.
Mitarbeiter erhalten gezielte Hinweise zu tatsächlich veränderten Arbeitsschritten. Eine allgemeine Release-Mail ersetzt keine fachliche Einweisung.
Anbieterabhängigkeit wird durch einen Exit-Plan begrenzt
Jede Fachsoftware erzeugt Abhängigkeit. Bei Cloud-Diensten kommen Datenzugang, Vertragslaufzeit und Plattformbetrieb hinzu. Vor dem Abschluss wird geklärt, wie Daten vollständig exportiert werden können.
Ein CSV-Export einzelner Tabellen reicht möglicherweise nicht. Beziehungen, Anhänge, Historie, Berechtigungen und IDs müssen erhalten bleiben. APIs können einen vollständigen Export ermöglichen, sind aber auf Limits und Tarifabhängigkeit zu prüfen.
Kündigungsfrist, Löschung, Übergangszeit und Support beim Exit werden vertraglich betrachtet. Das Unternehmen benötigt ausreichend Zeit, Daten zu prüfen und den neuen Betrieb aufzubauen.
Individuelle Integrationen und Konfigurationen werden dokumentiert. Zugangsschlüssel, Mapping und Betriebshandbuch bleiben übergabefähig. Ein regelmäßiger Testexport zeigt früh, ob der Exit nur theoretisch möglich ist.
Der Vertrag muss zum technischen Betriebsmodell passen
Vertragslaufzeit und Kündigung bestimmen, wie schnell ein ungeeigneter Dienst ersetzt werden kann. Automatische Verlängerung, Mindestabnahme und Preisänderungsmechanismus werden gemeinsam mit dem erwarteten Wachstum betrachtet. Eine kurze Testphase darf nicht unbemerkt in eine lange Bindung übergehen.
Die Leistungsbeschreibung nennt den konkreten Dienst, Tarif und eingeschlossene Funktionen. Marketingaussagen auf der Website können sich ändern. Für Schnittstellen, Speicher, Support und Sicherheitsfunktionen muss klar sein, was Vertragsbestandteil ist.
Service Level beschreiben Messgröße, Zeitraum, Ausschlüsse und Reaktion. Eine allgemeine Verfügbarkeitszahl hilft wenig, wenn Wartungsfenster, regionale Störung oder Supportzeiten unbekannt sind. Gutschriften ersetzen keinen Notbetrieb für kritische Prozesse.
Support benötigt Kanäle, Zeiten und Eskalation. Bei einem Daten- oder Integrationsfehler muss geklärt sein, ob Anbieter, Implementierungspartner oder internes Team untersucht. Zugriffsrechte für Support werden begrenzt und nachvollziehbar erteilt.
Regeln zu Unterauftragnehmern, Datenverarbeitung, Löschung und Rückgabe müssen zur dokumentierten Architektur passen. Ein Vertragsanhang darf nicht einen anderen Dienst beschreiben als die tatsächlich genutzte Plattform.
Beim Vertragsende werden Exportformat, Bereitstellungsdauer, Unterstützung und endgültige Löschung festgelegt. Das Unternehmen benötigt einen Zeitraum, in dem alter und neuer Dienst kontrolliert übergeben werden können.
Shadow IT entsteht häufig aus zu langsamen Freigabewegen
Cloud-Software lässt sich schnell mit einer Kreditkarte beschaffen. Teams lösen damit reale Engpässe, bevor IT, Datenschutz oder Einkauf beteiligt sind. Das Problem ist nicht nur Regelverstoß. Daten, Integrationen und Geschäftsprozesse werden ohne gemeinsamen Betrieb aufgebaut.
Ein Softwareinventar erfasst Dienst, Zweck, Nutzer, Daten, Vertrag, Verantwortlichen und Schnittstellen. Es soll nicht jede Initiative verhindern, sondern Risiken und Doppelbeschaffung sichtbar machen. Kleine Tests erhalten einen klaren Daten- und Zeitrahmen.
Der Freigabeprozess wird nach Risiko gestaffelt. Ein Tool ohne personenbezogene oder kritische Daten benötigt weniger Prüfung als ein Kundenportal oder eine Auftragsplattform. Dadurch müssen Fachbereiche nicht dieselbe Bürokratie für jeden Versuch durchlaufen.
Erfolgreiche Tests wechseln in einen geregelten Betrieb. Benutzerverwaltung, Vertrag, Datenfluss, Support und Exit werden nachgezogen, bevor der Dienst zum unverzichtbaren Prozess wird. Nicht geeignete Tests werden samt Daten und Zugängen beendet.
Ein zentrales Verbot ohne brauchbare Alternativen fördert versteckte Nutzung. Ein transparenter Katalog freigegebener Dienste und ein schneller Prüfweg verbinden Innovationsgeschwindigkeit mit Verantwortung.
Eine Exit-Probe prüft mehr als den Downloadknopf
Ein Testexport wird in einer unabhängigen Umgebung geöffnet. Anzahl, Beziehungen, Anhänge, Zeitstempel und Sonderzeichen werden geprüft. Dokumentierte APIs werden mit realistischem Volumen getestet, weil Limits einen vollständigen Export verzögern können.
Danach wird bewertet, wie die Daten in ein anderes System überführt werden könnten. Proprietäre Workflows, Formeln oder Automationen sind möglicherweise nicht direkt portierbar. Ihre Logik muss separat dokumentiert sein.
Auch Identitäten und Domains gehören zum Exit. Single Sign-on, E-Mail-Versand, Webhooks und öffentliche Links werden kontrolliert umgestellt. Alte Schlüssel und Integrationen werden erst nach bestätigter Übergabe deaktiviert.
Die Probe muss nicht jedes Jahr eine komplette Migration durchführen. Sie soll belegen, dass Daten und Dokumentation ausreichen und Zuständigkeiten bekannt sind. Kritische Lücken können behoben werden, solange die Geschäftsbeziehung stabil ist.
Auswahlkriterien werden nach Geschäftsrisiko gewichtet
Funktionale Passung bleibt der erste Filter. Danach folgen Daten, Integration, Verfügbarkeit, Sicherheit, Kosten, Betrieb und Exit. Die Gewichtung hängt vom Prozess ab. Eine interne Ideenverwaltung besitzt andere Anforderungen als Auftrags- oder Gesundheitsdaten.
Muss-Kriterien sind prüfbar. „DSGVO-konform“ wird durch Datenfluss, Vertrag, Löschung und Zugriff konkretisiert. „API vorhanden“ wird mit einem echten Objekt und Fehlerfall getestet. „Hohe Verfügbarkeit“ wird um Abhängigkeiten und Notbetrieb ergänzt.
Referenzen und Bewertungen können Hinweise geben, ersetzen aber keine eigene Abnahme. Eine Software kann in derselben Branche funktionieren und wegen anderer Systeme oder Prozesse ungeeignet sein.
Der Anbieter wird als Betriebspartner bewertet. Supportzeiten, Eskalation, Dokumentation und Änderungsmanagement sind relevant. Bei einem Reseller oder Implementierungspartner werden Zuständigkeiten zum Hersteller geklärt.
Migration erfolgt mit Datenprüfung und Rückfallweg
Vor der Migration werden aktive Daten, Historie und Archiv getrennt. Dubletten und veraltete Werte werden nicht blind übernommen. Feldmapping und Transformation erhalten fachliche Freigabe.
Testmigrationen vergleichen Anzahl, Summen, Beziehungen und Stichproben. Benutzer prüfen reale Arbeitsfälle. Anhänge, Zeitstempel und Status benötigen besondere Aufmerksamkeit.
Der Umstellungstag besitzt Schreibstopp, letzten Abgleich, Abnahme und Entscheidungspunkt. Bei einem kritischen Fehler kann auf das alte System oder einen definierten Notprozess zurückgegangen werden.
Parallelbetrieb bleibt zeitlich begrenzt. Zwei dauerhaft beschreibbare Systeme führen zu widersprüchlichen Daten. Während der Übergangszeit ist für jede Fallgruppe ein führendes System benannt.
SW Business Solutions verbindet Auswahl, Migration und Betrieb
SW Business Solutions beginnt mit Prozess, Daten, Rollen, Schnittstellen und Ausfallwirkung. Daraus entstehen Muss-Kriterien und eine belastbare Anbieterprüfung. Standardprodukt, individuelle Ergänzung und Betriebsmodell werden gemeinsam betrachtet.
Bei der Umsetzung übernimmt SW Business Solutions Migration, Cloud-Migration und Übergangsplanung, Schnittstellen oder eigene Benutzeroberflächen. Für kundenspezifische Systeme kann Infrastruktur und Cloud-Betrieb einschließlich Monitoring, Deployment und Wiederanlauf aufgebaut werden.
Der nächste Schritt ist ein geschäftlich relevanter Vorgang mit seinen Daten und Abhängigkeiten. SW Business Solutions kann daraus die Cloud-Software-Auswahl und Integrationsarchitektur planen. So entsteht eine Lösung, die nicht nur online erreichbar ist, sondern unter realen Bedingungen sicher, wirtschaftlich und wechselbar betrieben werden kann.
Häufige Fragen
Was ist Cloud-Software?
Welche Vorteile bietet Cloud-Software Unternehmen?
Welche Risiken hat Cloud-Software?
Wie prüft man Datenschutz bei Cloud-Software?
Wie lassen sich Cloud-Anwendungen integrieren?
Wie unterstützt SW Business Solutions bei Cloud-Software?
Verwendete Technologien

Passende Leistungen
Beratung & Planung
Technische Beratung, Workshops und Requirements Engineering für Ihre Projekte. Wir unterstützen Sie bei der Planung und Umsetzung Ihrer digitalen Strategie.
Softwarearchitektur
Fundierte Architekturentscheidungen als Grundlage für skalierbare, wartbare und sichere Softwaresysteme.
API-Entwicklung
Entwicklung von RESTful APIs und GraphQL-Schnittstellen für die Integration verschiedener Systeme. Wir schaffen flexible und dokumentierte Schnittstellen für Ihre Anwendungen.